想定読者
社内LAN・Wi-Fi・VPN・ルーターなどの管理を兼務している中小企業の情報システム担当者や経営者の方です。
近年の情報漏えい報道を受け、自社が被害側になった場合でも「何が起きたか」を説明できる状態を整えたい方に向けて書いています。
要点
- ルーター・ファイアウォール・VPN・Wi-Fiのログは、保存期間・時刻合わせ・保管場所の3点を平時に決めておかないと、漏えいが疑われた時点では手遅れになりやすい
- 疑わしいと気づいた直後の機器操作(再起動・初期化・ログ上書き)が証拠を消す。保全の順番と「触らないこと」を先に決めておく
- ログから「いつ・どの認証情報で・どこから入り・何が出たか」を説明できれば、取引先や監督機関への報告判断と範囲の特定が速くなる
AIによる攻撃が増える今、「起きてから調べる」ためのログが残っていない会社が多い
情報漏えいの対策というと、パスワードの強化や侵入を防ぐ仕組みの導入が思い浮かびます。もちろん大切ですが、どれほど備えても被害をゼロにはできません。
そこで重要になるのが、「起きたあとに、何が起きたかを説明できる記録」です。この記事では、その記録の中心となるネットワークログ(通信機器が自動で残す利用・接続の記録)の残し方と、疑わしいときの保全手順を整理します。
報道される漏えいの共通点:認証情報の悪用と、気づくまでの時間差
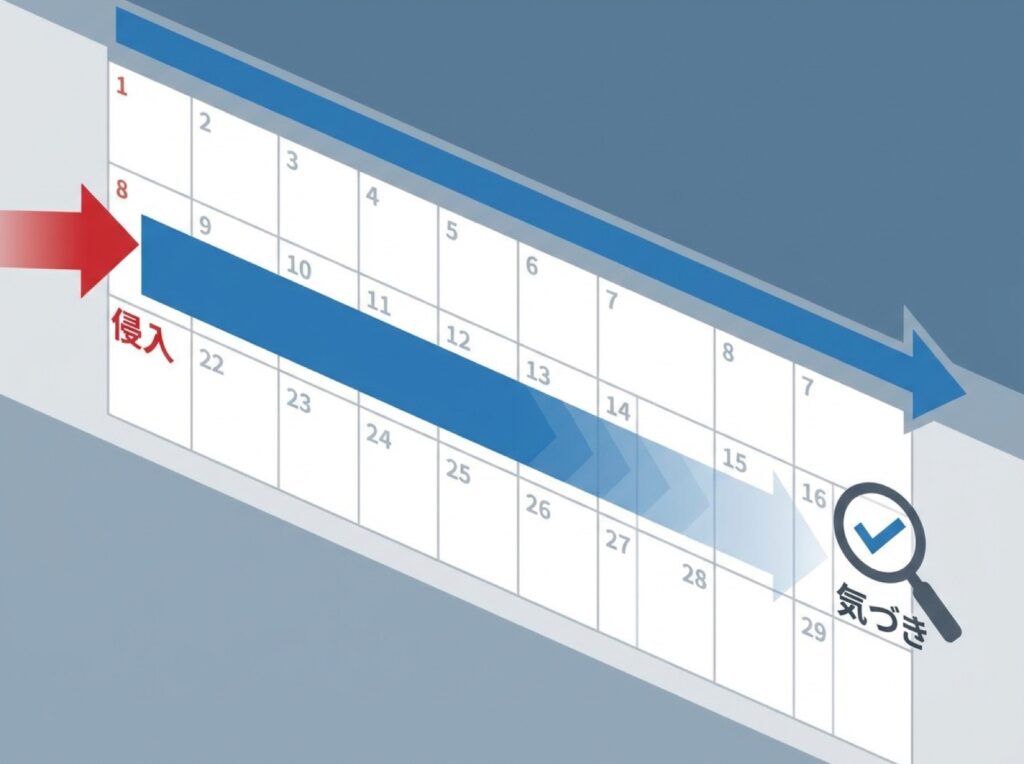
近年の報道を見ると、漏えいの多くに共通する流れがあります。盗まれたり流出したりした認証情報(IDとパスワードなど)が悪用されて正規の利用者のように入り込まれ、しかも被害に気づくまでに時間がかかることがあります。
AIを使って偽メールを巧妙に作ったり、攻撃を自動化したりする動きが広がっている可能性も指摘されています。
ただし、手口がどう変わっても、被害側が最後に頼れるのは「そのとき機器が何を記録していたか」です。
気づくまでに時間差があるということは、調べたい時点のログがすでに消えているリスクが高いということでもあります。
多くのルーターやVPN装置は、初期設定ではログを機器内の小さな領域に溜め、いっぱいになると古いものから順に上書きします。
数日分しか残っていない、というのは珍しくありません。
「何が出たか分からない」ことが一番の損失になる理由
漏えいが疑われたとき、最も困るのは「出ていったかもしれない情報の範囲が分からない」ことです。範囲が特定できなければ、安全側に倒して「全顧客に連絡する」「全システムを止める」といった過大な対応になりがちです。
逆に、記録がないまま「問題なし」と判断すれば、後から被害が判明したときに説明責任を果たせません。
ログがあれば、影響を受けた端末や期間を絞り込めます。たとえば「この日の深夜にこのVPNアカウントでログインがあり、その後この共有フォルダのある機器へ接続している」と分かれば、確認すべき対象が明確になります。
説明できる記録は、被害を小さく見積もるためではなく、正確に見積もるための材料です。
本記事の範囲:通知への個人対応や外向き通信の検知ではなく、事後に説明できる記録の整え方
本記事は「事後に説明できるログの残し方と、疑わしいときの保全」に絞ります。
なお、認証情報が漏れた疑いがあれば、ログの保全と並行して該当のパスワードを変更するのが基本です。
ただし、変更の前後で記録の順番を間違えないよう、後述の手順に従ってください。
ネットワーク機器ごとに「残すログ」を決める
「全部残す」は現実的ではありません。容量もかかり、必要な情報が埋もれます。機器の役割ごとに、後で説明に必要な項目を決めておきましょう。
ルーター・ファイアウォール・VPN装置・Wi-Fiアクセスポイント・DHCP/DNSの役割別に残すべき項目
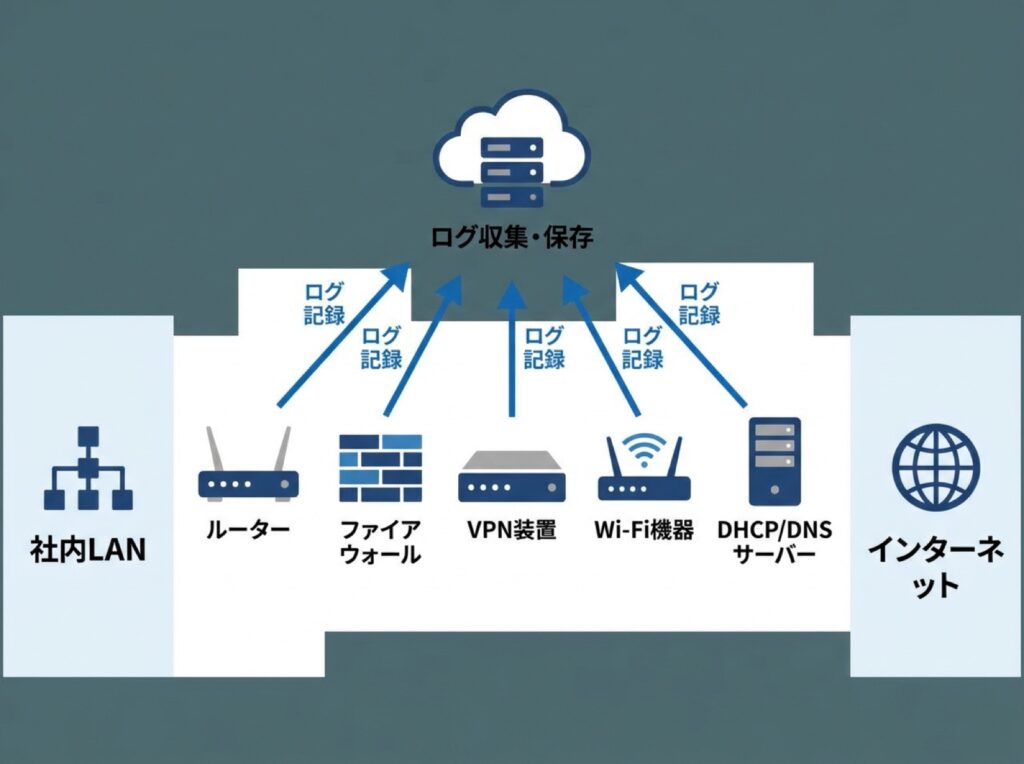
次の表は、機器ごとに残したい項目の一例です。実際に出力できる項目は機種により異なります。
| 機器 | 残す項目 | 保存先の例 |
|---|---|---|
| ルーター | 通信の送信元・宛先・量 | 外部のログ保管先 |
| ファイアウォール | 許可・遮断の記録 | 外部のログ保管先 |
| VPN装置 | ログインの成否・接続元IP | 外部のログ保管先 |
| Wi-Fi機器 | 端末の接続・切断 | 外部のログ保管先 |
| DHCPサーバー | IPアドレスの貸出履歴 | 専用の保管フォルダ |
| DNSサーバー | 名前解決の問い合わせ | 専用の保管フォルダ |
表の下で、それぞれの意味を補足します。
ルーターとファイアウォールは、社内と社外の境目を通る通信の記録です。「いつ、どの内部機器が、どこへ、どれだけ通信したか」が分かると、情報が外に出た可能性の判断に役立ちます。
特に通信量の記録は、大量のデータが持ち出されたかどうかの手がかりになります。
VPN装置(外部から社内に安全につなぐ装置)のログは、最優先で残したいものです。認証情報の悪用による侵入は、まずここに「いつ、どのアカウントで、どのIPアドレスから、成功したか失敗したか」として現れます。
深夜や休日、普段と違う国からのログイン、短時間での失敗の連続は、後から見て重要な手がかりになります。
Wi-Fiアクセスポイントは、どの端末がいつ接続したかが分かります。来客用と社内用で分けている場合は、どちらに接続した端末かも区別できるようにしておくと便利です。
DHCP(端末にIPアドレスを自動で割り当てる仕組み)の履歴は、見落とされがちですが非常に大切です。
ログに残るのはIPアドレスだけで、それがどの端末だったかは、貸出履歴と突き合わせないと分かりません。
IPアドレスは時間とともに別の端末に割り当て直されるため、貸出履歴がないと「当時その番号を使っていたのはどのパソコンか」を特定できなくなります。
DNS(ドメイン名とIPアドレスを対応づける仕組み)の問い合わせ記録は、不審なサイトとのやり取りがなかったかを後から確認する材料になります。
ただし量が多いので、容量と保存期間のバランスを考えて取捨選択してください。
失敗例として多いのが、「ログ出力は有効にしてあるつもりが、肝心の認証成功の記録は初期設定で出ていなかった」というものです。
導入時や見直し時に、実際にテストでログインして、その記録が残るかを確認しておきましょう。
ログの保存期間と保管場所を決める
保存期間の目安と、機器本体に頼らず外部に転送・保管する考え方
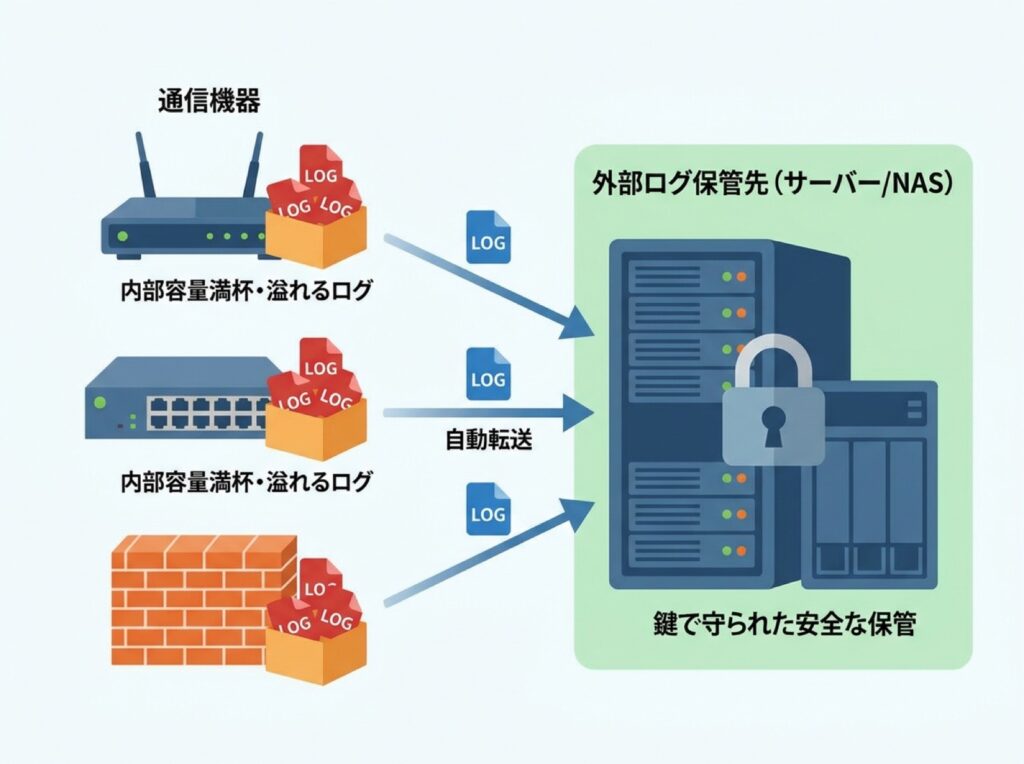
保存期間に法律で一律に決まった期間があるわけではなく、業種や取引先との契約、社内規程によって求められる水準が変わります。
実務上の考え方としては、気づくまでの時間差を見込んで、数か月から1年程度を目安に自社で決める方法があります。
まずは取引先との契約書やセキュリティ要件に保存期間の定めがないかを確認し、なければ自社で決めて文書にしておきます。
もう一つの大事な考え方は、「機器本体にだけ残さない」ことです。理由は3つあります。
- 容量が小さく、古い記録から上書きされる
- 再起動や障害、初期化で消える機種がある
- 侵入者が痕跡を消そうとして、機器のログを削除する可能性がある
対策は、ログを別の場所へ自動で転送して保管することです。多くの機器は、ログ収集用の別サーバー(一般にsyslogサーバーと呼ばれます)に送る機能を持っています。
専用サーバーを立てるのが難しければ、ログ保管に対応したクラウドサービスやNAS(ネットワークにつなぐ外付け保管装置)を使う方法もあります。
保管先では、書き込みは自動、削除や変更は一部の管理者のみ、というように権限を絞ってください。保管先の容量が埋まって保存が止まっていないかも、定期的に確認が必要です。
ログの時刻をそろえる
時刻のずれを防ぐNTP設定と、ログの時刻をそろえる確認手順
意外に見落とされるのが時刻のずれです。機器ごとに時計が数分から数十分ずれていると、複数の機器のログを並べて「いつ何が起きたか」を時系列にできません。
例えば、VPN装置では22時10分、ファイアウォールでは22時25分に記録されていると、同じ出来事かどうか判断できなくなります。
対策は、NTP(ネットワーク経由で正確な時刻に合わせる仕組み)を全機器で有効にし、同じ時刻の参照先を使うことです。
確認手順の例を挙げます。
- 管理しているすべての機器(ルーター、ファイアウォール、VPN装置、Wi-Fi機器、サーバー、ログ保管先)を一覧にする
- 各機器でNTPが有効か、参照先がそろっているかを確認する(設定画面の場所は機種により異なります)
- タイムゾーンが日本時間になっているかを確認する。海外製品は初期値が違う場合がある
- 同じ時刻に操作して、各機器のログで時刻が合っているかを実際に見比べる
- 時刻にずれが見つかった場合は、いつからずれていたかも記録しておく
停電や再起動のあとに時刻が初期値に戻る機種もあるため、半年に一度は見比べる習慣を付けると安心です。
疑わしい兆候に気づいた直後の保全手順
ログを整えても、気づいた直後の対応で証拠を消してしまっては意味がありません。慌てた状態で判断するのは難しいため、手順を紙1枚にまとめて、平時に決めておきます。
最初の30分でやることと、やってはいけないこと
最初の30分は「状況を壊さずに記録を取る」ことに集中します。やってはいけないことを先に確認しましょう。
- 機器の再起動(メモリ上の記録や接続状況が消えることがある)
- 機器の初期化・ファームウェアの更新(設定とログが失われる)
- 設定の変更(変更前の状態が分からなくなる)
- ログの手動削除や、容量確保のための整理
- 不審な端末の電源を切る、またはファイルを削除する(まず確認し、必要なら後述の連絡先に相談してから判断する)
一方、被害の拡大を防ぐための最小限の対応は必要です。例えば、不審な端末のLANケーブルを抜く、Wi-Fiを切断するといった、電源を落とさず通信だけ止める対応が一般的に勧められます。
どこまで止めるかは事前に社内で決め、判断者と連絡先を明記しておきます。
最初の30分でやることは次のとおりです。
- 気づいた時刻と、気づいた経緯(誰が、何を見て)を記録する
- 対応責任者に連絡し、この間は機器を触らないよう周囲に伝える
- 必要なら、通信だけを止める(電源は落とさない)
- 後述の順番で、ログと設定を保全する
ログのコピー取得・設定のエクスポート・写真やメモでの記録の順番
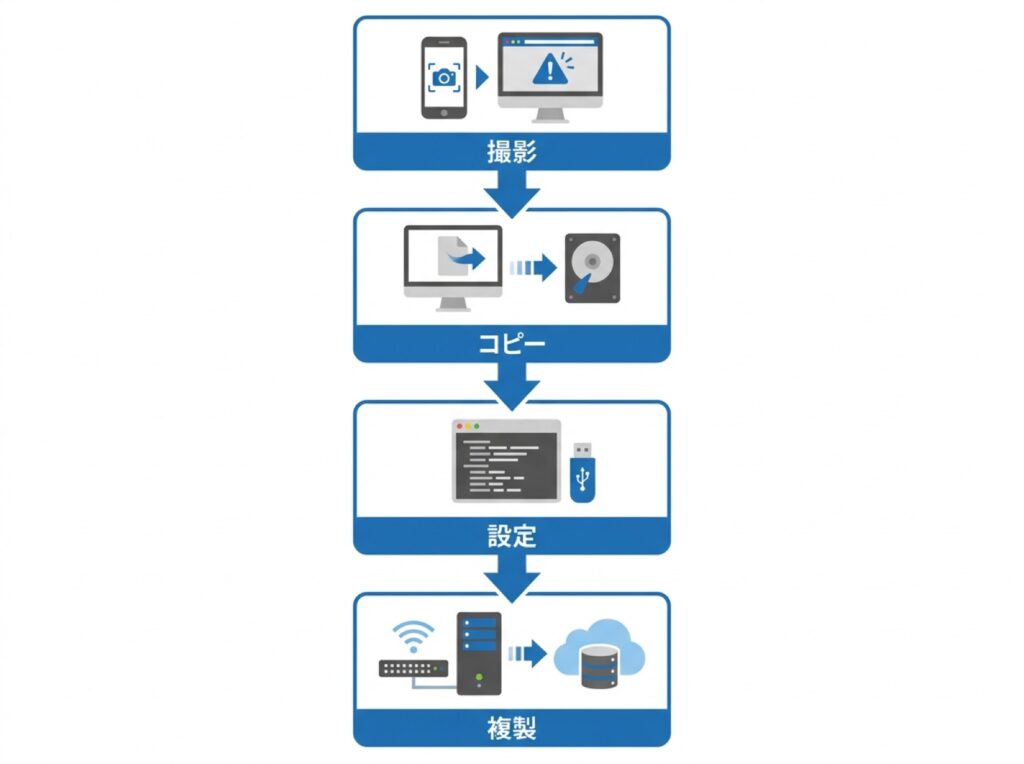
保全の順番は、「消えやすいもの」から先に取るのが原則です。
- 画面の写真・メモ:機器の表示や管理画面に出ている警告、接続状況、時刻を、スマートフォンで撮影するかメモに残します。再起動すると消える情報を最初に押さえます。
- ログのコピー取得:機器本体に残っているログをファイルとして取り出し、別の保管先にコピーします。元のファイルは触らず、コピーを調査用にします。
- 設定のエクスポート:現在の設定ファイルを書き出します。設定が侵入者に変えられていないかを後で比較できます。
- 外部転送済みログの確認:ログ保管先に転送されていれば、該当期間のファイルを別フォルダに複製し、変更されないよう保護します。
取得したファイルには、取得した日時、取得した人、機器名を記録します。誰がいつ取り出したかが分かる状態にしておくと、後で専門家や取引先に説明するときに信頼されやすくなります。
自社だけで判断せず保守業者・回線事業者・外部専門家に連絡するタイミングと、渡す情報のまとめ方
自社だけで抱え込まず、早めに相談することが大切です。目安としては、次のような場合です。
- 認証情報の不審な利用が確認できた、または疑われる
- 機器の設定が、心当たりなく変更されている
- 個人情報や取引先の情報が外部に出た可能性がある
- ログの取り出し方が分からない、または取り出せない
相談先は、機器の保守業者、回線事業者、必要に応じて情報セキュリティの外部専門家です。連絡するときに渡す情報は、次のようにまとめておくとやり取りが速くなります。
- 気づいた日時と経緯
- 対象の機器名・型番・設置場所
- すでに行った操作(行っていない操作も)
- 取得済みのログ・設定ファイルの一覧
- 連絡可能な担当者と連絡先
「すでに何を触ったか」を正直に伝えることが、調査の精度を高めます。
ログから説明できる状態にして、報告判断につなげる
保全したログは、整理して初めて説明に使えます。ここでは時系列の整理と報告判断の考え方を扱います。
「いつ・どの認証情報で・どこから入り・何が出たか」を時系列で整理するひな形
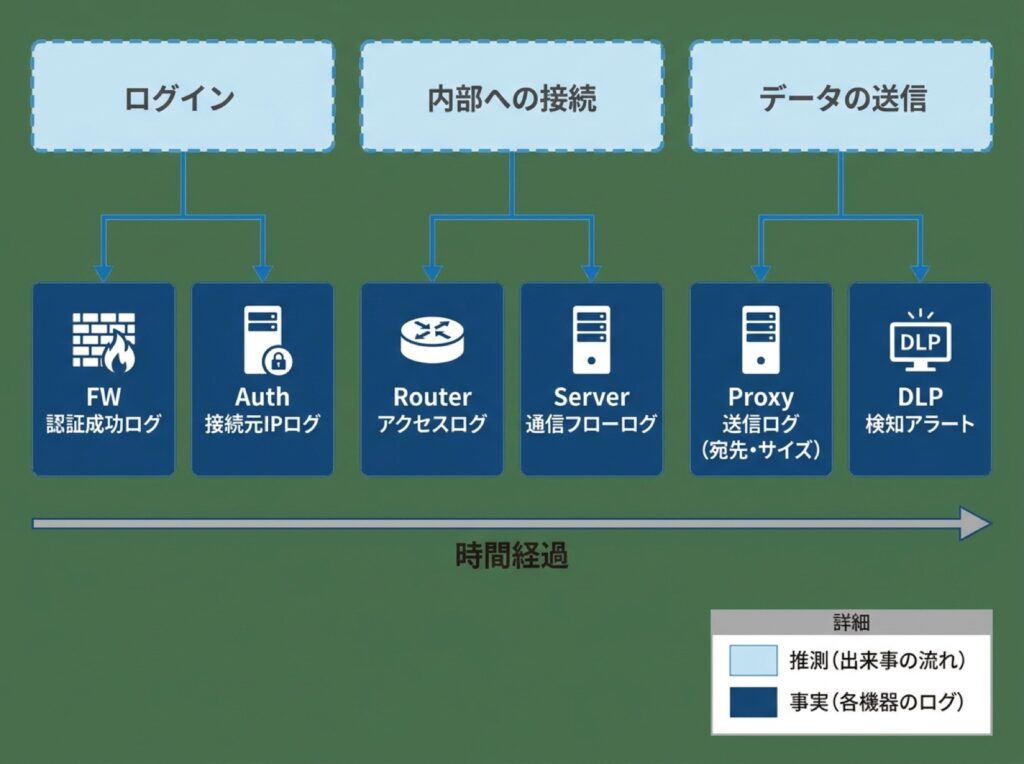
次の4点を軸に、時刻順に1枚の表にまとめるのがおすすめです。
| 項目 | 内容の例 | 確認元 |
|---|---|---|
| いつ | 日時と時間帯 | 全機器のログ |
| どの認証情報で | アカウント名・端末名 | VPN・認証のログ |
| どこから入り | 接続元IP・経路 | VPN・ファイアウォール |
| 何が出たか | 宛先・通信量・対象 | ルーター・サーバー |
作成時のコツを補足します。わかったこと(事実)と推測は分けて書きます。「このアカウントで22時10分にログイン成功」は事実、「持ち出された可能性がある」は推測です。
分からない箇所は、空欄ではなく「ログがなく不明」と明記します。ログがない期間があること自体が、後で説明すべき重要な事実だからです。
この表は、取引先や外部専門家への説明資料、影響範囲の特定、再発防止策の検討のすべてに使えます。
個人情報が絡む場合の報告判断に備える
個人情報が絡む場合の報告の考え方(速報・確報の時間軸、取引先への連絡)
個人情報が漏えいした、またはその恐れがある場合、一定の要件に当たると個人情報保護委員会(監督機関)への報告と本人への通知が求められます。
報告は、おおむね「速報」と「確報」の二段階です。本記事執筆時点の公的な案内では、速報は事態を知った後、速やかに(目安として3〜5日以内)、確報は原則30日以内(不正の目的による漏えいなどの場合は60日以内)とされています。
具体的な対象となる事態や期限、報告方法は改正されることがあるため、必ず最新の公式情報を確認してください。
(出典:漏えい等の対応とお役立ち資料(個人情報保護委員会))
ここで、ログの価値がはっきり出ます。速報の段階では全容が分からなくても構いませんが、「分かっていること」と「調査中のこと」を区別して伝える必要があります。
時系列表があれば、短時間でそれを整理できます。確報では、原因や影響範囲、再発防止策まで求められるため、ログに基づく説明が欠かせません。
取引先への連絡も同じです。契約で「事故が発生した場合は何日以内に通知する」と定めている場合があるため、平時に主要な取引先との契約書を確認し、連絡先と期限を一覧にしておきましょう。
連絡時は、事実と推測を分けて、今後の報告予定を併せて伝えると信頼を損ないにくくなります。
訓練と点検で、いざというときに動ける状態を保つ
年1回の訓練:ログ取り出し演習と点検チェックリスト、まとめ
どれほど立派な手順書でも、一度も試していなければ当日は動けません。年に1回、次のような演習を行うことをおすすめします。
- 「先月の特定の日の夜に、VPNにログインしたアカウントを調べる」と課題を決め、担当者が実際にログを取り出す
- 取り出すまでにかかった時間、詰まった箇所を記録する
- 保管先から古いログが取り出せるか(期限切れで消えていないか)を確かめる
あわせて、次のチェックリストで点検します。
- 主要な機器のログが外部に転送・保管されている
- 保存期間を決め、文書にしてある
- 全機器の時刻がそろっている(半年に一度確認)
- 保管先の容量に余裕があり、権限が絞られている
- 保全手順と「触らないこと」を紙1枚にまとめ、担当者が把握している
- 保守業者・回線事業者・外部専門家・主要取引先の連絡先と期限が最新である
- 時系列表のひな形が用意されている
まとめると、漏えいを完全に防ぐことは難しくても、「何が起きたかを説明できる状態」は平時の準備で作れます。
保存期間・時刻合わせ・保管場所の3点を決め、疑わしいときは触らず保全し、時系列で整理する。この流れを一度決めて、年に1回見直すだけでも、いざというときの判断の速さが大きく変わります。
まずは、VPN装置のログが外部に残っているかの確認から始めてみてください。
