想定読者
テレワーク用にVPN(社外から社内ネットワークへ安全につなぐ仕組み)を導入したものの、導入後の見直しをしていない中小企業の経営者の方。
また、情シスを兼任している総務・管理部門の担当者の方。
要点
- VPNは導入後に「アカウント・認証・更新・ログ・接続口」の5項目を定期点検しないと、外部からの侵入口になりうる
- 項目別の点検表で「誰が・何を・どの頻度で」確認するかを決めれば、専門知識がなくても明日から棚卸しを始められる
- 退職・異動者の削除、多要素認証、更新確認、使わない接続口の閉鎖を年2回の定例にすると、無理なく続けられる
「入れて終わり」のVPNが危ない理由
VPNは、導入した日がいちばん安全で、そのあと少しずつ状態が悪くなっていく仕組みです。人が入れ替わり、機器は古くなり、使わなくなった設定が残っていくからです。
ところが導入後に「誰が何を見るか」を決めている会社は多くありません。ここでは、点検の全体像から整理します。
外部に開いた接続口は常に狙われている
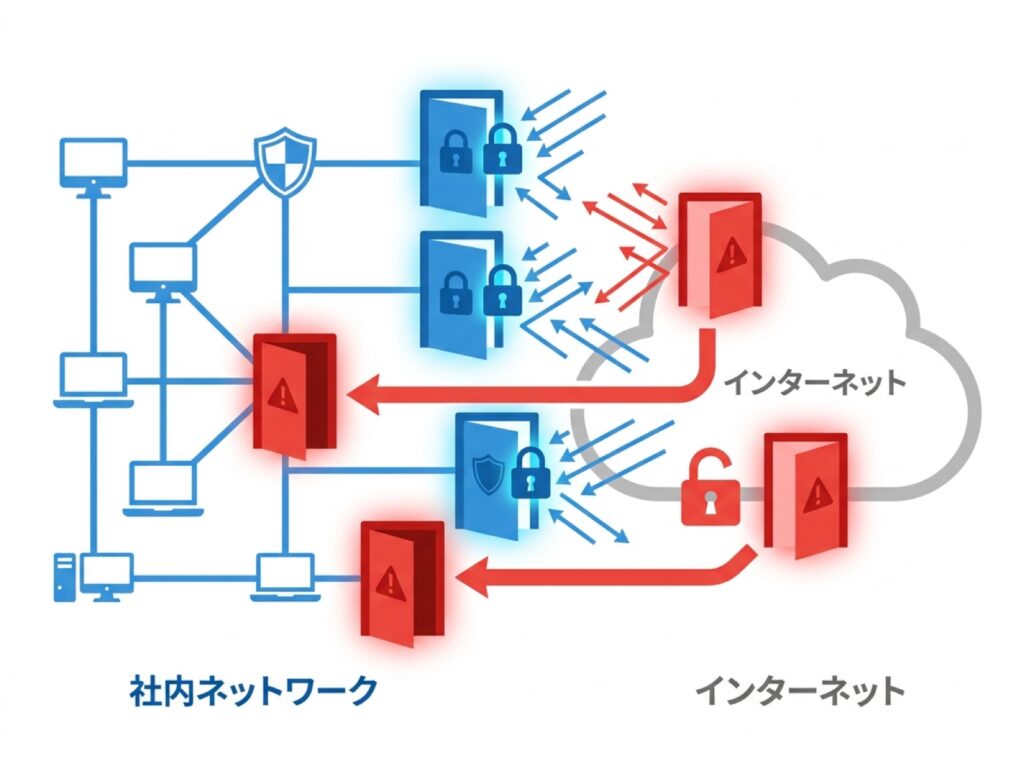
VPNは、社外のパソコンから社内へ入るための「入口」を、インターネット側に開いておく仕組みです。
便利である反面、入口は24時間、世界中から見える状態にあります。攻撃者は、開いている入口を機械的に探し、パスワードの総当たりや、既知の弱点を突く試行を繰り返します。
会社の規模や知名度は関係ありません。
つまりVPNは、守りの道具であると同時に、管理を怠ると侵入口にもなります。入口の鍵(アカウントと認証)が弱い、鍵穴の部品(機器やソフト)が古い、使っていない裏口(不要な接続口)が開いたまま、といった状態が積み重なると、突破される確率が上がります。
具体的には、次のような場面が中小企業では珍しくありません。
- 退職した社員のアカウントが残っており、パスワードも変わっていなかった
- 担当者が兼任で、機器の更新通知のメールを見落としたまま長期間が過ぎた
- すでに使っていない拠点向けの接続口が、開いたままだった
どれも、専門的な攻撃を受けたわけではなく、「見直す機会がなかった」だけで起きます。だから対策も、特別な技術ではなく、決まった項目を決まった頻度で確認する運用になります。
点検する5項目の全体像
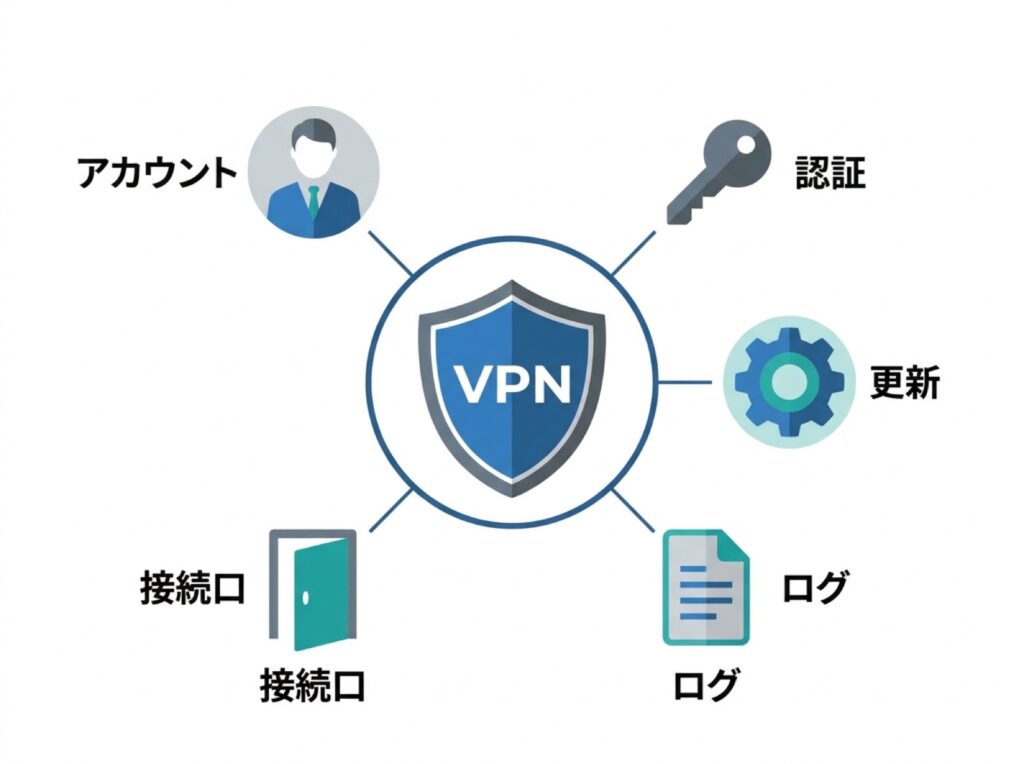
点検の対象は、次の5項目です。まず全体を表で見てください。
| 点検項目 | 確認すること | 頻度 | 担当 |
|---|---|---|---|
| アカウント | 退職・異動者のID残り | 年2回 | 担当者 |
| 認証 | 多要素認証の設定有無 | 年2回 | 担当者 |
| 更新 | 機器・ソフトの更新状況 | 年2回 | 担当者 |
| ログ | 深夜・海外・失敗の連続 | 月1回 | 担当者 |
| 接続口 | 使わない設定の有無 | 年2回 | 担当者 |
アカウントは「誰が使えるか」、認証は「本人かどうかをどう確かめるか」、更新は「機器とソフトが最新の状態か」、ログは「接続の記録に不審な点がないか」、接続口は「外に開いている入口が必要最小限か」を見ます。
頻度は目安です。ログは日々の動きが出るため月1回程度の軽い確認を勧めますが、そこまで手が回らない場合は、まず年2回の棚卸しの際に直近分を見るだけでも構いません。
続けられる頻度に合わせてください。
誰がどの頻度で見るか:経営者と担当者の役割分担
点検が止まる原因の多くは、「誰の仕事か決まっていない」ことです。経営者は判断と承認、担当者は確認と実行、と分けておくと動きやすくなります。
| 役割 | 主な仕事 | 頻度 |
|---|---|---|
| 経営者 | 点検の担当を決める | 最初の1回 |
| 経営者 | 多要素認証の導入を判断 | 導入時 |
| 経営者 | 更新費用の予算を確保 | 年1回 |
| 経営者 | 点検結果の報告を受ける | 年2回 |
| 担当者 | 利用者一覧の突き合わせ | 年2回 |
| 担当者 | 更新・ログ・接続口の確認 | 年2回〜月1回 |
| 担当者 | 記録を残して報告する | 点検のたび |
経営者が決めることは、実は多くありません。担当者を指名すること、多要素認証を入れるかどうか、更新に必要な費用を認めること、結果の報告を受けることの4つです。
兼任の担当者には、点検の時間を業務として確保してあげてください。「空いた時間にやる」では、まず後回しになります。
あわせて、担当者が不在のときの代わりの人も決めておくと、見落としが減ります。
アカウントの棚卸し|退職・異動者の削除
最初に手をつけるのは、利用者アカウントです。効果が大きく、特別な知識がいらないためです。
利用者一覧と人事の名簿を突き合わせる手順
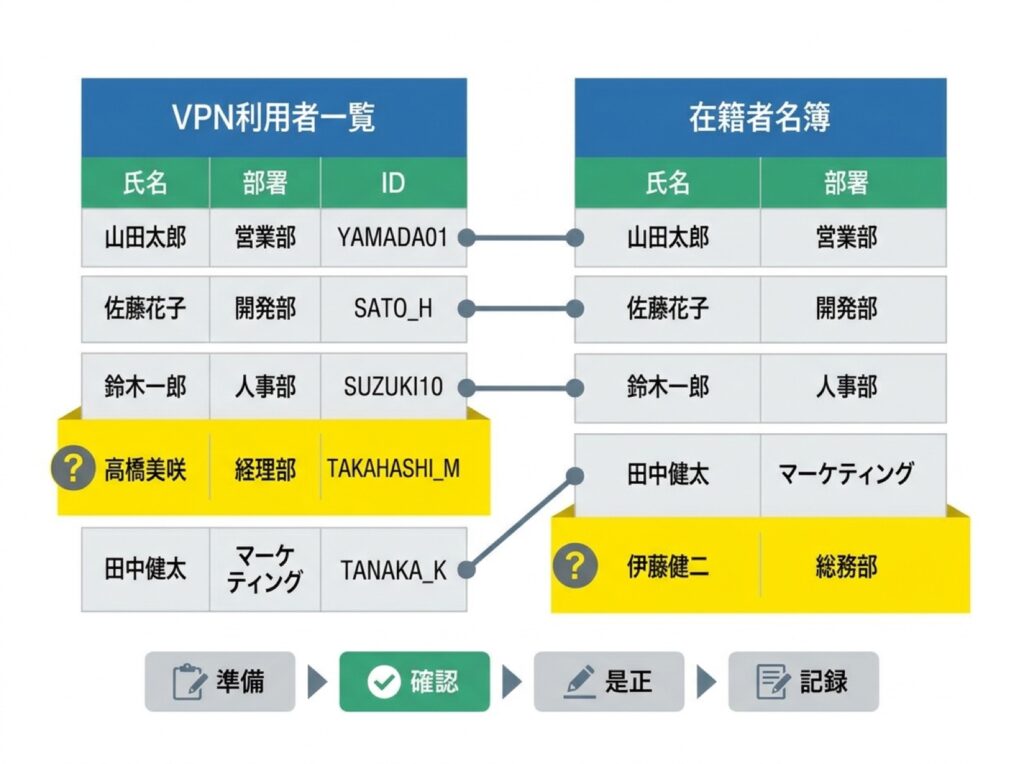
VPNの管理画面には、接続を許可している利用者の一覧があります。これを、総務が持っている在籍者の名簿と突き合わせます。
- 準備:管理画面の利用者一覧を、印刷または保存します。同時に、最新の在籍者名簿(退職・異動・休職の情報を含むもの)を用意します。あわせて、現在の設定を控えておきます(管理画面の設定の書き出しや画面の写しで構いません)。
- 確認:一覧の1人ずつを名簿と照らし、「在籍している」「退職した」「異動して不要になった」「誰か分からない」に分けて印をつけます。
- 是正:退職・異動で不要になったアカウントは削除ではなく、まず「無効化」します。削除すると、あとで問題が起きたときに戻せないことがあるためです。無効化の前に、本人や所属部署へ「いつ接続できなくなるか」を事前に連絡します。休職中の人は、復帰時期を確認して判断します。
- 記録:誰のアカウントを、いつ、なぜ無効化したかを残します。一定期間、問題が出なければ、そこで初めて削除します。
もし無効化したアカウントが実は使われていて、業務が止まった場合は、控えておいた設定をもとに、すぐ有効に戻せます。
この「戻し方」を先に決めておくことが、安心して整理を進めるコツです。
共有アカウント・持ち主不明のIDの扱い方
一覧を見ていると、「共通」「テスト」「臨時」といった、特定の個人に結びつかないIDが見つかることがあります。
これらは、誰が使ったか分からず、退職者が使い続けても気づけない点で、リスクが高いIDです。
扱い方は次のとおりです。
- 持ち主不明のIDは、すぐに消さず、まず利用ログで最近の接続の有無を確認します。
- 最近使われていなければ、関係しそうな部署に「このIDを使っていますか」と問い合わせます。期限を決め、返事がなければ無効化する旨も添えます。
- 使われていれば、利用者ごとに個別のIDへ切り替えます。切り替えが終わるまでは、そのIDの使用者を一覧に書き添えておきます。
- 外部の協力会社など、社外の方向けのIDは、契約期間と対応づけて管理します。契約が終わったらID無効化、と決めておくと抜けがなくなります。
共有IDをなくすのが理想ですが、業務の都合で直ちに難しい場合もあります。その場合は「期限を決めて個別化する」と経営者が決めることが、先送りを防ぎます。
多要素認証の確認と未設定の解消
多要素認証とは、パスワードに加えて、スマートフォンのアプリや認証用の機器など、別の手段で本人確認を行う仕組みです。
パスワードが漏れても、すぐには侵入されにくくなります。
経営者が判断すること
導入するかどうか、導入する場合の対象者の範囲と、スマートフォンを業務に使う場合の扱い(会社の端末か、個人の端末か)を決めます。
個人のスマートフォンを使う場合は、利用の同意と、機種変更時の手続きも決めておく必要があります。
費用が発生する場合もあるため、利用中のVPNがどの方式に対応しているかは、担当者に確認してもらってください。
担当者が確認し、解消する進め方
- 準備:管理画面で、多要素認証の設定状況を利用者ごとに確認できるか調べます。確認方法が分からなければ、提供元の説明資料を見ます。
- 確認:全員が設定済みか、未設定の人はいるか、一覧にします。管理者のアカウントが未設定だと影響が大きいため、まずここを見ます。
- 是正:未設定の人に、設定の手順と期限を案内します。いきなり必須にすると、設定できない人が接続できなくなるため、数週間の猶予を置き、困った人の相談窓口を決めます。期限後に未設定の人は、設定が済むまで一時停止します。
- 記録:設定済みの人数と、未設定が残る人の理由を記録します。
機種変更や紛失のときに、認証手段を再設定する手順は、あらかじめ文書にしておいてください。当日に慌てると、本人確認をおろそかにしてしまいがちだからです。
機器・ソフトの更新確認
VPN機器やクライアントソフト(各自のパソコンに入れる接続用のアプリ)は、時間がたつと、新しく見つかった弱点を直す更新が必要になります。
機器全般の寿命管理は別の点検で行うとして、ここではVPNに絞って見ます。
VPN機器・クライアントソフトの更新とサポート状況の確認方法
- 準備:使っているVPN機器の名称と、設置場所、購入時期の分かる資料を集めます。クライアントソフトを使っている場合は、全員が同じ版を使っているかを確認できるようにします。
- 確認:提供元の案内ページで、現在使っているものが「提供元のサポート対象か」を確認します。サポートが終わっていると、弱点が見つかっても修正が出ません。次に、管理画面で、更新が未適用になっていないかを見ます。
- 是正:更新を適用します。その前に、設定の控えを取り、利用者へ「何日の何時に、短時間つながらなくなる可能性がある」と連絡します。更新は業務時間外に行い、うまくいかない場合に元の状態へ戻す手順も、あらかじめ確認しておきます。
- 記録:確認日、適用した更新、適用後の動作確認の結果を残します。
兼任の担当者は、更新の通知メールを見落としがちです。通知の宛先を担当者個人だけでなく、共有のメールアドレスや代理の担当者にも届くようにしておくと、見落としを防げます。
サポート終了が近い場合は、買い替えやサービスの切り替えが必要になります。これは費用を伴うので、経営者に早めに報告し、予算を検討してもらいます。
ログの見方と保管期間
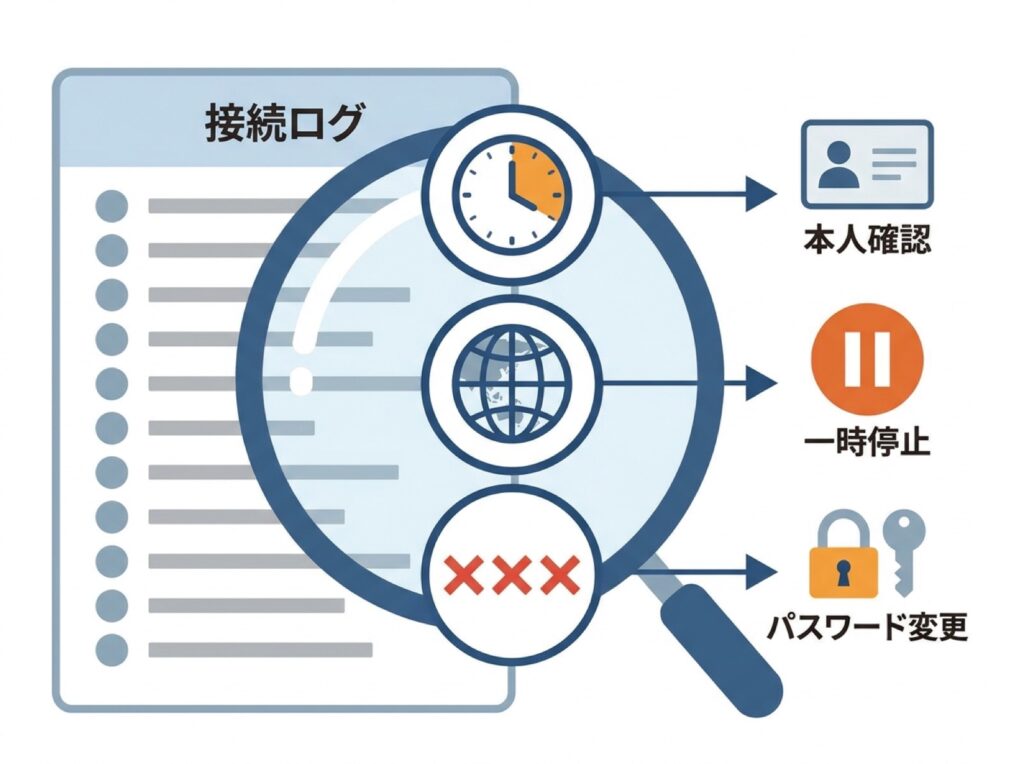
ログとは、「いつ、誰が、どこから接続したか」の記録です。細かく読む必要はありません。最低限、次の3点に絞って見ます。
| 見る項目 | 不審な例 | 対応の目安 |
|---|---|---|
| 接続した時間帯 | 深夜・休日の接続 | 本人に確認 |
| 接続元の国・地域 | 業務で行かない海外 | 一時停止し確認 |
| 認証の失敗 | 短時間に連続して失敗 | パスワード変更 |
深夜や休日の接続は、本人が残業や出張で使っただけの場合も多くあります。まず本人に「この日時に接続しましたか」と確認します。
身に覚えがなければ、アカウントを一時停止し、パスワードを変更してもらいます。
海外からの接続は、出張や海外在住の社員がいなければ、通常は発生しません。心当たりがなければ、早めに対応します。
短時間に失敗が連続している場合は、パスワードを総当たりで試されている可能性があります。成功した記録が混ざっていないかも合わせて確認してください。
保管期間は、ログを残す容量と、問題が見つかったときにさかのぼれる期間のバランスで決めます。機器の初期設定のままだと、短期間で古い記録が上書きされることがあります。
何か月分残るかを一度確認し、足りなければ、外部に保存する方法も検討します。具体的な期間は、社内の規程や契約先の要件にも関わるため、経営者と相談して決めてください。
使わない接続口を閉じる手順
接続口とは、外部からVPNへ入るための「窓口」の設定です。拠点ごと、取引先ごと、用途ごとに作られていることがあります。
使っていないものほど、誰も気にかけず、弱点になりやすい存在です。
使っていない接続口・拠点・設定の洗い出し
管理画面の設定一覧から、次のものを探して一覧にします。
- すでに閉鎖した拠点や、終了した取引先向けの設定
- 過去のテストや移行作業のために作った設定
- 名前や用途が分からない設定
それぞれについて、ログで最近の利用があるかを調べます。利用がなくても、年に一度だけ使う業務(決算時など)がありえるため、いきなり判断せず、関係部署に確認します。
安全に閉じる手順
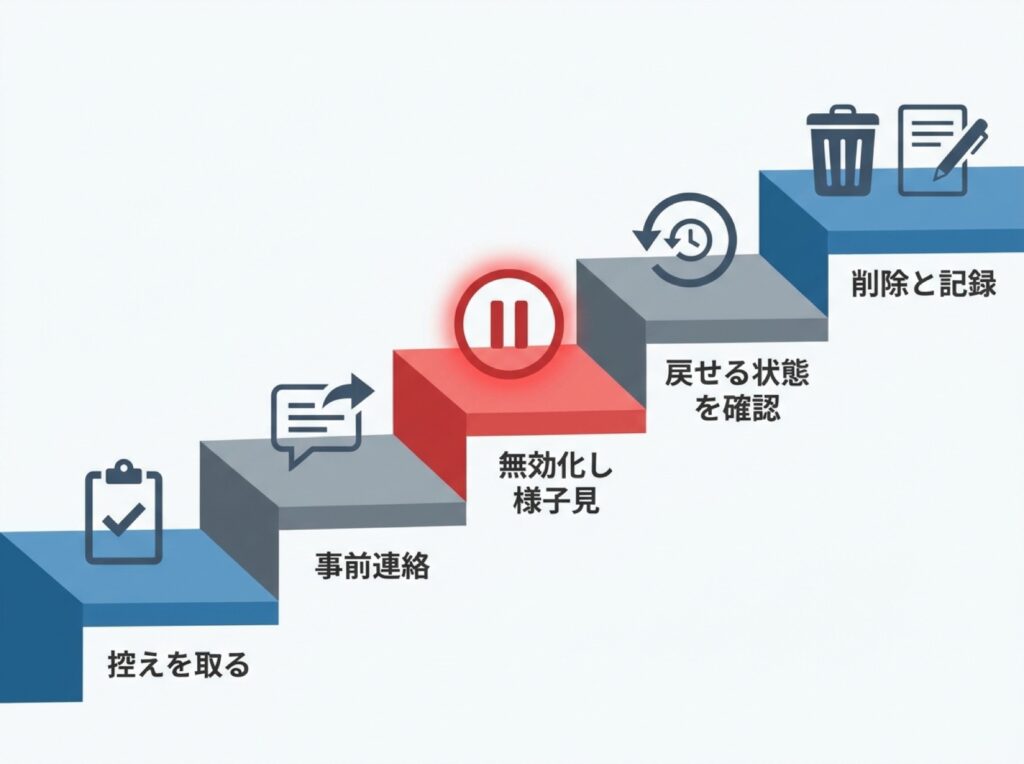
- 準備:現在の設定を控えます。閉じる予定の接続口と、影響しそうな部署・人を一覧にします。
- 事前連絡:関係者へ「この接続口を、いつから停止する予定か。困る場合はいつまでに連絡してほしいか」を知らせます。期限は、少なくとも1〜2週間は取ります。
- 段階的な停止:いきなり削除せず、まず「無効」の状態にします。しばらく様子を見て、問い合わせが来なければ次に進みます。
- 戻し方の確認:問い合わせが来たら、控えた設定をもとに、すぐ有効へ戻せるようにしておきます。
- 削除と記録:十分な期間(目安として数か月)、問題がなければ削除します。いつ、何を、誰の承認で閉じたかを記録します。
「無効にして様子を見る」「控えを取る」「事前に知らせる」という3点を守れば、業務を止めずに進められます。
点検でよくある失敗と対策
実際に点検を始めると、次のような失敗が起きがちです。事前に知っておけば、多くは防げます。
| 失敗例 | 原因 | 対策 |
|---|---|---|
| 削除後に業務が止まる | 利用の確認不足 | まず無効化して様子見 |
| 更新後に接続できない | 事前確認なし | 設定の控えと戻す手順 |
| 一斉の必須化で混乱 | 猶予なし | 期限と相談窓口を設定 |
| 点検が続かない | 担当不明 | 担当と代理を決める |
| 結果が残らない | 記録の習慣なし | 記録用の書式を用意 |
削除して業務が止まるのは、「使っていないはず」という思い込みが原因です。たとえば、経理の担当者が決算期だけ使うIDを、普段の利用がないため消してしまう、といったことがあります。
ログの確認と、関係部署への問い合わせ、それに無効化から始めることが、この失敗を防ぎます。
更新で接続できなくなる場合は、更新後に利用者側の設定変更が必要なことがあります。更新の前に、提供元の案内で変更点を確認し、まず担当者自身か一部の利用者で試してから、全員に広げると安全です。
点検が続かない最大の理由は、担当者が兼任で忙しいことです。点検の時間を業務として確保し、代わりの人も決めておくことは、経営者の仕事です。
年2回の点検カレンダーと記録の残し方
毎回ゼロから考えなくて済むよう、点検の時期と内容を決めておきます。年2回、決算期や人事異動の前後に合わせると、名簿の変化と連動して無理がありません。
| 時期の例 | 主な点検 | 経営者の関与 |
|---|---|---|
| 4月ごろ | アカウント・認証 | 結果の報告を受ける |
| 4月ごろ | 更新・接続口 | 更新費用を判断 |
| 10月ごろ | アカウント・認証 | 結果の報告を受ける |
| 10月ごろ | 更新・接続口 | 予算の見直し |
| 毎月 | ログの軽い確認 | 異常時のみ報告 |
時期は、会社の人事異動や繁忙期に合わせて動かして構いません。大切なのは、カレンダーに入れて「予定」にすることです。
記録は、凝った形式でなくて構いません。次の項目を1行ずつ残せば足ります。
- 点検した日と、点検した人
- 確認した項目と、見つかった問題
- 行った是正(無効化・更新・停止など)と、その日付
- 次回に持ち越した課題
同じ書式を毎回使い、前回の記録を見ながら点検すると、変化に気づきやすくなります。記録は、担当者が交代するときの引き継ぎ資料にもなります。
まとめ:今日できる最初の一歩
VPNの見直しは、大きな投資や専門知識から始める必要はありません。最初の一歩として、今日できることをひとつ挙げます。
VPNの管理画面から利用者一覧を印刷(または保存)し、総務の在籍者名簿と並べて、1人ずつ印をつけてみてください。
ここで「誰か分からないID」や「すでに退職した人のID」が見つかれば、それが最初の成果です。そのまま消さず、無効化の予定と関係者への連絡を決めるところまで進めれば、棚卸しの最初の1回が完了します。
そのうえで、次の順に進めると無理がありません。
- 経営者が、点検の担当者と代理の人を決める
- 年2回の点検日を、カレンダーに入れる
- 多要素認証が未導入なら、導入の可否を判断する
- 更新のサポート状況を確認し、必要な費用を見込む
入口を一度に完璧にする必要はありません。小さく始めて、定例として続けることが、VPNを安全に使い続けるいちばんの近道です。
