
想定読者
専任の情報システム担当者がいない中小企業の総務・経営者層で、パスワード管理の甘さを自覚しつつ何から手をつければよいか分からない方
要点
- 付箋・共有スプレッドシート・使い回しがなぜ危険かを分かりやすく解説
- パスワードマネージャー導入・ワンタイムコードなど、性質の異なる複数の要素を組み合わせて本人確認を行う認証方式のことで…">多要素認証(MFA)・強度/更新ルールを手間の少ない順に紹介
- 制度を作った後の運用フェーズでつまずきやすい点への対処法も紹介
なぜ今、社内のパスワード管理を見直すべきか
付箋・共有スプレッドシート・使い回しに潜むリスク
パスワードを付箋にメモしてモニターに貼る、共有スプレッドシートに一覧化する、複数サービスで同じパスワードを使い回す。これらはよく見かける方法ですが、いずれも一つの情報漏えいが被害を連鎖させる原因になります。付箋は物理的に誰でも見られ、スプレッドシートは共有範囲が広がりやすく、使い回しは一箇所の流出が全システムへの不正アクセスにつながります。
「うちは大丈夫」が一番危ない理由
攻撃は大企業だけを狙うわけではありません。中小企業は防御が手薄になりやすく、取引先を経由した被害の踏み台にされることもあります。「小さな会社だから狙われない」という思い込みこそが、対策を後回しにする最大の要因です。
- 付箋やメモでパスワードを可視化していないか
- 同じパスワードを複数サービスで使っていないか
- 管理表の閲覧・編集権限を必要な人だけに絞っているか
見直しの3つの具体策
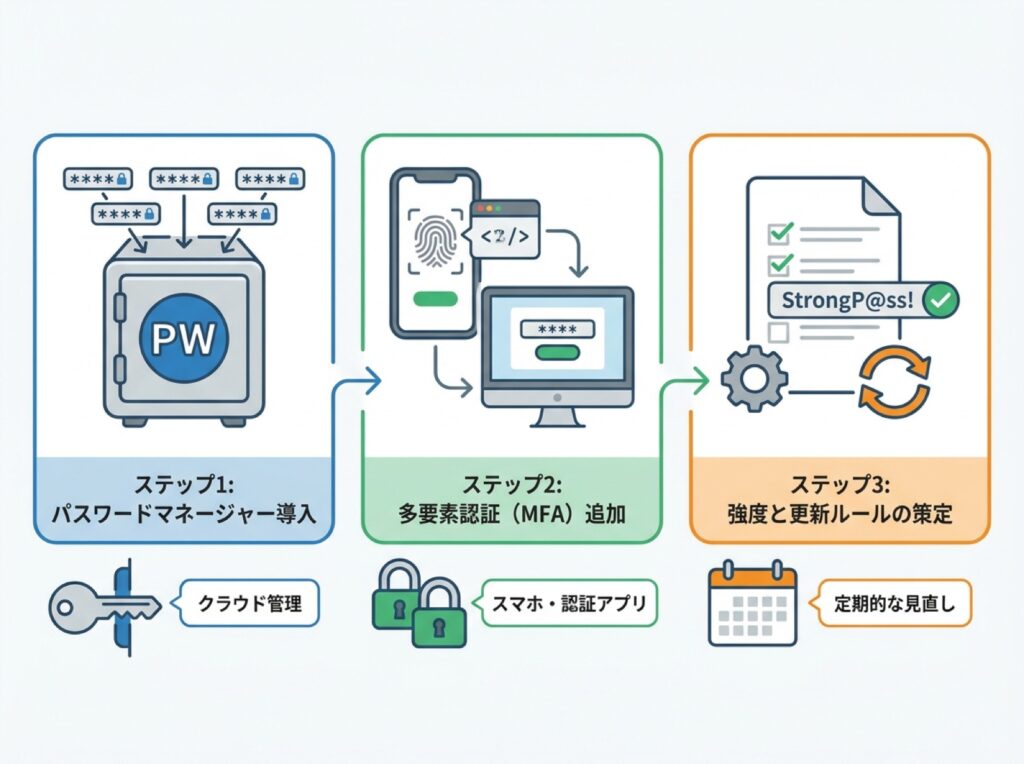
パスワードマネージャーを全社で導入する
パスワードを暗号化して一元管理するツールです。社員は一つのマスターパスワードを覚えるだけでよく、サービスごとに複雑な文字列を使い分けられます。導入コストが比較的低く、効果が大きい第一歩です。
重要システムには多要素認証(MFA)を追加する
パスワードに加えてスマートフォンでの承認やワンタイムコードなど、別の要素を組み合わせて本人確認する仕組みです。会計・人事・顧客管理など重要度の高いシステムから優先的に導入すると、限られた工数でも効果を出しやすくなります。
強度基準と定期見直しのルールを決める
文字数や記号の組み合わせなど最低限の強度基準を定め、退職・異動などの節目に合わせて見直します。頻繁すぎる変更はかえって使い回しを招くため、無理のない頻度に設定することが重要です。
- 重要システムから順にMFAを導入できているか
- 強度基準は現実的で守り続けられる内容か
運用でつまずきやすいポイントと対処法
社員の「面倒くさい」にどう向き合うか
新しいルールは最初、手間に感じられがちです。導入時に「なぜ必要か」を具体的なリスクとあわせて説明し、操作方法を丁寧にサポートすることで定着しやすくなります。
退職・異動時のアカウント整理を仕組み化する
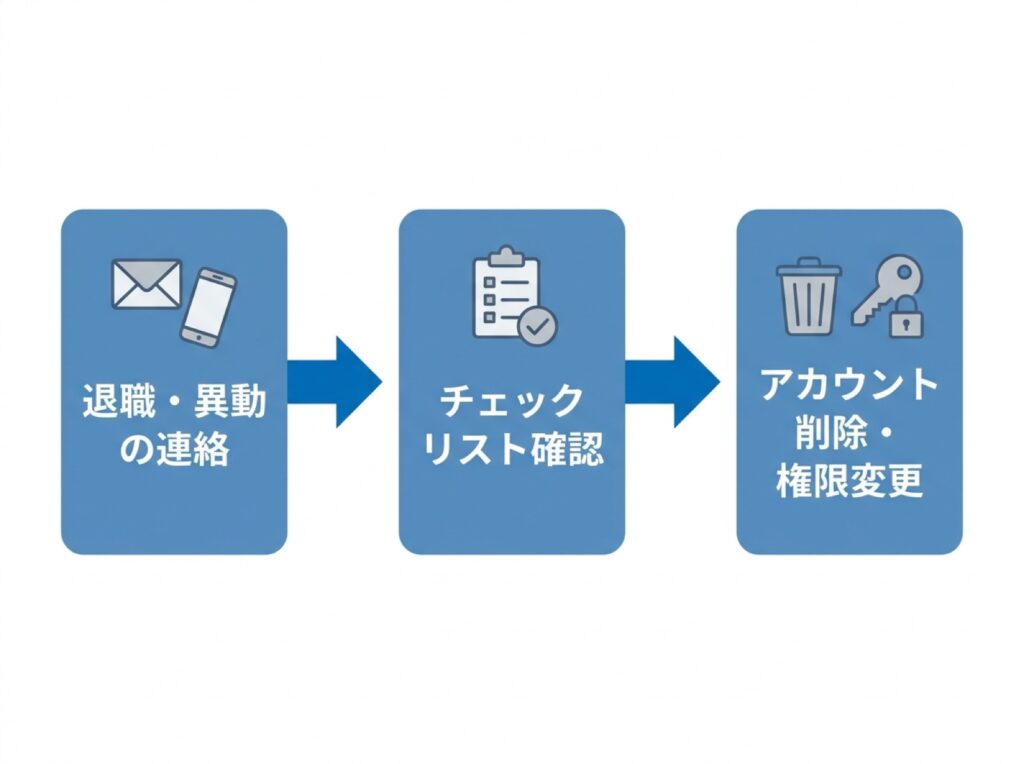
アカウントの削除や権限変更を担当者任せにすると漏れが生じます。退職・異動の連絡と同時にアカウント整理を行うチェックリストを人事フローに組み込み、仕組みとして機能させることが大切です。
まとめ|今日からできる第一歩
パスワード管理の見直しは、大掛かりな投資をしなくても始められます。まずは現状の付箋・共有ファイルの使用状況を確認し、パスワードマネージャーの導入検討から着手してみてください。
