想定読者
社内ネットワークやIT機器の管理を兼任している中小企業の経営者、総務・情シス担当者の方です。専任のセキュリティ担当はおらず、ルーター・UTM(複数の防御機能をまとめた機器)・VPN機器・クラウドを自社または委託先で運用している方を想定しています。
要点
- 攻撃の手法や使われるAIが変わっても、データを外へ持ち出す「出口の通信」には痕跡が残ります。入口対策に加えて、出口を見える状態にしておくことが要になります。
- 明日から使える点検は3つです。外向き通信の許可範囲、ログの保存期間、持ち出しの兆候を見る基準。あわせて「漏えいの疑い」を受けた日の初動手順を、平時のうちに決めておきます。
- 完璧な監視でなくても、出口を見るだけで気づける確率は上がります。まず今週中の3ステップから始められます。
ここ数週間の情報漏えい報道から読み取れること|狙われているのは「規模」ではなく「隙」
情報漏えいのニュースが続くと、「うちは小さな会社だから狙われない」と考えたくなります。
しかし、攻撃する側から見ると、会社の規模より「入りやすい隙があるか」のほうが重要です。更新されていない機器、初期設定のままの管理画面、誰も見ていない通信ログ。
こうした隙は、従業員数にかかわらずどの会社にも生まれます。
この記事では、報道の個別事例を追うのではなく、報道が続く時期でも変わらない考え方、つまり「データが外へ出ていく道筋を見える状態にしておく」ことに絞って整理します。
日本企業を狙う攻撃の傾向を、公的機関の情報で押さえる
日本企業を狙う攻撃の傾向については、警察庁、JPCERT/CC(日本のインターネット上のセキュリティ事案に対応する民間の調整機関)、IPA(情報処理推進機構)、NISC(内閣サイバーセキュリティセンター)などが、定期的に統計や注意喚起を公開しています。
件数や手口の割合といった数字は、年ごと・期間ごとに変わります。そのため、この記事では数字を引用しません。
数字が必要な場合は、各機関の公開ページで最新の資料を開き、対象期間と発表日を確認したうえで社内資料に転記するのが確実です。
報道やSNSで見かけた数字をそのまま使うと、古い情報や条件の違う情報を混ぜてしまうことがあります。
公的資料を読む際は、数字の大小よりも、次の2点に注目すると実務に役立ちます。
- どんな入口(機器の弱点、認証情報の悪用、メールなど)から入られているか
- 侵入後にどのような被害(データの持ち出し、暗号化による業務停止など)が起きているか
後者の「持ち出し」が、本記事で扱う出口対策の対象です。
「オープンウェイト型AIが攻撃に使われているらしい」という噂をどう扱うか|確認できていることと、できていないことの切り分け
「公開されているAIモデルが攻撃に悪用されているらしい」という話題を耳にした方もいるかもしれません。
ここは、確認できていることと、できていないことを分けて考えます。
| 区分 | 内容 |
|---|---|
| 確認できていない | 特定AIによる攻撃の話 |
| 確認できていない | 具体的な被害の件数・規模・手口 |
| 一般論として言える | 攻撃側もAIを使う可能性がある |
| 一般論として言える | 作業が速く安くなる方向に働きやすい |
表の1行目は、特定のAIが日本企業への攻撃で動いているという話について、裏付けとなる情報を確認できていない、という意味です。
特定のAIモデルが日本企業への攻撃に使われているという話は、2026年10月時点で、この記事の執筆側では裏付けを確認できていません。
「〜と言われている」という段階の話として受け止めるのが適切です。
一方で、攻撃する側が文面の作成や調査、作業の自動化にAIを使う可能性があること自体は、一般論として十分に想定できます。
大切なのは、噂の真偽を追いかけて対策を止めてしまわないことです。どのAIが使われていても、攻撃の最終目的が「データを外に出す」ことなら、その通信は自社のネットワークを通ります。
この点は変わりません。
攻撃が自動化・高速化すると、中小企業の何が変わり、何が変わらないのか
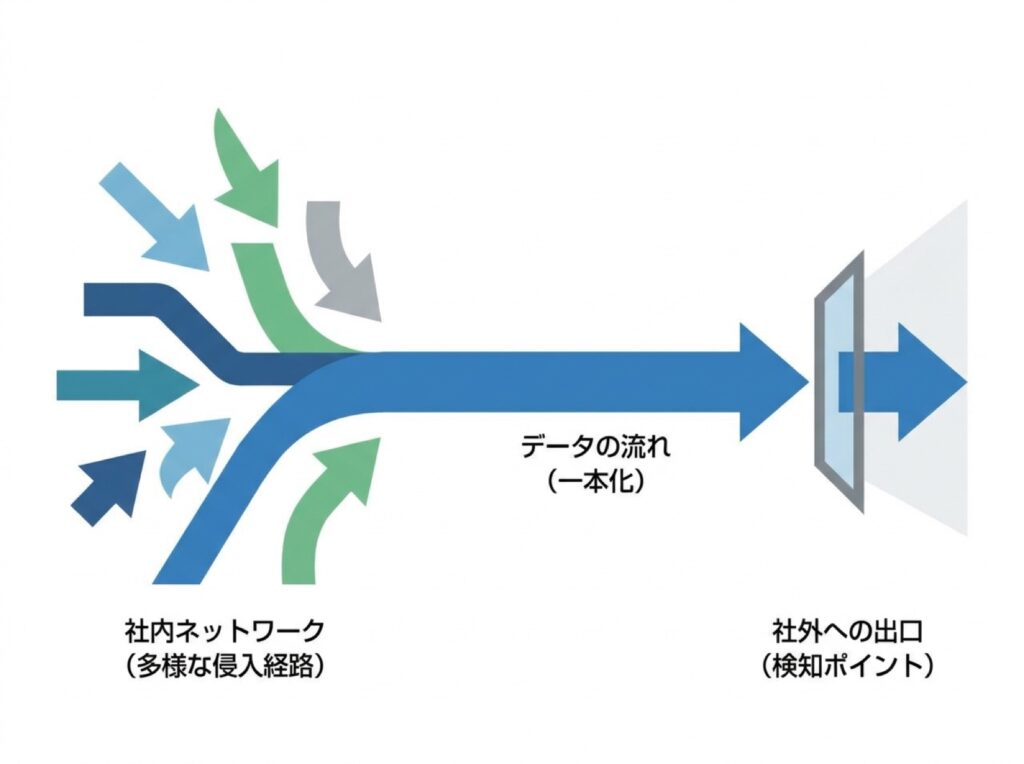
攻撃が自動化・高速化すると、変わりやすいのは次の点です。
- 隙を探す作業が速く、広く行われる。「見つかるまでに時間がかかる」ことに期待しにくくなる
- 人間の目で気づく前に、侵入から次の段階へ進まれる可能性がある
反対に、変わらないのは次の点です。
つまり、攻撃の「入り方」は多様化しても、「出ていき方」は限られています。出口を見ておく価値は、攻撃が高度になるほど相対的に高まります。
入口対策だけでは足りない理由|侵入後に起きる「持ち出し」を止める発想
入口対策は欠かせません。
ただし、入口をどれだけ固めても、「破られない」ことを保証することはできません。認証情報の悪用や、まだ修正されていない弱点など、完全には防げない経路があるためです。
そこで、「入られても、持ち出しの段階で気づく・止める」という二段構えにしておきます。
侵入から持ち出しまでの流れと、ネットワーク上に残る痕跡
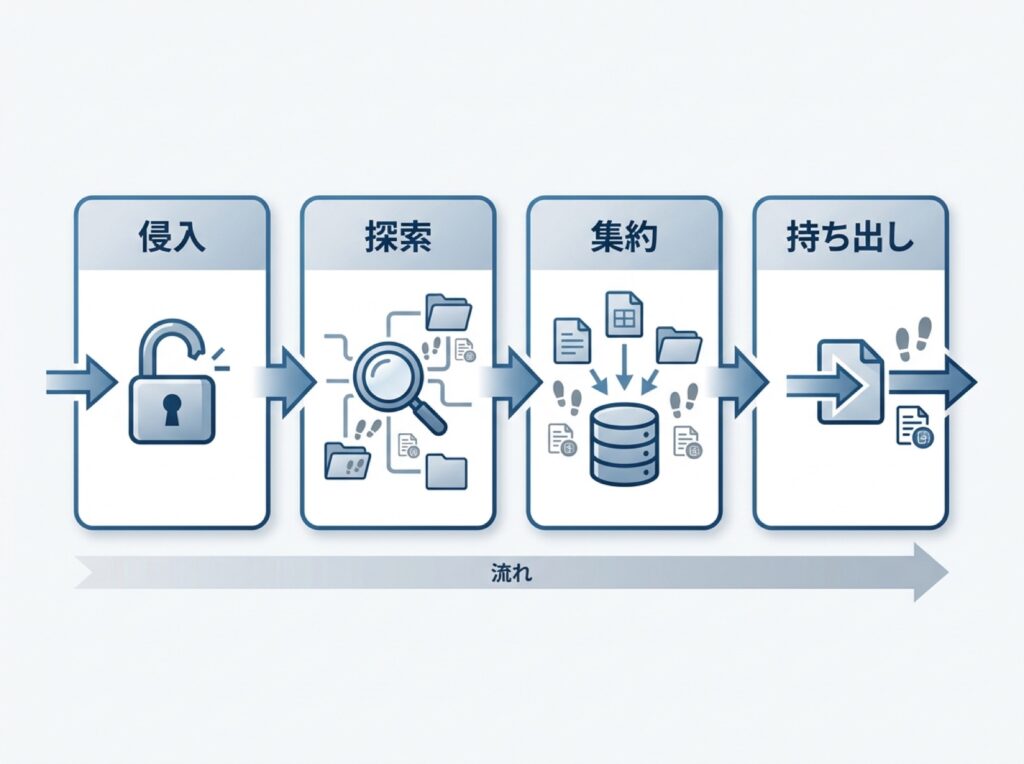
典型的な流れは、おおまかに次のようなものです。
- 侵入:どこかの入口から社内のネットワークや端末に入る
- 探索:社内のどこにどんなデータがあるかを調べる
- 集約:欲しいデータを一か所にまとめる
- 持ち出し:まとめたデータを社外へ送る
手法が違っても、この大枠は共通しやすいものです。そして、2〜4の段階では、ネットワーク上に次のような痕跡が残る可能性があります。
- 普段使わない宛先への通信が増える
- 業務時間外に大きな通信が発生する
- 特定の端末だけ、送信量が極端に多い
- 初めて見るドメイン名への問い合わせ(DNSのログ)が出てくる
これらは「必ず出る」ものではありませんが、出口を見ていなければ気づく機会そのものがありません。
入口(VPN・Wi-Fi・機器更新)と出口(外向き通信)の役割分担|既存の入口対策記事との位置づけ
VPNの運用、来客用Wi-Fiの分離、機器のサポート切れへの対応などは、いずれも「入口を守る」ための対策です。
これらは別の記事で扱っていますので、ここでは繰り返しません。本記事は、その次の段階として「それでも入られた場合に、外へ出る通信で気づく」役割を担います。
| 観点 | 入口対策 | 出口対策 |
|---|---|---|
| 目的 | 侵入させない | 持ち出しに気づく |
| 見る対象 | 外から内への通信 | 内から外への通信 |
| 主な手段 | 更新・認証・分離 | 許可範囲・ログ・点検 |
| 弱点 | 完全には防げない | 見る習慣がないと働かない |
どちらか一方ではなく、両方が揃って初めて、「防ぐ」と「気づく」がつながります。
「気づくのが遅れる」企業に共通する3つの状況
気づくのが遅れやすい状況として、次の3つが考えられます。
- ログがない:記録が残る設定になっていない、あるいは古い記録がすぐ上書きされてしまう
- 見ていない:記録はあるが、誰も確認していない。問題が起きてから初めて開く
- 誰も責任者でない:兼任の担当者が多忙で、確認が後回しになる。委託先に任せきりで、何を見てもらっているか把握していない
3つ目が特に重要です。技術的な設定より前に、「誰が、いつ、何を見るのか」を決めるだけで、状況は大きく変わります。
明日からできる「出口」の点検|外向き通信の許可・ログ・異常の見つけ方
ここからは、実際の点検の進め方です。機器の細かい操作手順は製品によって異なるため、「ルーター/UTM/DNS」といった一般的な機能名で、何を決めればよいかに絞って説明します。
具体的な画面操作は、機器の取扱説明書か保守業者に確認してください。
外向き通信の棚卸し|社内機器ごとに「どこへ・何の目的で通信してよいか」を一覧にする
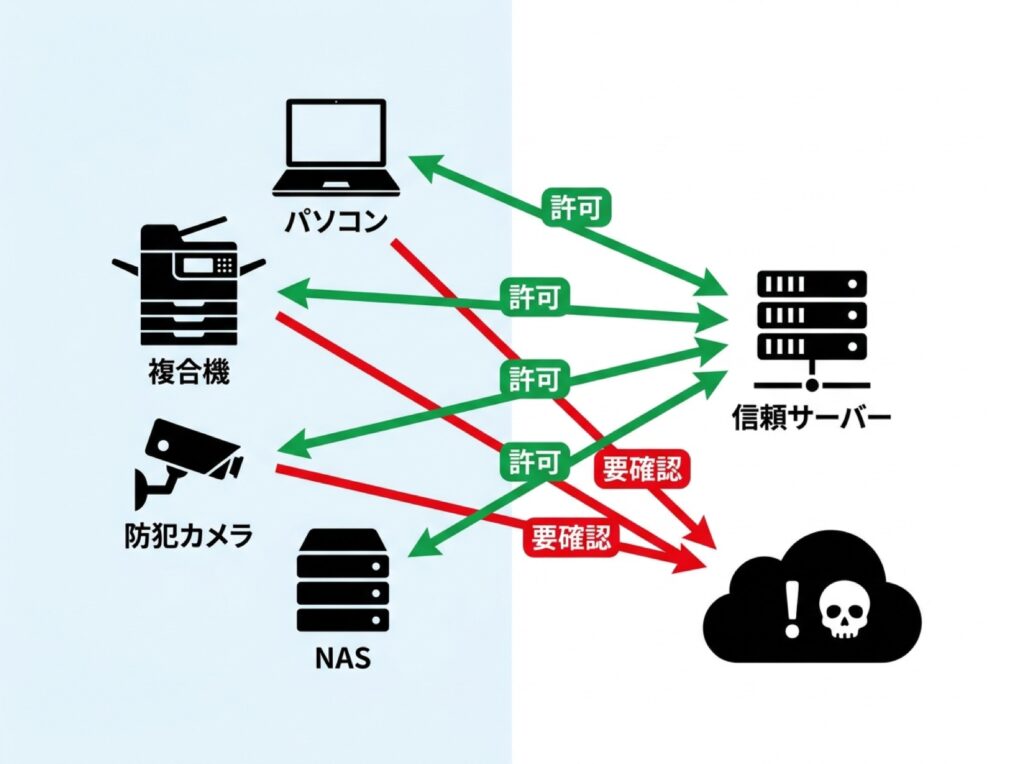
最初にやるのは、社内の機器ごとに「どこへ、何の目的で通信してよいか」を一覧にすることです。完全に網羅する必要はありません。
まずは主要な機器だけで構いません。
| 機器 | 許可する宛先 | 目的 | 確認頻度 |
|---|---|---|---|
| 事務用PC | 業務クラウド・Web | 業務全般 | 月1回 |
| 基幹システム用端末 | 取引先・ベンダー指定先 | 受発注・保守 | 月1回 |
| 複合機 | メールサーバー・保守拠点 | スキャン送信・保守 | 四半期 |
| 防犯カメラ・録画機 | 録画サービス指定先 | 映像保存 | 四半期 |
| サーバー・NAS | バックアップ先・更新元 | バックアップ・更新 | 月1回 |
| 来客用Wi-Fi | インターネットのみ | 来客の閲覧 | 四半期 |
表の宛先や頻度は例です。自社の実態に合わせて書き換えてください。
棚卸しのコツは、「許可する」ものを書くことです。禁止リストを作ろうとすると際限がありません。
逆に、許可するものを書き出して、そこに入らない通信を「確認が必要なもの」として扱うと、判断が単純になります。
書き出す際は、次の点に気をつけてください。
- 複合機、防犯カメラ、NASなど、普段意識しにくい機器も一覧に入れる。こうした機器は、パソコンと違って画面を見る機会が少なく、通信の実態を把握していない会社が多い
- 宛先が分からない通信は、無理に結論を出さず「要確認」と書く。保守業者や機器メーカーに用途を問い合わせる
- 一度作った一覧は、機器やクラウドサービスを追加・変更したときに更新する
ルーターやUTMで、社内から社外への通信を制限できる場合は、一覧に基づいて「不要な通信は許可しない」設定を検討します。
ただし、いきなり厳しくすると業務が止まるおそれがあるため、まずは記録だけ取って実態を見てから、段階的に絞るのが安全です。
ルーター/UTM/DNSのログを残す|保存期間と確認頻度の決め方、費用をかけずに始める方法
次に、ログ(通信の記録)を残します。対象は主に次の3つです。
| ログの種類 | 分かること | 取得元の例 |
|---|---|---|
| 通信ログ | 誰が・どこへ・どれだけ | ルーター・UTM |
| DNSログ | どの名前を問い合わせたか | DNSサーバー・UTM |
| 認証ログ | ログインの成否・時刻 | VPN機器・クラウド |
保存期間は、「何日にすべき」と一律には決められません。考え方は次のとおりです。
- 異常に気づくまでの時間を想定する。月1回しか見ないのであれば、少なくとも数か月分は残らないと、気づいたときには証拠が消えている
- 機器の容量とのバランスを見る。容量が足りない場合は、重要なログだけ長く残す
- 外部に保管できるなら、機器本体とは別の場所にも複製しておく。機器そのものが侵害された場合、本体のログは信用できなくなることがあるため
費用をかけずに始める方法としては、次のようなものがあります。
- 使っている機器に、ログ保存の機能がすでにあるか確認する。設定が無効になっているだけのことは珍しくありません
- 週に一度や月に一度、ログをファイルとして書き出して、別の保管場所に置く
- 見る項目を絞る。「送信量の多い上位の端末」「初めて出てきた宛先」など、見るポイントを3つ程度に決めておく
確認頻度は、まず月に1回で構いません。大切なのは頻度の高さより、続けられることです。確認の日をカレンダーに入れ、担当者を決めておきます。
持ち出しの兆候を見る基準|深夜帯の大量送信、見慣れない宛先、クラウドストレージへの急な転送など、判断の目安と誤検知への考え方
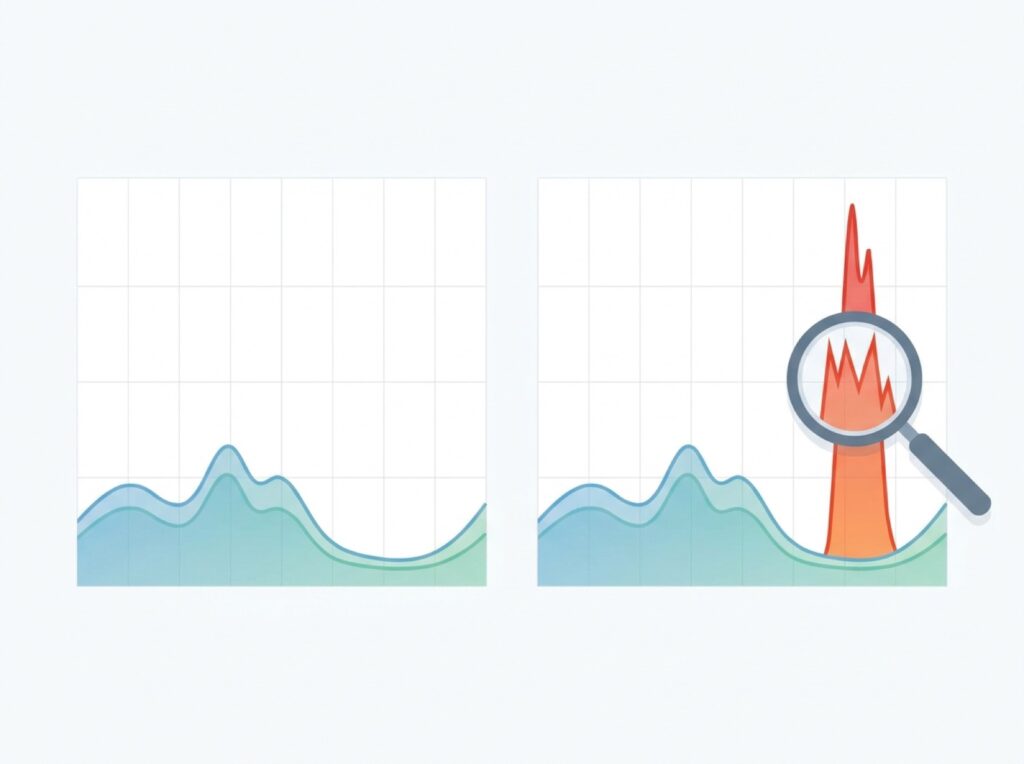
持ち出しの兆候として、次のような点が目安になります。
- 時間帯:業務時間外、とくに深夜や休日に、通常と違う大きな通信がある
- 宛先:これまで通信したことがない国や、見慣れないドメイン名への通信が出てくる
- 量:特定の端末だけ送信量が急に増える
- クラウドストレージへの転送:普段使っていない外部のストレージサービスへ、短時間で多くのデータが送られている
- 通信の規則性:一定の間隔で同じ宛先へ繰り返し通信している
ここで重要なのは、「何MB以上なら異常」「何時以降なら異常」といった数値を最初から決めようとしないことです。
会社ごとに通常時の姿が違うためです。バックアップを夜間に取る会社なら、深夜の大量送信は日常でしょう。
そこで、次の順で進めます。
- まず、数週間から数か月分のログを見て、自社の「通常時」を把握する。送信量の多い端末、通信の多い時間帯、よく使う宛先をメモする
- 通常時と比べて、明らかに違うものを「確認対象」にする
- 確認対象について、業務上の理由があるか担当者に聞く。理由が分かれば「通常」に加え、分からなければ保守業者などに相談する
最初のうちは、誤検知(問題がないのに怪しく見えるもの)が必ず出ます。新しい業務ソフトの更新、クラウドサービスの追加、在宅勤務の増加など、理由はさまざまです。
これは失敗ではなく、通常時の理解が進んでいる証拠です。
誤検知を嫌がって基準を緩めすぎると、本物を見落とします。「疑わしいものは一度確認する。理由が分かれば記録して、次から通常として扱う」という運用にすれば、確認の手間は徐々に減っていきます。
見落とさないことを優先してください。
「漏えいの疑い」を受けた日の初動|最初の1時間でやること・やってはいけないこと
出口を見ていると、ある日「この通信は怪しい」「取引先から、御社から不審な通信があると連絡が来た」といった事態が起こりえます。
その日にあわてないよう、初動の流れを平時に決めておきます。
最初の1時間でやること・やってはいけないこと
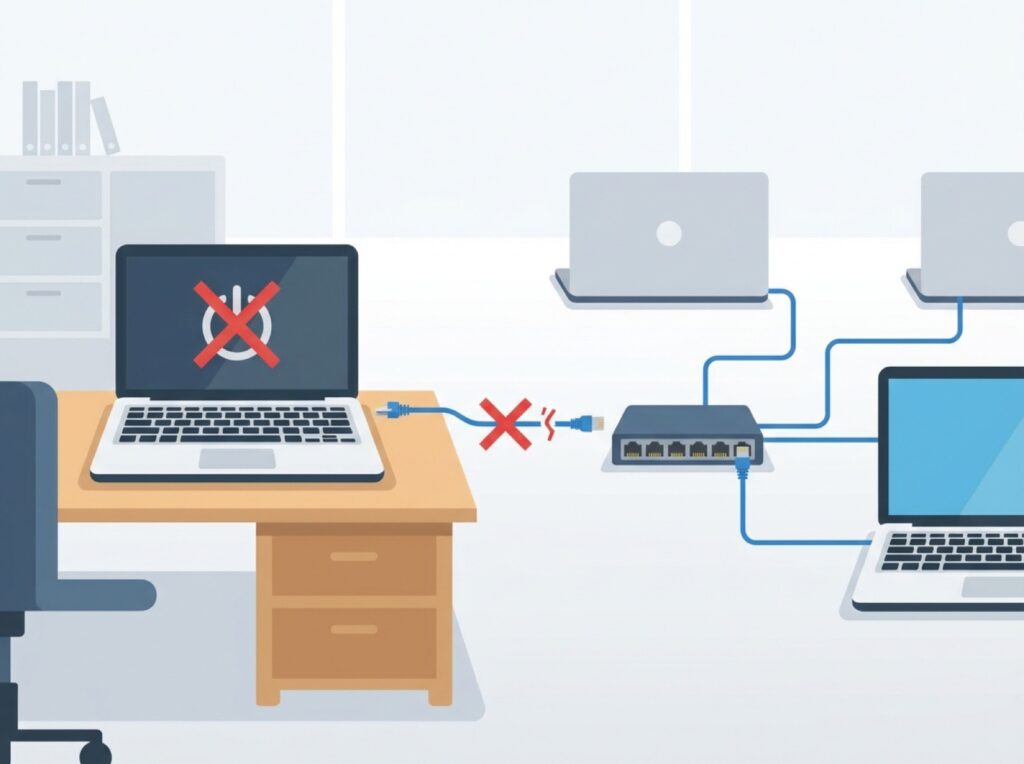
最初の1時間は、被害を広げないことと、証拠を残すことの両立がテーマです。
| 時間帯 | 担当 | やること |
|---|---|---|
| 最初の1時間 | 責任者 | 状況の把握と指揮 |
| 最初の1時間 | 兼任担当 | 該当端末の通信遮断 |
| 最初の1時間 | 兼任担当 | ログの保全 |
| 当日中 | 責任者 | 委託先・関係者へ連絡 |
| 当日中 | 兼任担当 | 影響範囲の確認 |
| 数日以内 | 責任者 | 原因の特定と再発防止 |
最初の1時間でやること
- 責任者が、いつ・誰が・何を見て疑いを持ったかを時刻つきで記録する
- 該当の端末やネットワークを、LANケーブルを抜く、Wi-Fiを切るなどして通信だけ切り離す。範囲は、疑わしい端末とその端末がつながる範囲に絞る。全社を止めるかどうかは、業務への影響を見て責任者が判断する
- ルーター、UTM、DNS、クラウドの管理画面などのログを、そのまま保存・複製する。画面の記録(スクリーンショット)も撮っておく
- 社内の連絡経路を一本にし、「誰に報告するか」を決める
やってはいけないこと
- 機器の電源を落とす:メモリ上にしか残っていない情報が失われ、原因の調査が難しくなることがあります。通信を切るだけにとどめます
- ログを消す、機器を初期化する:証拠が失われます。上書きされないよう、保存期間の設定も確認します
- 原因不明のまま全面復旧する:侵入経路が残ったままでは、再び同じことが起こるおそれがあります。復旧は原因の見当がついてからにします
- 個人の判断で関係者に連絡を広げる:情報が混乱します。連絡は責任者を通します
当日中は、委託先への連絡と、影響範囲(どの端末が、どのデータに触れたか)の確認を進めます。数日以内には、原因の特定と再発防止の検討に移ります。
法令上の届出や、取引先・顧客への通知が必要かどうかは、内容によって異なるため、早めに専門家や関係機関に相談してください。
委託先(保守業者・回線事業者・ベンダー)との役割分担と連絡経路を事前に決めておく
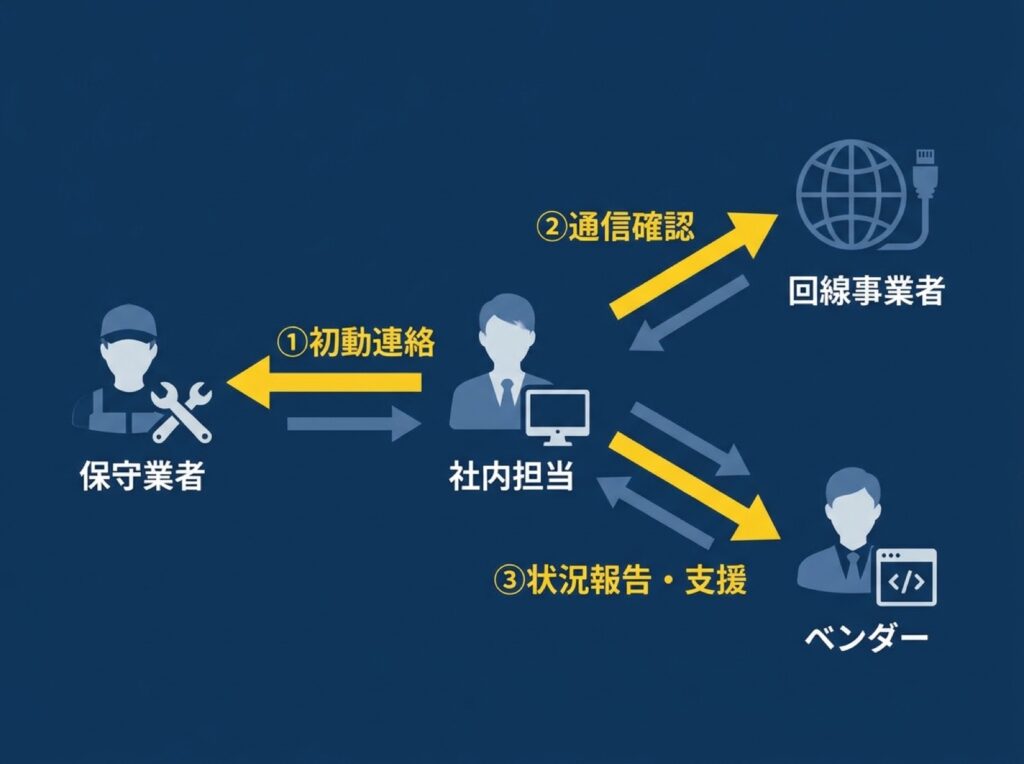
中小企業では、機器の保守や回線の管理を外部に任せていることが多いでしょう。その場合、当日になって「どこに連絡すればいいのか」「誰がログを取れるのか」が分からないと、初動が大きく遅れます。
平時に、次の点を確認しておいてください。
- 各機器・サービスの委託先と、緊急時の連絡先(夜間・休日を含む)
- ログを取り出せるのは自社か、委託先か。依頼してから届くまでにどのくらいかかるか
- 保守契約の範囲に、通信ログの確認や調査の支援が含まれているか
- 自社の責任者と、委託先の窓口が、それぞれ誰か
連絡先は、紙やPDFにして、ネットワークが使えなくても見られる場所に置いておきます。一覧は、先ほどの棚卸しの表とあわせて保管すると便利です。
まとめ|今週中に着手できる3ステップと、定期点検に組み込む方法
攻撃が自動化・高速化する時代でも、データを外に出すには通信が必要で、その通信には痕跡が残りえます。
完璧な監視体制がなくても、出口を見るだけで気づける確率は上がります。まずは小さく始めましょう。
今週中にできる3ステップは次のとおりです。
- 主要な機器の外向き通信を一覧にする:ルーター、事務用PC、NAS、複合機など5〜6種類で構いません。分からない宛先は「要確認」と書き、保守業者に聞きます
- ログの設定を確認し、保存先と期間を決める:ルーター/UTM/DNSで、通信ログが残る設定か、どのくらい前まで残るかを確認します。足りなければ、書き出して別の場所に保存する運用を始めます
- 責任者と緊急連絡先を決め、1枚にまとめる:「疑いを受けた日」に誰が指揮し、誰に連絡するかを紙に書きます。委託先の夜間・休日の連絡先も入れます
その後は、月に1回の点検に組み込みます。たとえば、毎月の定例作業として「ログを開き、通常と違う宛先や時間帯がないか確認する」「機器やサービスの追加があれば一覧を更新する」「連絡先が古くなっていないか確かめる」の3つを加えるだけで十分です。
最初は分からないことが多く、誤検知も出ます。
それでも、続けるうちに自社の「通常時」が見えてきます。その積み重ねが、いざというときに早く気づく力になります。
無理のない範囲で、今週から始めてみてください。
