想定読者
専任のネットワーク管理者を置かず、総務や情報システム担当がWi-Fiやネットワーク管理を兼務している中小企業の担当者を想定しています。
来客用Wi-Fiと社内の業務ネットワークを同じ回線・同じSSID(Wi-Fiの接続先を識別する名前)で運用している、またはそろそろ見直したいと考えている方に向けた内容です。
要点
- 来客用Wi-Fiと業務ネットワークを同じ環境で運用すると、来客端末が社内のファイル共有やプリンターに到達できてしまうなど、具体的な情報漏えいリスクがあります
- VLAN(ネットワークを論理的に分ける仕組み)を使えば、専門のネットワーク機器を大掛かりに増設しなくても、ゲスト用と業務用の通信を分離できます
- 専任担当がいないオフィスでも、対応機器の選び方と最低限の運用チェックを押さえれば、無理なく分離と点検を続けられます
なぜ「同じSSID・同じ回線」が危ないのか
来客端末から社内サーバーやファイル共有に到達してしまう具体例
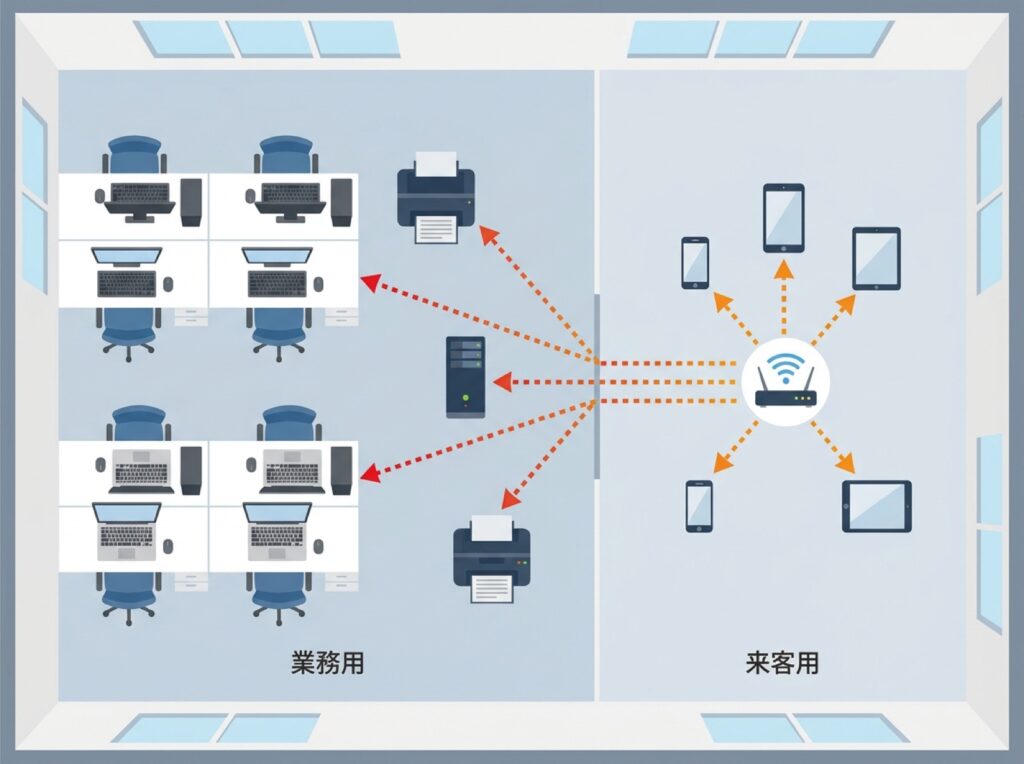
来客用Wi-Fiと社内の業務ネットワークを同じ回線・同じSSIDで運用していると、来客の端末も社員の端末も同じ「ネットワークの輪」の中に入ってしまいます。
これはオフィスの中に壁や仕切りがなく、来客も社員も同じ部屋を自由に歩き回れる状態に近いイメージです。
具体的には、来客のノートパソコンやスマートフォンが、社内のファイルサーバーやNAS(ネットワーク経由で使う共有ストレージ)、プリンターの管理画面などに、特別な操作をしなくてもアクセスできてしまうことがあります。
Windowsのエクスプローラーで「ネットワーク」を開くと社内の共有フォルダやプリンターが一覧に表示されてしまう、というのはその典型例です。
悪意がなくても、来客の端末がウイルスに感染していた場合、その端末を踏み台にして社内の情報に不正アクセスされるリスクがあります。
感染端末からの横移動(ラテラルムーブメント)リスク
来客の端末がマルウェア(悪意のあるソフトウェア)に感染していた場合、同じネットワーク内にある他の端末やサーバーに感染を広げようとする動きが起こり得ます。
これを「横移動(ラテラルムーブメント)」と呼びます。1台の感染端末が入り口となり、同じネットワークにつながる業務用パソコンやサーバーへと被害が広がっていく流れです。
来客用Wi-Fiと業務ネットワークが分離されていれば、万が一来客の端末が感染していても、被害はその端末やゲスト側のネットワークにとどまりやすくなります。
逆に分離されていないと、来客1人のパソコンのウイルス感染が、会社全体の情報システムの問題に発展しかねません。
「とりあえず同じWi-Fiルーターで」が起きやすい中小企業の事情
専任のネットワーク管理者がいない中小企業では、「来客があるたびに社内Wi-FiのパスワードをQRコードで渡す」「家庭用のWi-Fiルーターを1台導入して、全員に同じSSIDを使わせる」といった運用になりがちです。
これは、担当者が総務や情報システムを兼務しており、ネットワークの設計まで手が回らないこと、また家庭用のWi-Fiルーターにはそもそも来客用と業務用を分ける機能が搭載されていないことが背景にあります。
導入時のコストや手間を抑えるためにシンプルな構成を選ぶこと自体は自然な判断ですが、来客の出入りが多いオフィスほど、分離しないことによるリスクは積み重なっていきます。
VLANによる分離の基本的な考え方
VLANとは何か|ネットワークを論理的に分ける仕組みをやさしく説明
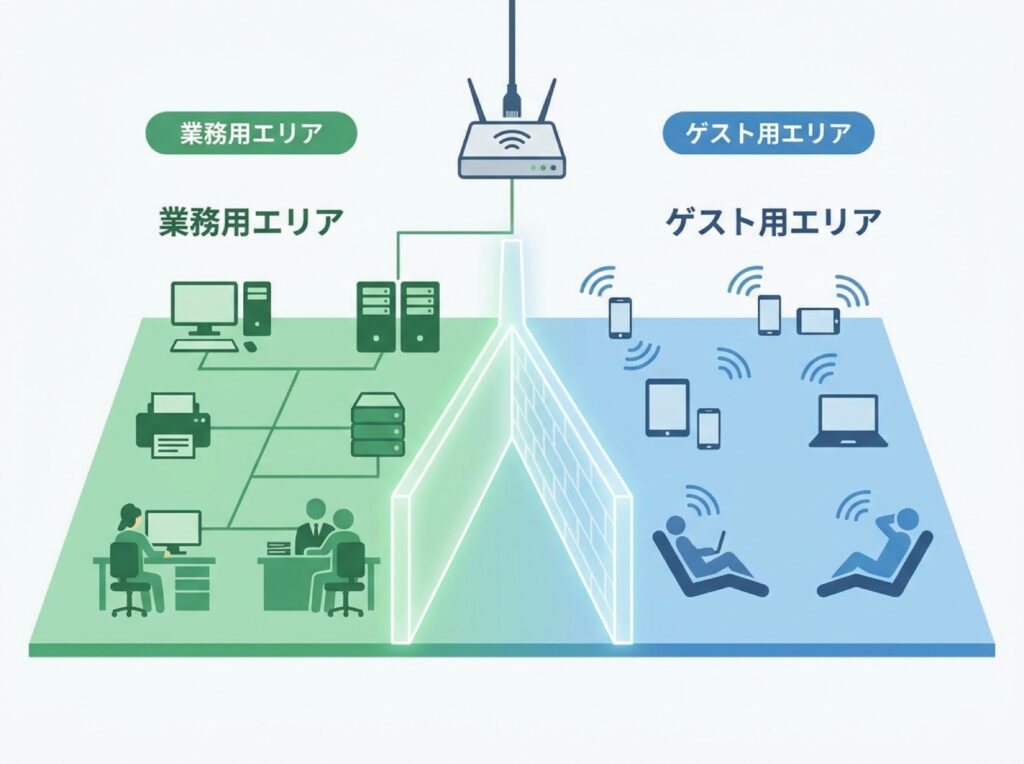
VLAN(Virtual LAN、仮想LAN)とは、1つの物理的なネットワーク機器や配線を使いながら、通信の行き来を複数のグループに論理的に分ける仕組みです。
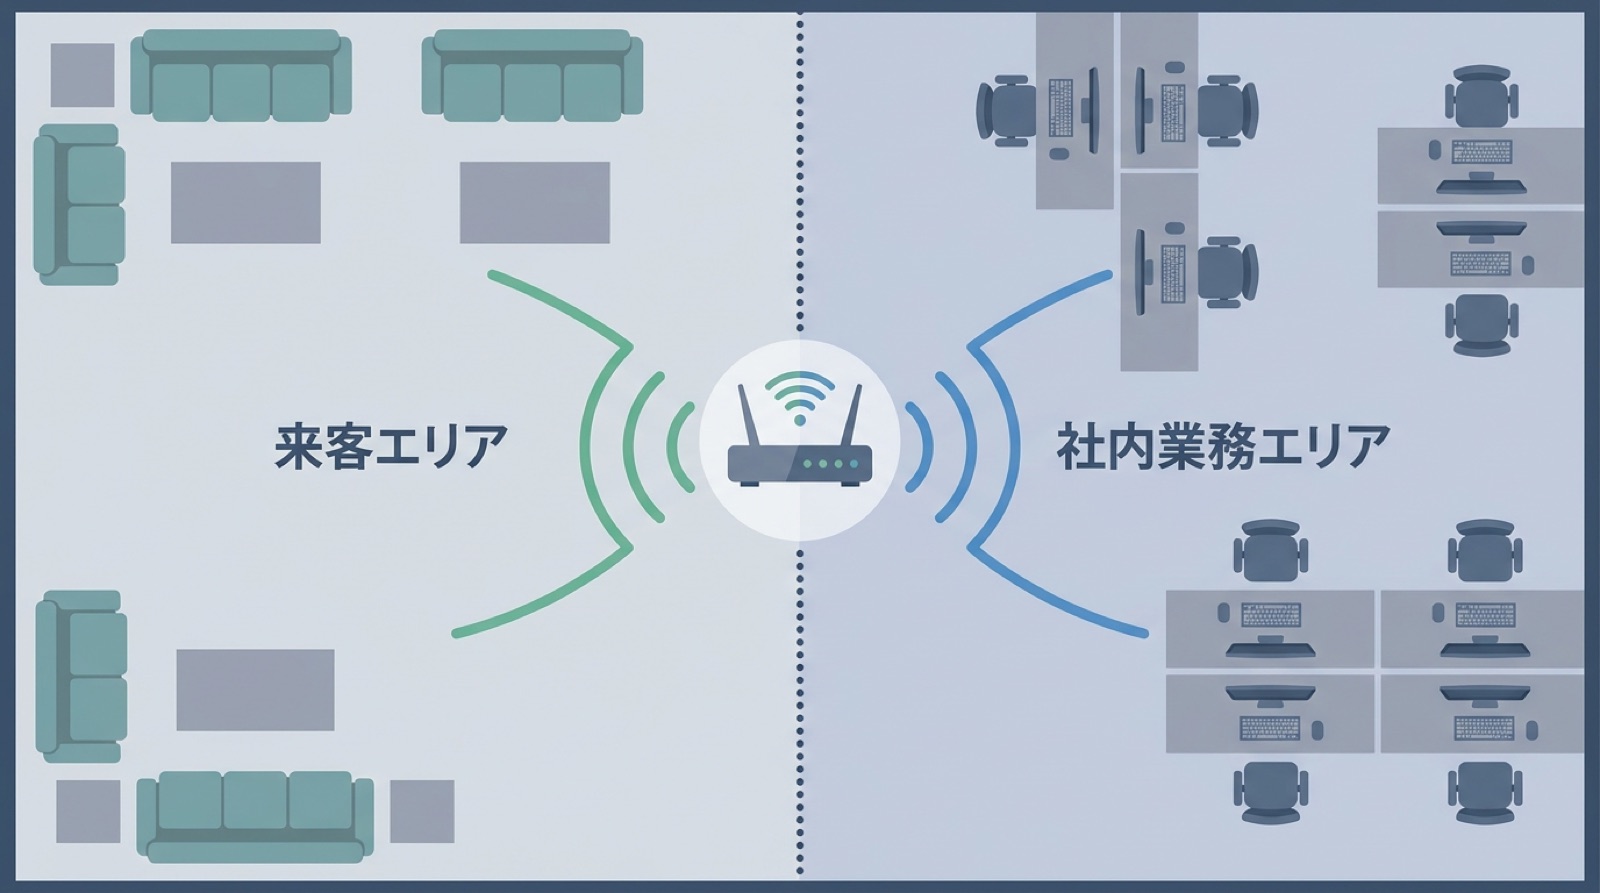
オフィスの例で言うと、同じビルの同じフロアにいながら、パーテーションで「来客エリア」と「社員エリア」を分け、互いのエリアには立ち入れないようにするイメージに近いものです。
物理的に別の回線やルーターを増設しなくても、VLANに対応したネットワーク機器(ルーターやアクセスポイント、スイッチなど)の設定だけで、「ゲスト用のグループ」と「業務用のグループ」を作り、それぞれの通信を区別できるようになります。配線を増やす工事が不要な分、中小企業でも比較的導入しやすい方法です。
VLAN分離を実現する具体的な設定方法
ゲストVLANと業務VLANの間の通信を遮断する考え方(ルーティング・ファイアウォールルール)
VLANでグループを分けただけでは、実はまだ「分離」は完成していません。
ゲスト用のグループ(ゲストVLAN)と業務用のグループ(業務VLAN)の間で通信ができる状態のままだと、パーテーションはあっても扉が開けっぱなしになっているのと同じだからです。
ここで重要になるのが、ルーティング(データの通り道を決める仕組み)とファイアウォールルール(通信を許可するか遮断するかの規則)の設定です。
具体的には、「ゲストVLANからインターネットへの通信は許可するが、ゲストVLANから業務VLANへの通信はすべて遮断する」というルールを機器に設定します。
これにより、来客はインターネットには問題なく接続できる一方で、社内のファイルサーバーやプリンターには到達できなくなります。
この設定は専門的に見えますが、考え方自体はシンプルです。
「誰が」「どこへ」の通信を許可するかを一つずつ決めていく作業だとイメージすると理解しやすくなります。
1台のアクセスポイントで複数SSIDを運用する際のVLAN紐づけイメージ
VLAN対応のアクセスポイント(Wi-Fiの電波を飛ばす機器)を使うと、1台の機器から複数のSSIDを発信し、それぞれのSSIDを異なるVLANに紐づけることができます。
たとえば「社名_Guest」というSSIDはゲストVLANに、「社名_Office」というSSIDは業務VLANに割り当てる、という設定です。
利用者から見ると、Wi-Fiの接続先一覧には今までと同じように複数のSSIDが表示されますが、内部的には電波を飛ばす機器が1台のままでも、裏側の通信経路はきちんと分離されている状態になります。
アクセスポイントを買い増す必要がない分、設置スペースやコストを抑えながら分離を実現できる点が、中小企業にとって扱いやすいポイントです。
兼任担当でも導入・運用できる進め方
対応機器の選び方|家庭用ルーターでは難しい理由とVLAN対応機器の目安
一般的な家庭向けのWi-Fiルーターには、VLANによるネットワーク分離の機能が搭載されていないことがほとんどです。
ゲスト用のSSIDを作る機能自体はあっても、それが本当に業務用ネットワークと通信できない状態になっているかは、機種ごとに確認が必要です。
「ゲストモード」という名前がついていても、実際にはVLANで分離されておらず、単に別のSSIDを発行しているだけ、という製品も存在します。
本格的に分離を行いたい場合は、SOHO向け(小規模オフィス・在宅勤務者向け)として販売されているVLAN対応ルーターやアクセスポイントを選ぶのが現実的です。
こうした機器は、専任の管理者がいなくても設定画面から比較的わかりやすくVLANやSSIDを紐づけられるよう設計されているものが多く、価格も中小企業が導入しやすい帯域で販売されています。
機器を選ぶ際は、「VLAN対応」と明記されているか、「ゲストネットワークと内部ネットワークの分離」について販売ページやマニュアルに具体的な説明があるかを確認すると安心です。
導入時の設定チェックリスト(インターネットのみ許可・帯域制限など)
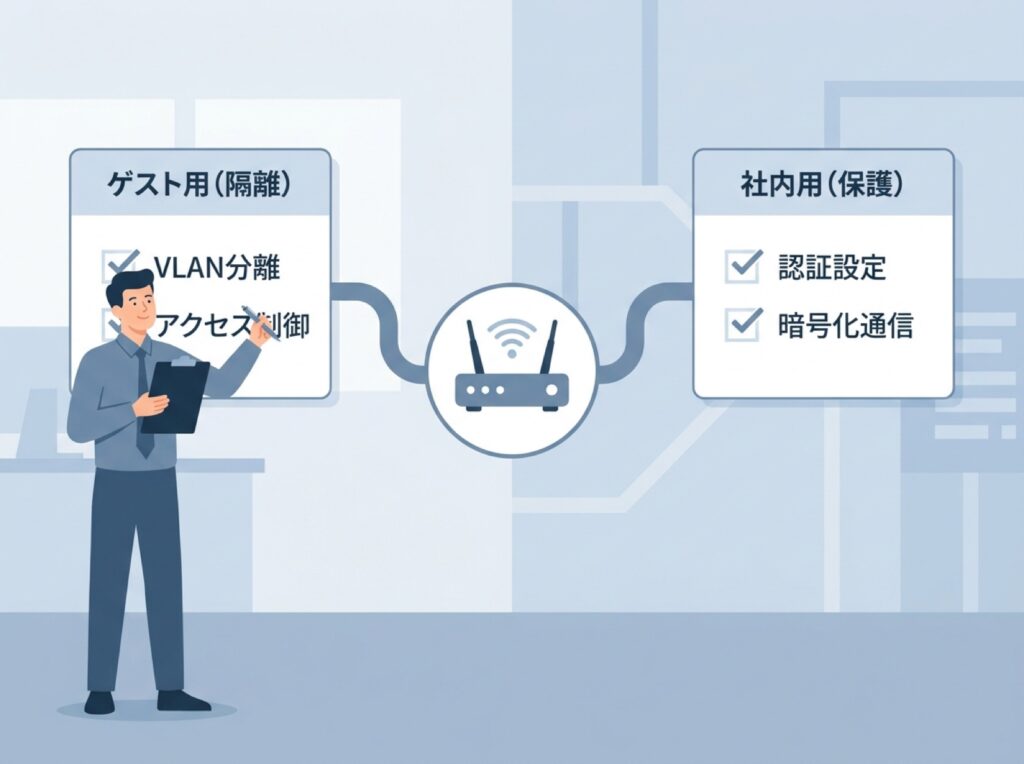
VLAN対応機器を導入する際は、設定の抜け漏れを防ぐために、次のようなチェックリストに沿って一つずつ確認していくと安心です。
| 確認項目 | 設定内容の目安 |
|---|---|
| インターネット接続 | ゲストVLANは許可 |
| 業務VLANへの通信 | ゲストVLANから遮断 |
| 帯域制限 | ゲスト用に上限設定 |
| SSIDとVLANの紐づけ | 誤接続がないか確認 |
| ゲスト用パスワード | 複雑なものを設定 |
| 暗号化方式 | 最新の方式を選択 |
帯域制限とは、ゲスト用のWi-Fiが使える通信速度の上限を決める設定です。
これを入れておかないと、来客の動画視聴などで業務用の回線まで圧迫される場合があるため、あわせて確認しておくとよいでしょう。
導入後に定期点検すべきポイント(パスワード変更・接続端末数の確認など)
VLANによる分離は、一度設定すれば終わりというものではありません。
専任担当がいないオフィスでも継続できるよう、点検の頻度と項目をあらかじめ決めておくことをおすすめします。
| 点検項目 | 目安の頻度 |
|---|---|
| ゲストパスワード変更 | 数か月に1回 |
| 接続端末数の確認 | 月1回程度 |
| 不審な接続の有無 | 月1回程度 |
| 機器のファームウェア更新 | 更新案内ごと |
| ルール設定の見直し | 半年に1回 |
ゲスト用のパスワードは、定期的に変更することで、過去に来訪した人がいつまでも接続できる状態を防げます。
また、管理画面から接続端末の台数や履歴を確認できる機器であれば、見覚えのない端末が多数つながっていないかを月に一度程度チェックする習慣をつけると、異常にも気づきやすくなります。
ファームウェア(機器を動かす基本ソフト)の更新案内が来た際は、後回しにせず早めに適用することもセキュリティ維持には欠かせません。
注意点と、まずここから始める段階的な進め方
分離しても安心しきれない点(ゲストWi-Fiの暗号化設定・パスワード運用)
VLANで業務ネットワークと分離できたとしても、それだけですべてのリスクがなくなるわけではありません。
たとえばゲストWi-Fiの暗号化方式が古いままだったり、ゲスト用のパスワードを長期間変更せず誰でも知っている状態にしていたりすると、そもそもゲストネットワークへの不正な侵入を許してしまいます。
また、ゲストVLANの中であっても、来客同士の端末が互いに見えてしまう設定になっていると、来客のプライバシーに関わる問題が起きる可能性もあります。
多くのVLAN対応機器には、同じゲストVLAN内の端末同士の通信も遮断する「クライアント分離」といった機能が用意されていることがあるため、あわせて設定を確認しておくと安心です。
一度に全部やらなくてもいい|小規模オフィス向けの現実的な妥協点とまとめ
専任のネットワーク管理者がいないオフィスで、紹介した内容をすべて一度に完璧に整えようとすると、かえって運用が続かなくなってしまうことがあります。
まずは「ゲストVLANから業務VLANへの通信を遮断する」という最も重要な部分だけでも実現できれば、来客端末から社内のファイル共有やサーバーに到達できてしまうという最大のリスクは大きく減らせます。
帯域制限や細かいファイアウォールルールの調整、定期点検の仕組み化などは、まず分離を済ませたうえで、運用しながら少しずつ整えていくという進め方でも十分です。
大切なのは、完璧な設計を一度に作ることよりも、来客用と業務用のネットワークが混ざった状態を一日でも早く解消し、そのうえで無理のない範囲の点検を続けていくことです。
