想定読者
社内システムや取引先の業務システムを遠隔で保守している中小企業の経営者・情報システム担当者、およびクライアントへ保守サービスを提案するSIer・保守会社の担当者の方に向けた記事です。
ゼロトラストは気になるものの、予算と体制に不安があり、VPN機器の脆弱性ニュースを見て自社の保守回線に不安を感じている方を想定しています。
要点
- VPN機器は「インターネットに公開された入口」であるため狙われやすく、遠隔保守用の接続口は見落とされやすい盲点になります。
- ゼロトラスト、VPN機器の厳格運用、閉域網型の保守回線は、目的・規模・運用負荷で比べて選ぶものです。
- QuadWANは閉域SIM+WireGuardで拠点を公開しない構成です。遠隔保守という用途に絞れば小・中規模に現実的ですが、全社員のテレワーク用途には向きません。
この記事で分かること/想定する困りごと
「VPN機器の脆弱性を突かれた」というニュースを見るたびに、「うちの保守用の接続は大丈夫だろうか」と気になる方は多いはずです。
かといって、ゼロトラストを一式導入するには予算も人手も足りない。そんな板挟みの状態が、中小企業と、その保守を請け負う会社に共通する困りごとではないでしょうか。
この記事では、次の3点を順に整理します。
- VPN機器がなぜ侵入口になりやすいのか、公表資料の見方を含めて理解する
- ゼロトラスト、VPN機器の厳格運用、閉域網型の保守回線を比べ、自社に合う選び方を判断する
- QuadWANの仕組みと、自社保守・SIerによるクライアント向け保守での使いどころと限界を知る
なお、既存VPNの棚卸しや更新管理の手順は別の記事で扱っています。本記事は「保守・遠隔メンテナンスの回線を、入口を公開しない構成に置き換える」という選択肢に絞ります。
なぜVPN機器の脆弱性が侵入口になるのか|被害事例と公表データから見る現状
警察庁などの公表資料に見るランサムウェアの感染経路とVPN機器
ランサムウェア(データを暗号化して身代金を要求する攻撃)の被害について、警察庁は毎年「サイバー空間をめぐる脅威の情勢等」で、被害の件数や感染経路を公表しています。
近年の公表では、感染経路としてVPN機器からの侵入が上位を占めており、リモートデスクトップ経由とあわせて「外部から社内へ入る口」が大半という傾向が示されています。
ただし、割合や件数は年ごとに変わります。記事内に古い数値を残すと実態とずれてしまうため、ここでは数値を引用せず、最新の公表値は必ず原典でご確認ください。
確認の際は「何年の公表か」「調査対象の被害件数はいくつか」もあわせて見るのがコツです。
IPAやJPCERT/CCも、VPN機器の脆弱性を悪用した侵入について繰り返し注意喚起を出しています。
「特定の製品だけの問題」ではなく、「VPN機器という種類の機器が構造的に狙われやすい」と受け止めるのが現実的です。
「インターネットに公開された入口」が狙われやすい理由
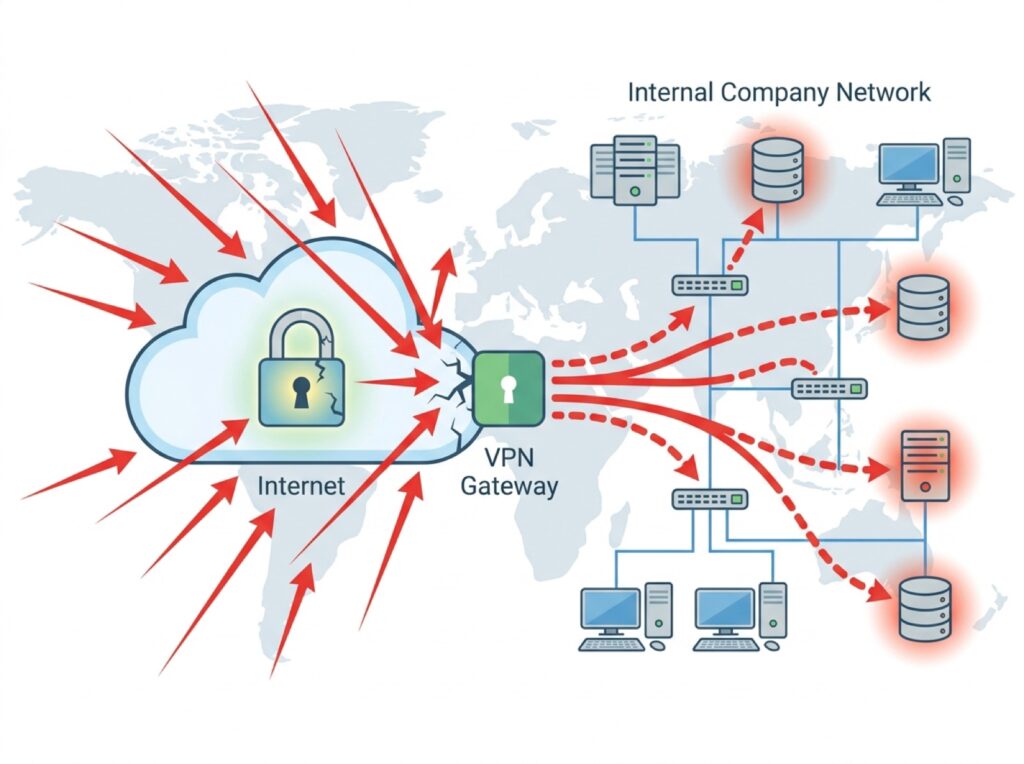
VPN機器は、社外から社内ネットワークへ入るための玄関です。玄関である以上、インターネット側から到達できる必要があり、攻撃者から見れば次のような「やりやすさ」があります。
- 世界中から接続を試せるため、攻撃者は機器を機械的に探して一斉に試せる
- 脆弱性が公表されると、修正が当たるまでの短い期間に攻撃が集中しやすい
- 入れてしまえば社内ネットワークの奥へ進めるため、侵入できたときの見返りが大きい
- 認証情報(IDとパスワード)が漏れていると、脆弱性がなくても正面から入られる
つまり「機器の更新を怠ったから」だけでなく、「公開されている」こと自体がリスクの出発点になります。
更新や多要素認証は大切ですが、公開された入口を守り続ける負担は、利用者側に残り続けます。
遠隔保守回線は見落とされやすい|保守業者用の接続口という盲点
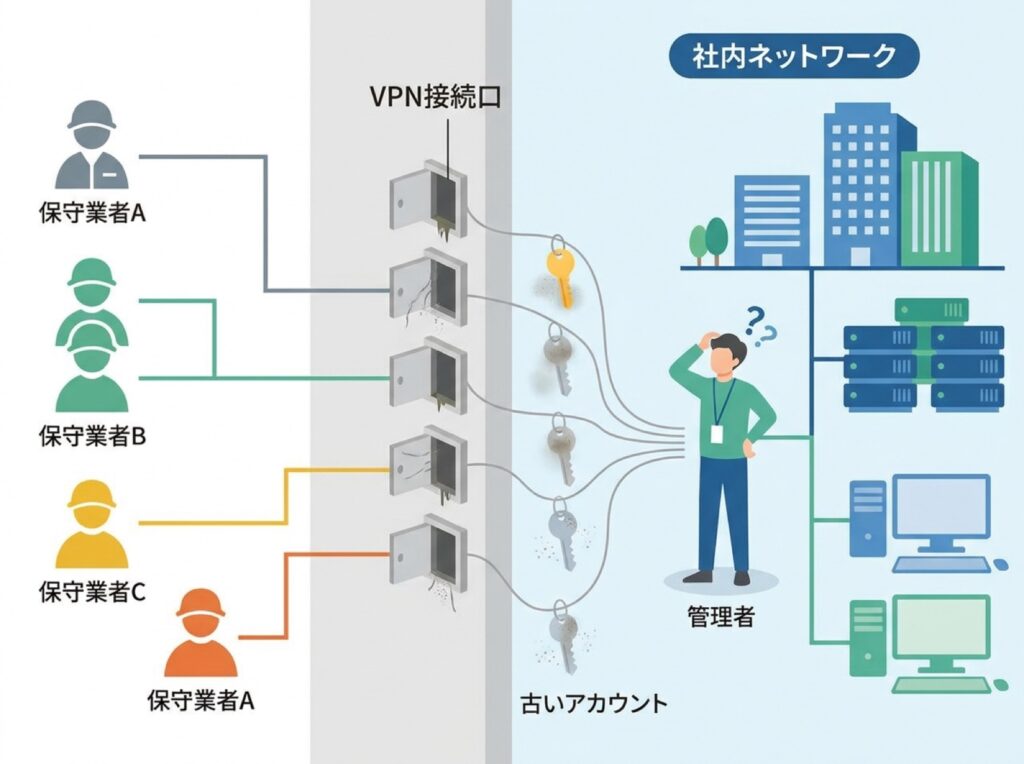
自社の社員向けVPNは意識していても、保守業者のための接続口は見落とされがちです。たとえば次のような状況に心当たりはないでしょうか。
- 数年前の導入時に、保守業者用のアカウントやポート開放を作り、そのまま残っている
- 担当者が交代し、誰がどの機器に入れるのか把握している人がいない
- 業者ごとに接続方法がばらばらで、接続の記録がどこにも残らない
- 保守契約が終わった後も、アカウントが有効なままになっている
保守回線は「普段は使わないが、いざというときに必ず使う」ため、止めにくく、棚卸しも後回しになります。
攻撃者にとっては、管理が行き届いていない入口ほど狙い目です。
中小企業が取れる対策の選択肢|ゼロトラストから閉域網まで
ゼロトラスト・SASEなど高機能な仕組みが向く場面と負担
ゼロトラストは「社内だから安全」とは考えず、接続のたびに利用者・端末・状況を確認する考え方です。
SASE(ネットワークとセキュリティ機能をクラウドで一体提供する仕組み)などの製品で実現することが多く、全社員の日常的なテレワークやクラウドサービスの利用制御まで見渡す場合には、有力な選択肢です。
一方で、導入にはID管理の整理、端末の管理、利用ルールの設計といった前提作業が必要になり、導入後も運用の継続が求められます。
専任の担当者がいない中小企業では、「入れたが使いこなせない」状態になるおそれもあります。ゼロトラストが悪いのではなく、保守回線だけを守りたい場合には、目的に対して大きすぎることがある、ということです。
VPN機器の厳格運用(更新・多要素認証・ログ監視)でできること
今あるVPN機器を使い続けながら、運用を厳格にする方法もあります。具体的には、ファームウェアの迅速な更新、多要素認証(パスワードに加えて別の確認手段を使う方式)の必須化、不要なアカウントの削除、接続ログの監視などです。
追加の機器購入が少なく済む点は利点です。
ただし、入口がインターネットに公開されている事実は変わらないため、脆弱性の公表から修正適用までの時間差や、ログを見続ける人手という負担が残ります。
運用の手順そのものは別記事で詳しく扱っていますので、ここでは「公開された入口を守り続ける選択肢」と位置づけておきます。
入口を公開しない閉域網型の保守回線という考え方と、選択肢の比較表
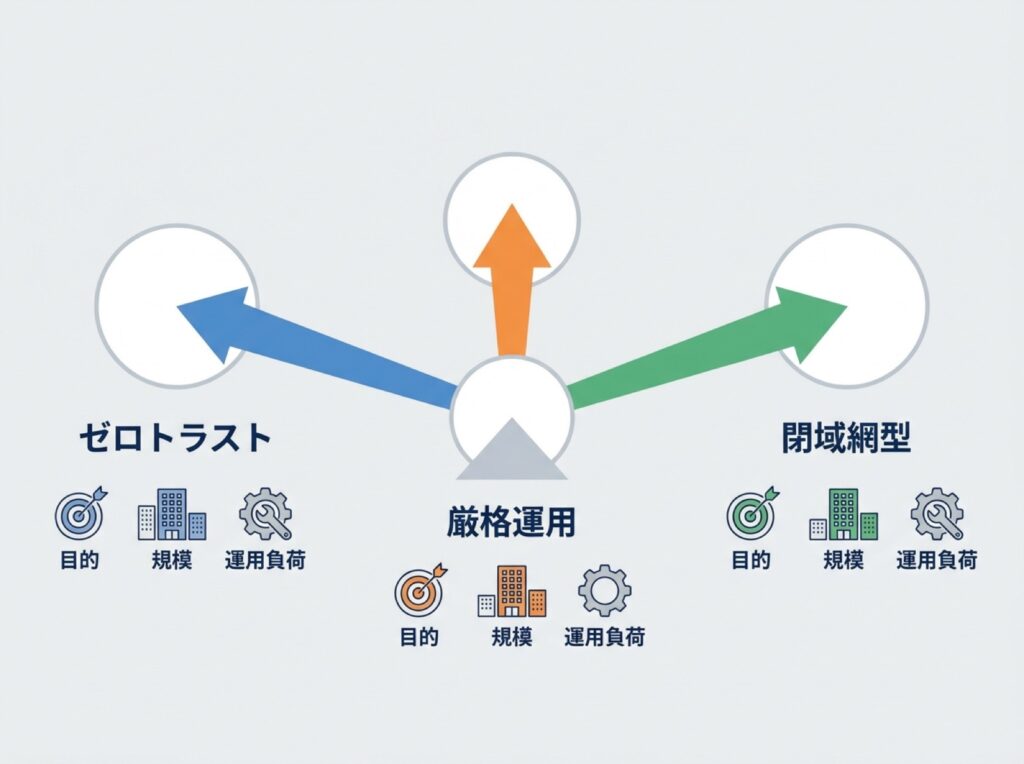
3つ目は、保守のためにインターネット側へ入口を公開しない、という発想です。閉域網(インターネットを経由しない専用の通信経路)を使えば、攻撃者が機器を見つけて試すこと自体が難しくなります。
保守のように「接続する人と機器が限られている」用途と相性のよい考え方です。
三つの選択肢を比べると、次のようになります。
| 手段 | 主な目的 | 向く規模 | 導入・運用の重さ | 入口の公開 |
|---|---|---|---|---|
| ゼロトラスト・SASE | 全社の利用制御 | 中〜大規模 | 重い | 製品による |
| VPN機器の厳格運用 | 既存VPNの安全化 | 小〜中規模 | 中程度 | 公開が残る |
| 閉域網型の保守回線 | 遠隔保守の保護 | 小〜中規模 | 比較的軽い | 公開しない |
表のとおり、目的が違えば最適解も変わります。全社員の働き方を含めて見直すならゼロトラスト、既存の環境を活かすなら厳格運用、保守という限られた用途を安全にしたいなら閉域網型、という整理です。
「重さ」は費用そのものではなく、導入前の準備と導入後の運用負荷をまとめた目安として読んでください。
具体的な費用は、製品や構成、契約条件で大きく変わるため、見積もりで確認する必要があります。
また、どの選択肢を採っても、バックアップや出口対策など他の対策と組み合わせることが前提です。保守回線の見直しは、全体の対策の一部と考えてください。
QuadWANの仕組みが小・中規模の保守に合う理由
閉域SIM+WireGuardで拠点を公開しない構成(ポート開放なし)
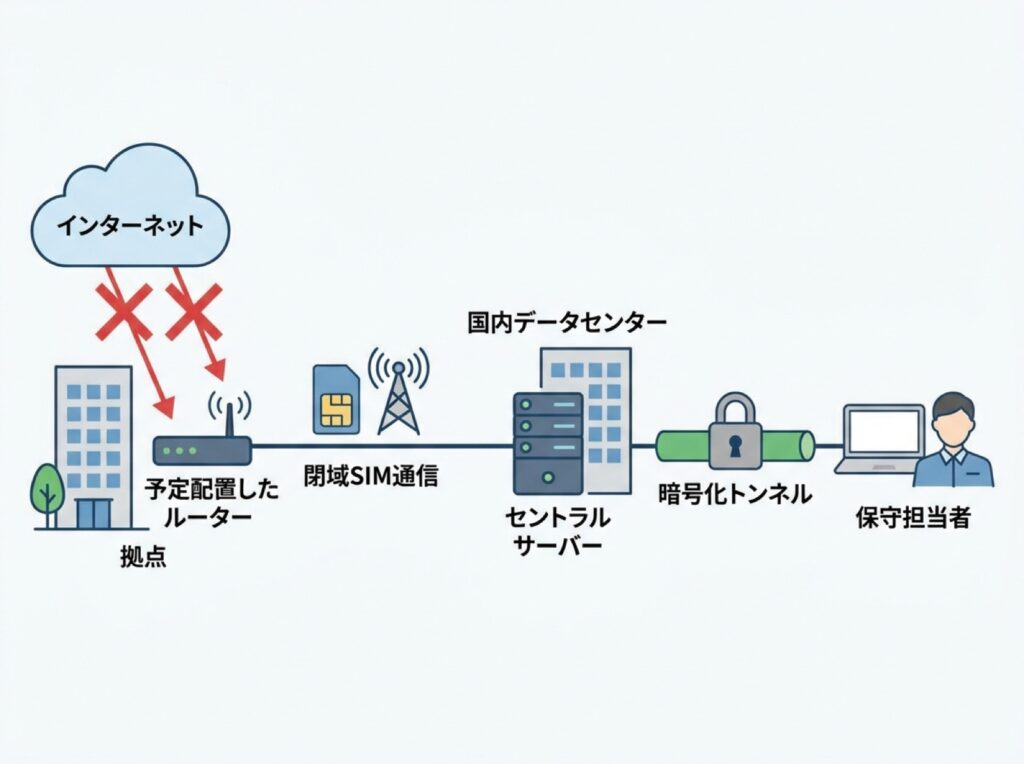
QuadWANは、閉域SIMとWireGuardを組み合わせた遠隔保守のための仕組みです。構成は次の流れです。
- 保守する拠点(病院・ホテル・店舗・学校など)には、設定済みのルーターを置きます
- 拠点のルーターは、閉域SIMでセントラルサーバー(国内のデータセンター)につながります。この通信はインターネットを通りません
- 保守担当者は、WireGuardの暗号化トンネルでセントラルサーバーに入り、そこから拠点の機器を操作します
- 拠点側はインターネットに公開せず、ポート開放もしません
ここで「それはVPNと何が違うのか」という疑問が出ると思います。WireGuardは暗号化トンネルを作る仕組みで、その意味ではQuadWANもVPN技術を使っています。
違いは、トンネルの「どこに入口があるか」です。
一般的な拠点VPNでは、拠点のVPN機器がインターネットに公開され、外部から直接接続を受けます。
QuadWANでは、拠点は外部からの接続を受け付けません。拠点は閉域SIMでセントラルサーバーにつながるだけで、保守担当者もまずセントラルサーバーに入り、そこから拠点機器へ向かいます。
つまり「拠点のルーターを見つけて攻撃する」という経路が、そもそも存在しない構成です。
保守担当者側は、Windows・Mac・iOS・Android・UbuntuにWireGuardアプリを入れて接続します。
専用機器は要りません。
AI常時死活監視と、設定済みルーターを送るだけの導入(最短2週間)
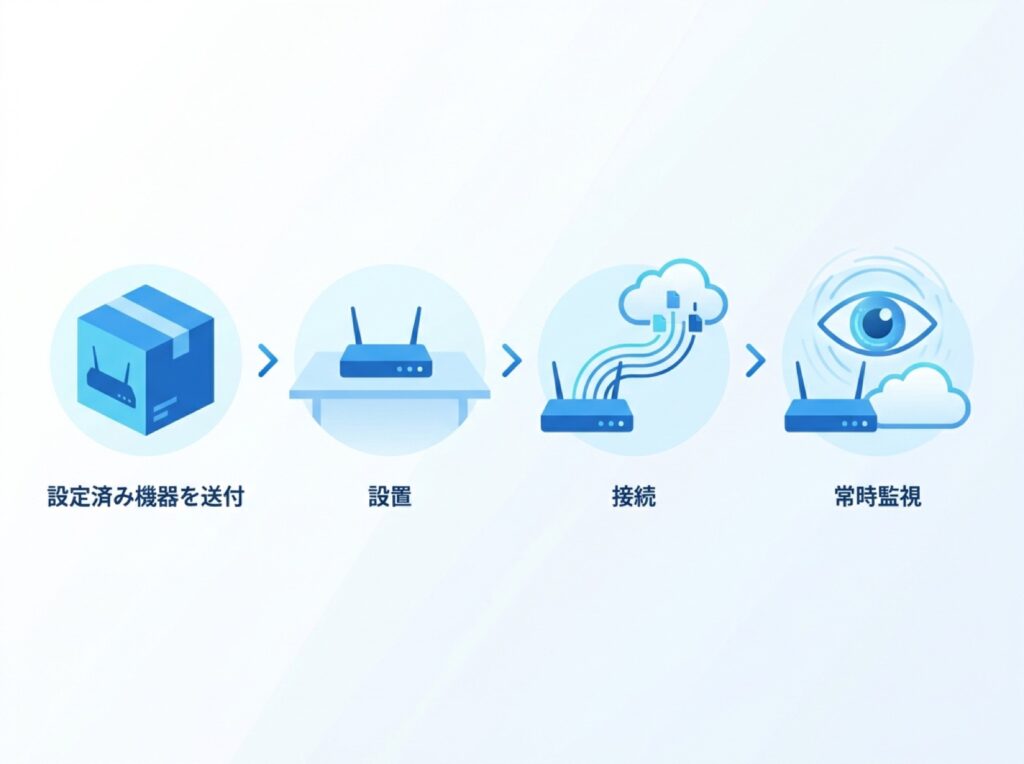
運用面の特長は2つあります。
1つ目は、セントラルサーバー上のAIによる24時間365日の死活監視(機器が動いているかの確認)です。
異常を検知したときは、アラートと復旧ガイドが届きます。夜間・休日に気づく人がいない、という中小企業でありがちな穴を埋める役割です。
2つ目は導入の手軽さです。設定済みのルーターを拠点へ送るだけで、最短2週間で開通します。IT知識がなくても現地スタッフが設置できる設計で、拠点ごとの個別設定の作業を減らせます。
また、保守アクセスは自動的に記録され、監査ログとして使えます。「誰が・いつ・どの機器に入ったか」が残ることは、取引先や監査への説明でも役立ちます。
向かないケースと注意点|全社員のテレワーク用途やセントラルサーバー側の管理の考え方
QuadWANは万能ではありません。次のような用途には向きません。
- 全社員が日常的に社内システムへ接続するテレワーク用途
- 社内SaaSの利用制御や、Webアクセスの制限といった全社的なセキュリティ管理
これらはゼロトラストやSASEの領域です。QuadWANはあくまで「遠隔保守という用途に絞って、入口を公開しない」ための手段であり、ゼロトラストを置き換えるものではありません。
将来、全社の仕組みを見直す際にゼロトラストを導入し、保守回線はQuadWANで分けておく、という併用も十分に考えられます。
もう一点、入口がなくなるわけではなく、「入口がセントラルサーバーに集約される」と理解してください。
拠点側の公開リスクは避けられますが、保守担当者側の運用は引き続き重要です。たとえば、担当者の端末管理、退職・契約終了時の接続権限の見直し、接続記録の定期的な確認は、導入後も欠かせません。
QuadWANを使ったから被害を防げる、と言い切るものではなく、「インターネット経由の不正アクセスリスクを大幅に低減する」ための土台と位置づけるのが正確です。
SIer・保守会社がクライアントの遠隔保守に使うメリットと導入の進め方
「高セキュリティ保守オプション」として提案し、現地駆けつけを減らす
QuadWANは、エンドユーザーへ保守サービスを提供するSIerや機器メーカーの基盤としても使えます。
保守契約に「高セキュリティ保守オプション」として組み込めば、競合との差別化や契約継続の後押しになります。
提案の際は、顧客に次の点を具体的に説明すると伝わりやすくなります。
- なぜ入口を公開しないのか:「御社の拠点の機器は、インターネットから見えない構成にします。外から機器を見つけて攻撃する経路をなくすためです」
- 現地駆けつけが減る理由:「障害が起きても、まず遠隔で一次切り分けができます。現地へ行くのは、本当に現物の対応が必要なときだけです」
- 記録が残ること:「保守アクセスは自動で記録されるため、誰がいつ作業したかを御社にも示せます」
- 導入の負担:「設定済みのルーターをお送りしますので、現地では設置するだけです」
特に、セキュリティ要件の厳しい顧客では、保守回線の接続方式の説明を求められることがあります。接続方式そのものを説明できることが、受注の前提になる場合もあります。
業種別の活用シーンと、既存の保守ツールとの併用
業種ごとの代表的な活用シーンは、次のとおりです。
| 業種 | 保守対象 | 主なメリット |
|---|---|---|
| 医療機関 | 電子カルテ・医療機器 | 閉域網で保護 |
| ホテル・宿泊 | PMS・POS | 多拠点を一元管理 |
| 金融・保険 | ATM・窓口端末 | 接続記録を監査に提出 |
| 学校・教育 | 学習端末・校務系 | 校務系と学習系を分離 |
| 防犯カメラ | カメラ・NVR | ポート開放なしで管理 |
| ホール・イベント | 音響・照明・POS | 期間限定アカウントで管理 |
ガイドラインへの対応は、医療では厚生労働省のガイドライン、金融ではFISC安全対策基準、教育では文部科学省のセキュリティポリシーなどに沿った構成の検討を支援する、という位置づけです。
これだけで準拠が完了すると言うものではなく、各組織の運用と合わせて確認する必要があります。
また、既存の保守ツールを捨てる必要はありません。現在の保守フローを大きく変えず、既存のツールやシステムと組み合わせて使えるため、顧客の現場の混乱を抑えて段階的に移行できます。
導入前の棚卸しチェックリストと、最初の1拠点から始める手順
自社の保守回線、あるいは顧客に提案する前の現状把握として、次の棚卸しをおすすめします。
自社の保守回線の棚卸しチェックリスト
- [ ] 誰が(社内担当者・保守業者・メーカー)保守で接続しているか、一覧にできる
- [ ] どの機器・システムに接続しているか、機器ごとに把握している
- [ ] どの経路(VPN機器・リモートデスクトップ・専用線など)で接続しているか分かる
- [ ] 保守業者用のアカウントのうち、使っていないものが残っていない
- [ ] 開放したままのポートがないか、ルーターやファイアウォールの設定を確認した
- [ ] 契約が終わった業者や、退職した担当者の権限を削除している
- [ ] 保守の接続記録が残り、後から「誰がいつ入ったか」を確認できる
- [ ] 接続方法が業者ごとにばらばらになっていない
チェックが付かない項目が多いほど、保守回線が見えていない状態です。その場合は、まず最も重要な1拠点・1システムから、入口を公開しない構成への置き換えを検討します。
最初の1拠点から始める手順
- 対象を1拠点・1システムに絞り、現状の接続経路と関係者を洗い出す
- 現地で設置するスタッフと、保守担当者を決める
- 設定済みのルーターを受け取り、現地へ設置する(最短2週間で開通)
- 保守担当者がWireGuardアプリで接続し、既存の保守ツールと併用しながら動作を確認する
- 古い保守用アカウントと開放ポートを整理し、接続記録を確認する
- 問題がなければ、他の拠点へ順次広げる
まとめ(明日からの一歩)
VPN機器は公開された入口であるため狙われやすく、遠隔保守用の接続口は特に見落とされやすい盲点です。
対策には、ゼロトラスト、VPN機器の厳格運用、閉域網型の保守回線という選択肢があり、どれが優れているかではなく、目的・規模・運用負荷に合うかどうかで選ぶものです。
保守という限られた用途を、小・中規模の体制で守りたい場合、QuadWANのように拠点を公開しない閉域網型は現実的な選択肢になります。
ただし、全社員のテレワークや社内SaaSの利用制御には向かないため、その場合はゼロトラストなどと使い分けてください。
明日からの一歩として、まずは上のチェックリストで、自社の保守回線を棚卸ししてみてください。「誰が・どの機器に・どの経路で入っているか」が書き出せるだけでも、大きな前進です。
QuadWANの仕組みや導入の進め方について詳しく知りたい方は、QuadWANの紹介ページをご覧ください。
ご相談や資料請求はお問い合わせフォームから承っています。
