想定読者
利用中のクラウドサービスや取引先から「個人情報が漏えいした可能性があります」という通知を受け取ったとき、自社と従業員・顧客がまず何をすべきかを知りたい中小企業の経営者・情報システム担当者・総務担当者の方です。
要点
- 漏れた情報の種類(パスワード・免許証・パスポートなど)ごとに、通知を受けた当日・1週間以内・その後にやることを整理できます。
- 漏えい後は「なりすましメール」や「不正ログイン」が続くと想定されます。社内LAN・VPN・メール・ログなど、ネットワーク側で確認すべき点が分かります。
- 大手企業でも被害が続く状況を踏まえ、平時から「持たない・分ける・早く気づく」を実践する管理の型が分かります。
大手IT企業でも相次ぐ情報漏えい|中小企業が「通知を受ける側」になる日に備える
日本企業へのサイバー攻撃が激化し、大規模なIT企業であっても個人情報が流出する事案が続いています。
もう一つ注目すべきは、大手企業の情報漏えいは必ずしも自社の漏洩事故ではないという点です。ハッカーは大手企業から業務委託を受けている中小企業・中堅企業を狙っています。つまり、自社が小規模であっても、決して対岸の事故として見てはいけないということです。ハッカーからすれば、システムに十分な投資ができていない中小規模の企業の方が、より狙いやすいわけです。
そしてこの記事では、中小企業が「被害を受けた会社」としてではなく、まず「通知を受け取る側」になったときにどう動くかに絞って整理します。
なお、本記事では通知を受けた後の対応に絞ります。
最近の動向と、「噂」の段階の情報の切り分け方
最近の動向については、株式会社マクニカがインシデントに関するレポートを公開しています。
詳しい件数や経緯はレポート本文で確認してください(出典:インシデントに関するレポート(株式会社マクニカ))。
このレポートでは、2026年の情報漏えいについて、既知の脆弱性や弱い認証情報を突く手口に加え、API・権限の不備を狙う手口が急増していることが示されています。
あわせて、攻撃元のIPアドレス(210.149.87.120 / 69.10.51.162)なども公開されています(出典:インシデントに関するレポート(株式会社マクニカ))。
一方で、「中国のオープンウェイト型AI(誰でも入手して改変できる公開型のAI)をベースにした攻撃があるのではないか」という噂も広がっています。
ただし、この点については根拠が示されておらず、確認された事実ではありません。今後も狙われる企業が増えると想定されますが、これも見通しであって断定できるものではありません。
情報を受け取ったときは、次のように切り分けると、社内で混乱が起きにくくなります。
| 区分 | 例 | 扱い方 |
|---|---|---|
| 確認済みの事実 | 公式発表・通知 | 対応の根拠にする |
| 専門機関の分析 | セキュリティ企業のレポート | 出典を明記して参考にする |
| 噂・憶測 | 手口や原因の推測 | 社内周知せず様子を見る |
噂は「そうかもしれない」という備えのきっかけにはなりますが、対応の根拠にはしません。根拠にするのは、サービス提供元や公的機関が出す公式の情報です。
自社が直接狙われなくても影響を受ける理由
自社のサーバーが無事でも、影響を受けることは十分にあります。たとえば次のような経路です。
- 利用しているクラウドサービスから、従業員のIDやメールアドレスが漏れる
- 取引先から、自社の担当者名や連絡先、やり取りの内容が漏れる
- 漏れた情報をもとに、取引先を装った「なりすましメール」が自社に届く
つまり、中小企業は「自社が狙われるか」だけでなく、「周囲が狙われた結果、巻き込まれるか」も想定しておく必要があります。
そのうえで、通知を受けたときの動きをあらかじめ決めておくことが大切です。
漏えい通知を受けた当日にやること|初動の優先順位
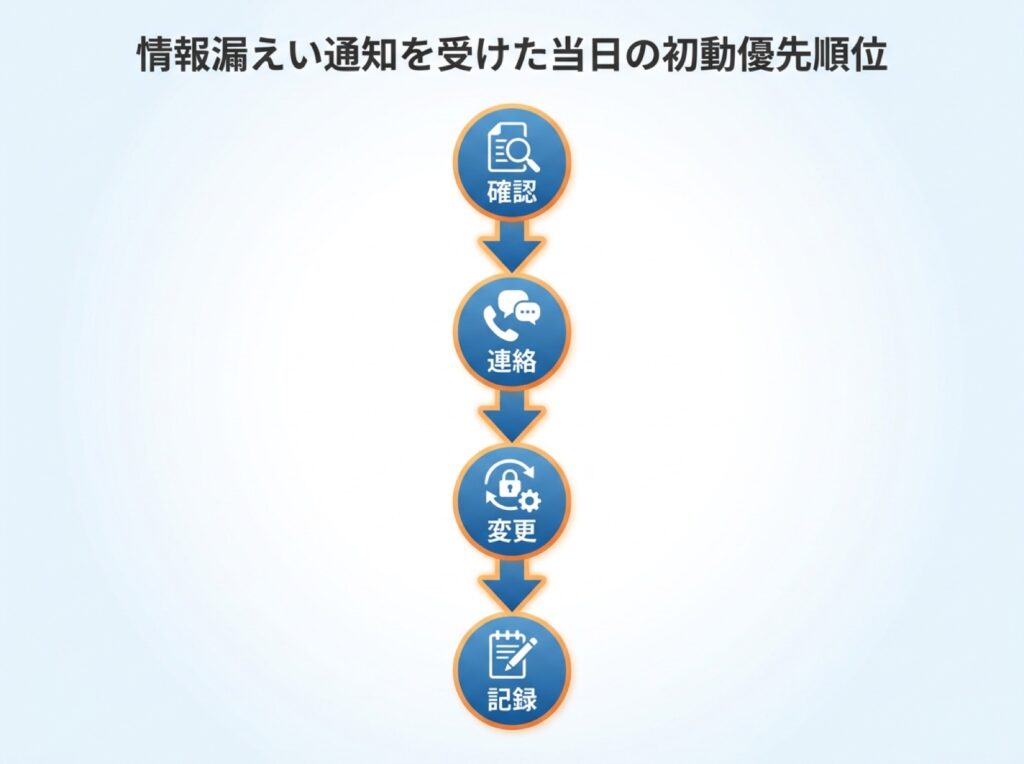
通知を受けた当日は、慌てて動くほど判断を誤りやすくなります。まず「確認」「連絡体制」「やってはいけないこと」の3つを押さえましょう。
まず確認する3点と、偽の通知メールの見分け方
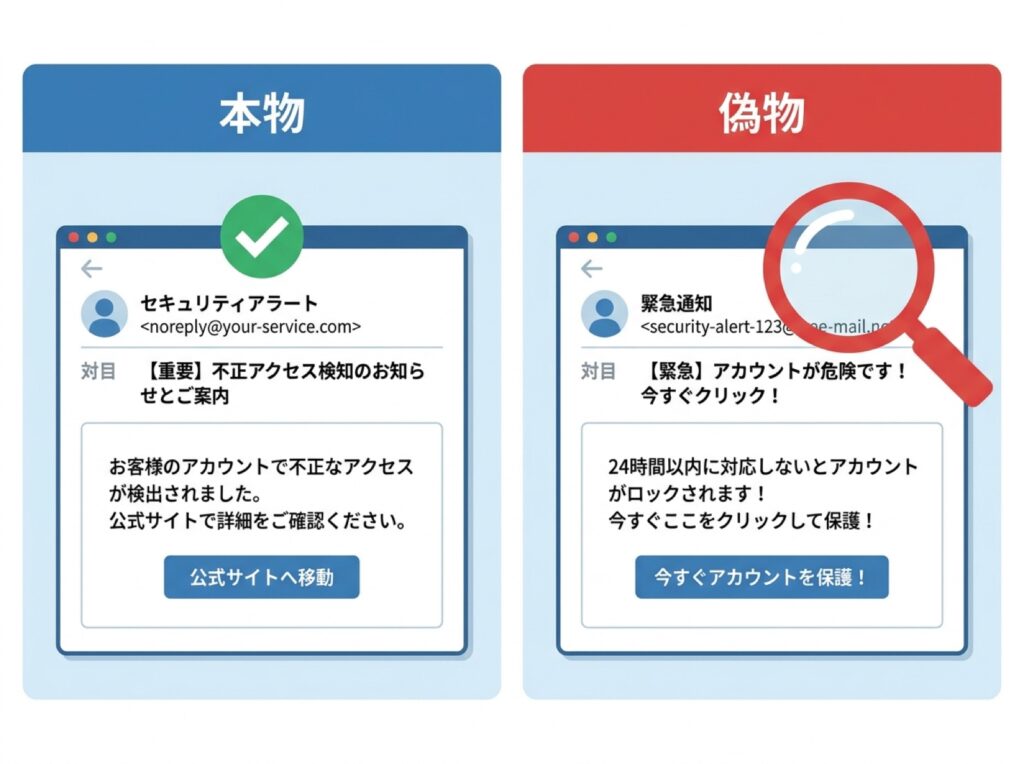
最初に確認するのは次の3点です。
- 何が漏れたのか(パスワード、氏名、住所、本人確認書類など)
- いつ、どの範囲で漏れたのか(期間、対象者、対象サービス)
- その通知は本当に公式のものか
3点目は特に重要です。漏えいの話題が広がると、その通知を装った偽メール(フィッシング)が増えると想定されます。
見分けるときは、次の点を見てください。
- 送信元のメールアドレスのドメイン(@より後ろ)が、普段そのサービスから届くものと同じか
- 本文に、すぐにログインさせたり、パスワードの入力を求めたりする誘導がないか
- 文面に不自然な日本語や、極端に急がせる表現がないか
- 通知の内容が、サービス提供元の公式サイトのお知らせにも載っているか
迷ったときは、メールのリンクを開かず、ブックマークしている公式サイトや、契約時に控えた問い合わせ窓口から確認するのが安全です。
社内の連絡体制と記録の残し方
通知を受けたら、次の流れで動けるよう、担当を決めておきます。
| 役割 | 担当の例 | やること |
|---|---|---|
| 受付 | 総務担当者 | 通知を集めて報告する |
| 判断 | 経営者・責任者 | 対応方針を決める |
| 技術確認 | 情報システム担当 | 利用状況とログを確認する |
| 連絡 | 広報・営業担当 | 取引先や顧客に伝える |
小さな会社では1人が複数の役割を兼ねても構いません。大切なのは「誰が判断するのか」が決まっていることです。
記録は、後から経緯を説明できるように、次の項目を時系列で残します。
- 通知を受け取った日時と、受け取った人
- 通知の送信元と、本文(スクリーンショットや原本の保存)
- 確認した内容と、確認した人
- 実施した対応(パスワード変更など)と、その日時
- 社内外へ連絡した内容と相手
社内通知文の例を挙げます。
件名:【重要】○○サービスの情報漏えい通知について(確認のお願い)
本日、当社が利用している○○サービスの提供元から、個人情報が漏えいした可能性があるとの通知を受けました。現在、情報システム担当で内容を確認しています。
確認が取れるまでの間、次の点にご協力ください。
・通知メールに記載されたリンクは開かないでください。
・○○サービスのパスワードは、情報システム担当の案内があるまで変更せず、案内を待ってください。
・不審なメールや電話があった場合は、削除せず、総務担当へ転送・報告してください。続報は、本メールの返信先(総務担当)から順次お知らせします。
「案内があるまでパスワードを変更しない」としたのは、偽の通知に従って新しいパスワードを入力してしまう事故を避けるためです。
公式の通知と確認できた段階で、変更の手順を案内します。
やってはいけない対応
初動で避けたいのは、次のような対応です。
- 通知メールのリンクから、直接ログインしたりパスワードを入力したりする
- 公式の確認が取れていない噂を、そのまま社内に周知する
- 原因や被害範囲を、確認前に取引先へ断定的に伝える
- 通知メールを削除してしまい、記録が残らなくなる
- 「うちは関係ないだろう」と判断して、何も確認せずに放置する
噂をそのまま広めてしまうと、不安だけが広がり、本来の対応が遅れます。確認できたことと、まだ分からないことを分けて伝えるのが基本です。
漏れた情報別の対応ガイド|パスワード・免許証・パスポートほか
漏れた情報の種類によって、やるべきことは変わります。まず全体像を表で見てみましょう。
| 漏れた情報 | 当日 | 1週間以内 | その後 |
|---|---|---|---|
| パスワード・ID | 変更の準備 | 使い回しを変更 | 多要素認証へ |
| 免許証 | 提供元に確認 | 窓口へ相談 | 不審な連絡を監視 |
| パスポート | 提供元に確認 | 窓口へ相談 | 不審な連絡を監視 |
| カード・住所・電話 | 利用明細を確認 | 発行元へ相談 | 詐欺連絡に警戒 |
| 本人確認書類の悪用が心配 | 申告先を確認 | CIC等へ本人申告 | 信用情報を定期確認 |
表のとおり、時間軸で見ると「当日は確認と準備」「1週間以内に主要な手続き」「その後は継続的な監視」という流れになります。
具体的な手続きの名称や期限は、状況によって変わることがあります。ここでは一般的な考え方を示しますので、実際の手続きは必ず公式の窓口で確認してください。
免許証やパスポートなどの本人確認書類の情報が漏れた場合は、「信用情報機関への本人申告」という方法もあります。
信用情報機関とは、ローンやクレジットカードの契約・返済に関する情報を集めて管理している機関で、主に次の3つがあります。
- CIC(株式会社シー・アイ・シー):クレジットカードや割賦販売(分割払い)などの情報を扱う機関です。
- JICC(株式会社日本信用情報機構):消費者金融や信販会社などの情報を扱う機関です。
- KSC(全国銀行個人信用情報センター):銀行などの金融機関の情報を扱う機関です。
本人申告とは、「他人に自分の名前で契約されるおそれがある」ことを、本人が各機関に申し出る手続きです。
申告の内容は、金融機関などが契約の審査をするときに参照できるため、なりすましによる契約や借入れに気づきやすくなり、慎重に確認してもらえる可能性があります。
ただし、申告すればなりすましを確実に防げるわけではありません。受付の条件、必要な書類、申告した情報が残る期間などは機関ごとに異なり、変わることもあります。
実際に申告するかどうかを含め、必ず各機関の公式の案内で確認してください。従業員の書類が漏れた場合は、会社がこの方法を案内すると、本人が迷わず動けます。
パスワード・ID:変更の順序、使い回しの洗い出し、多要素認証への切り替え
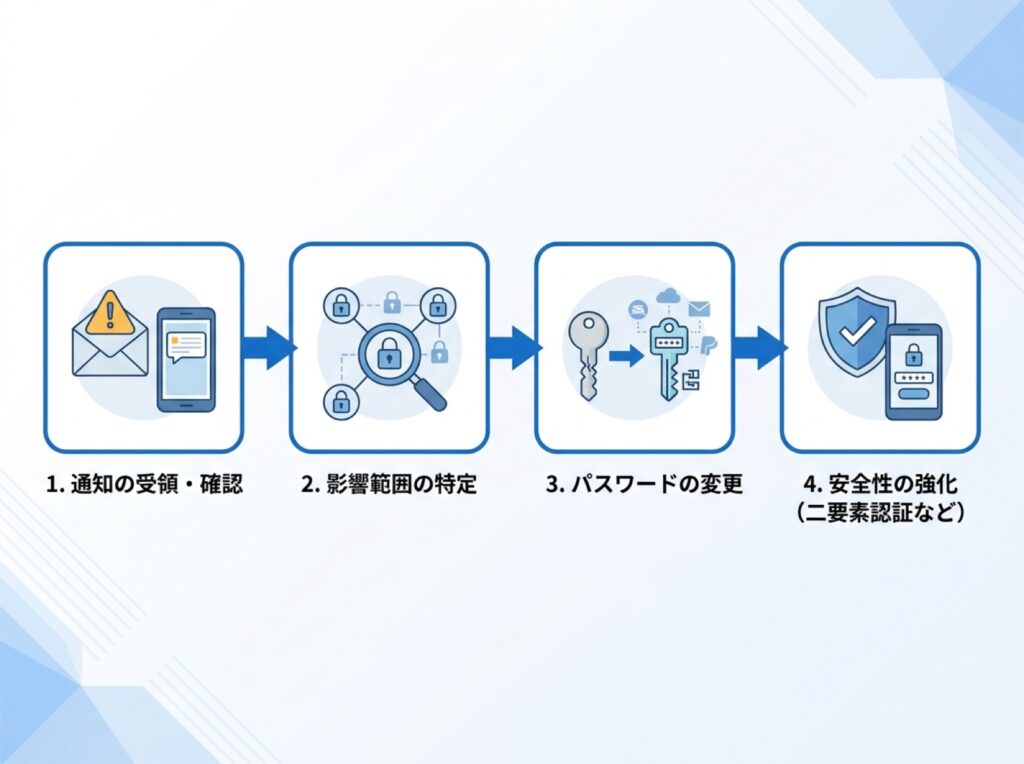
パスワードが漏れた可能性がある場合は、次の順序で進めます。
- 公式の通知であることを確認したうえで、該当サービスのパスワードを変更する(リンクではなく、ブックマークした公式サイトから)
- 同じパスワードや、よく似たパスワードを使っているサービスを洗い出す
- 洗い出したサービスのうち、重要度の高いもの(メール、会計、クラウドストレージ、銀行関連)から順に変更する
- 可能なサービスから、多要素認証(パスワードに加えて、スマートフォンなど別の手段で本人確認する仕組み)に切り替える
使い回しの洗い出しは、従業員への聞き取りが現実的です。「責めるためではなく、被害を防ぐための確認」であることを伝えると、正直に申告してもらいやすくなります。
免許証・パスポート・マイナンバー関連:悪用を想定した連絡先と手続きの考え方
本人確認書類の情報が漏れた場合は、パスワードのように「変えて終わり」にはできません。書類そのものの情報は変えられないため、悪用される可能性を想定して、公的な窓口に相談するのが基本です。
考え方の基本は次のとおりです。
- まず、漏えいした範囲(書類の画像か、番号だけか)を提供元に確認する
- 運転免許証は、警察の窓口や運転免許センターに、再発行や届出が必要かを相談する
- パスポートは、パスポートを扱う窓口に、再発行や届出が必要かを相談する
- マイナンバー関連は、行政の相談窓口や、提供元が案内する窓口に確認する
- 書類を使って契約や口座開設をされる可能性があるため、取引のある金融機関にも相談する
具体的な手続きの名称や期限は、書類の種類や状況によって異なります。断定できないことは、自己判断せず、窓口で確認してください。
従業員の書類が漏れた場合は、会社が窓口を調べて案内すると、本人の負担が軽くなります。
クレジットカード・住所・電話番号:不正利用の監視と、フィッシング・詐欺電話への備え
クレジットカード情報が漏れた場合は、カード会社へ連絡し、利用明細に身に覚えのない請求がないかを確認します。
必要に応じて、カード番号の変更や再発行についても相談します。
住所や電話番号が漏れた場合は、直接の金銭被害より、その後の連絡が問題になります。想定される状況は次のとおりです。
- 提供元や取引先を装ったメール・SMS(フィッシング)が届く
- 公的機関や金融機関を名乗る詐欺電話がかかってくる
- 自宅や会社に、不審な郵送物や訪問がある
従業員には、「電話やメールで暗証番号やパスワードを聞かれても答えない」「不安なときは、いったん切って、公式の番号にかけ直す」というルールを共有しておきましょう。
ネットワーク側の確認と日頃の管理|社内LAN・VPN・ログで「早く気づく」
情報が漏れたあとは、その情報を使った不正ログインやなりすましが続くと想定されます。ここでは、ネットワーク側で確認したい点を整理します。
当社(QuadCom)でも、前述のマクニカのレポートを受けて、まずサーバーのアクセスログに被害の痕跡がないかを調査しました。
レポートで公開された攻撃元IPなどを手がかりに、自社のログを確認した形です(出典:インシデントに関するレポート(株式会社マクニカ))。
あわせて、quadcom.jp・TOKYO POPなどで利用しているサーバーについて、24時間分のログ(アクセスログ、エラーログ)を毎日閲覧できるように設定を変更しました。
異常に早く気づける状態を、平時から作っておくための対応です。
漏えい後に確認したい点
| 確認項目 | 見る場所 | 確認内容 |
|---|---|---|
| VPN認証情報 | VPN機器の設定 | 該当者の変更・無効化 |
| 機器の管理画面 | ルーター等 | 初期設定のままか |
| ログイン履歴 | 各サービスの画面 | 見慣れない場所・時刻 |
| メール転送設定 | メールの設定画面 | 身に覚えのない転送先 |
表の内容を補足します。
- VPN・リモート接続の認証情報:漏れたIDやパスワードがVPN(社外から社内に安全につなぐ仕組み)にも使われていないかを確認します。使われていた場合は、該当者の認証情報を変更し、必要なら一時的に無効化します。
- 機器の管理画面:ルーターなどの管理画面のパスワードが、初期設定のままになっていないかを確認します。
- 不審なログイン履歴:普段と違う国や地域、深夜帯のログインがないかを確認します。多くのクラウドサービスには、ログイン履歴を確認できる画面があります。
- メール転送設定:乗っ取られたメールに、勝手に転送設定が加えられていることがあります。身に覚えのない転送先があれば、すぐに削除してください。
これらはあくまで「確認の入口」です。不審な点が見つかったときは、記録を残したうえで、専門の窓口や契約している保守業者に相談することをおすすめします。
平時の備え|漏れても被害を小さくする日頃の管理
日頃の型:持たない・分ける・早く気づく
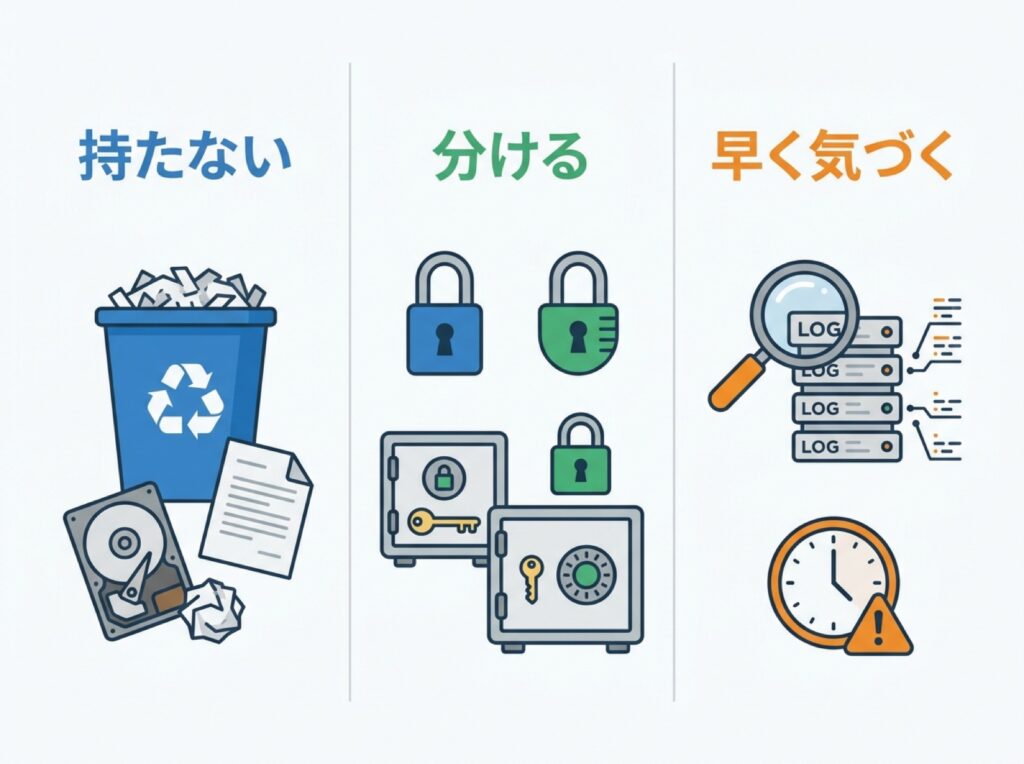
大手でも被害が続く状況を見ると、「絶対に漏れない」状態を目指すより、「漏れても被害を小さくし、早く気づく」ことが現実的です。
そのための型は、次の3つに整理できます。
| 方針 | 具体的な行動 | 狙い |
|---|---|---|
| 持たない | 不要な情報を削除 | 漏れる量を減らす |
| 分ける | 保管先・権限を分離 | 被害の拡大を防ぐ |
| 早く気づく | ログを一定期間保存 | 異常を見つける |
それぞれ、次のように実践します。
- 持たない:本人確認書類のコピーや、過去の取引先の個人情報など、使わなくなった情報は、保管期間を決めて廃棄します。持っていない情報は、漏れようがありません。
- 分ける:重要な情報は、一般の業務データとは別の場所に保管し、見られる人を最小限にします。1つの鍵ですべてが開く状態を避けます。
- 早く気づく:ログ(利用の記録)を一定期間残しておくと、「いつから不審な動きがあったか」を後から調べられます。保存期間は、会社の規模と運用に合わせて決めてください。
- 連絡ルールを決めておく:従業員が不審なメールや通知を受けたとき、誰に・どの手段で報告するかを、平時から決めておきます。報告した人が責められない雰囲気づくりも重要です。
今週から始める|チェックリストで備えを形にする
まとめ:今週できる5項目のチェックリスト
最後に、今週中に着手できる項目をチェックリストにまとめます。
- [ ] 漏えい通知を受けたときの「受付・判断・技術確認・連絡」の担当者を決めた
- [ ] 通知を受けたときに使う社内通知文のひな形を用意した
- [ ] 重要なサービスのうち、1つ以上で多要素認証を有効にした
- [ ] 保管している本人確認書類や個人情報のうち、不要なものを洗い出した
- [ ] VPNやメールのログイン履歴・転送設定を確認する担当と頻度を決めた
通知は、いつ届くか分かりません。届いた日に慌てないためにも、まずは担当者と連絡の流れを決めるところから始めてみてください。
