想定読者
自社でChatGPT・Gemini・Claudeなどの生成AIを業務に取り入れ始めた中小企業の経営者・情報システム担当者・総務担当者の方です。
社員から「DeepSeekなど安くて高性能な中国製AIを使いたい」と相談され、AIの利用ルールを「禁止か許可か」の感覚ではなく、根拠のある選定基準として整えたい方に向けて書いています。
要点
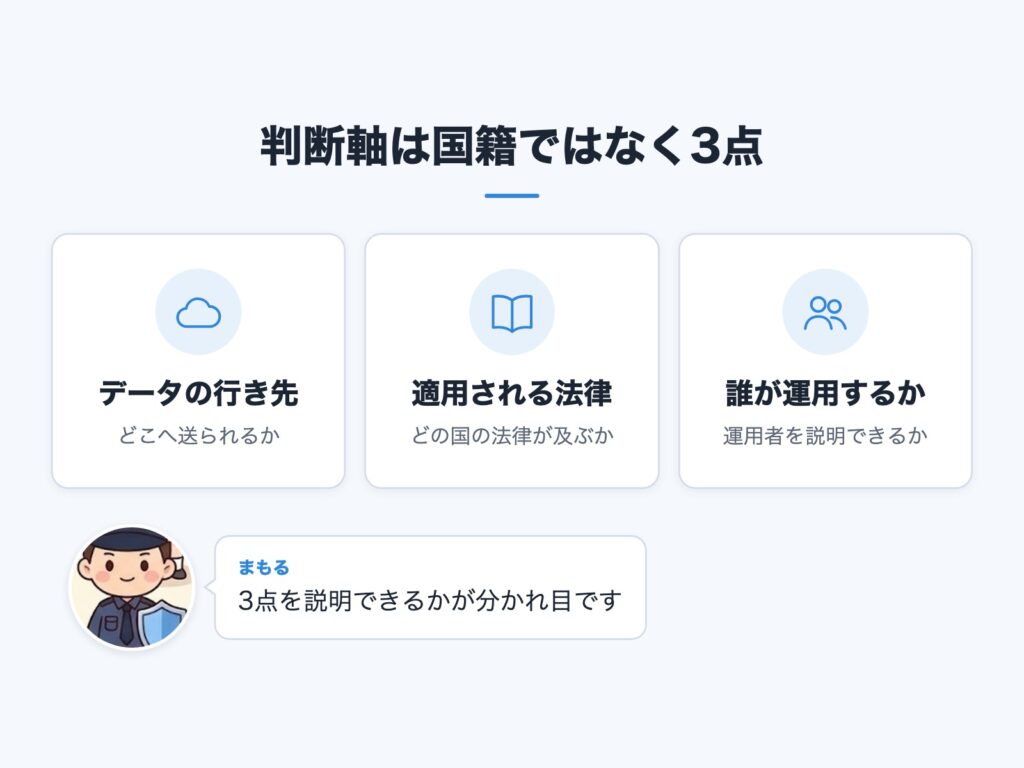
- 判断軸は「中国製だから」という国籍ではなく、①データがどこへ送られるか、②どの国の法律が及ぶか、③誰が運用するか、の3点です。当社はこの3点を確認・説明できないため、中国企業が提供するAIサービス・アプリは業務で使用しない方針としています。
- 「オープンウェイト型だから安全」は半分だけ正しい考え方です。モデルを自社環境で動かせばデータ送信の問題は避けられますが、公式アプリ・API経由の利用、出力の検証、ライセンス、運用負荷といった別のリスクが残ります。
- AIの利用可否は、提供元・サーバー所在地・利用形態・扱うデータ区分を表で整理し、チェックリストで自社の現状を点検する手順が有効です。
なぜ今、「どのAIを使うか」を会社として決める必要があるのか
「安くて高性能」な新興AIが次々に出る時代の現場の悩み
生成AIの世界では、性能が高く、しかも低価格または無料で使えるサービスが次々に登場します。現場の社員にとっては「同じ作業が早く終わるなら、どれを使っても同じ」と感じられるのが自然です。
一方、経営者や情報システム担当者の側には「便利さは分かるが、入力した情報がどこへ行くのか分からない」という不安があります。
この両者の間に、会社としての判断基準がないと、相談のたびに個別の議論になり、担当者の感覚で結論がぶれてしまいます。
社員の個人利用(シャドーAI)が先に広がるリスク
会社が方針を示さないまま時間が過ぎると、社員が個人のスマートフォンや自宅のパソコンで、会社の許可を得ないままAIを使い始めることがあります。
これを「シャドーAI」(会社が把握していないAIの利用)と呼びます。
悪意がなくても、「議事録を要約したい」「取引先への返信文を整えたい」という善意の利用で、顧客名や契約条件がそのまま入力されてしまうことは珍しくありません。
会社が把握していない以上、何が送られたのかを後から確認する手段もありません。禁止だけで抑え込むのではなく、「使ってよいもの」と「使ってはいけないもの」を理由つきで先に示すことが、結果として情報を守ります。
本記事の立場|特定の国や企業を批判する記事ではない
先に申し上げておくと、本記事は特定の国や企業、サービスを批判するものではありません。「あのAIは危険だ」と断定する意図もありません。
あくまで、当社が自社のAI選定で何を基準にし、なぜ中国企業が提供するAIサービス・アプリを業務で使用しないと決めたのかを、根拠とあわせて公開するものです。
同じ悩みを持つ中小企業が、自社の基準を作る際の参考にしていただければと考えています。
当社が中国企業提供のAIを使わない3つの理由
理由1|中国の法制度が事業者に及ぼす影響
中国には、国家情報法をはじめ、サイバーセキュリティ法、データセキュリティ法、個人情報保護法といった法律があります。
このうち国家情報法には、組織や個人が国の情報活動に協力する義務を定める趣旨の規定があると広く紹介されています。
ここで大切なのは、「実際にどう運用されているか」を私たちが断定することではありません。当社が重視しているのは、「法制度の上では、事業者が当局への協力を求められる可能性がある」という構造が存在し、その場合に利用者である日本企業が、自社のデータの扱いを自分で確認も制御もできないという点です。
日本企業の業務データには、顧客情報、見積条件、設計情報、取引先との契約内容など、第三者に渡ることを前提としていない情報が多く含まれます。
これらの情報の扱いが「提供元の国の法律次第」になる状態は、当社の情報管理の考え方と相性がよくありません。
なお、各法律の正確な内容や最新の改正状況は、官公庁や公的機関が公表している解説で、必ずご自身で確認してください。
理由2|入力データの行き先を、利用者が確認しきれない
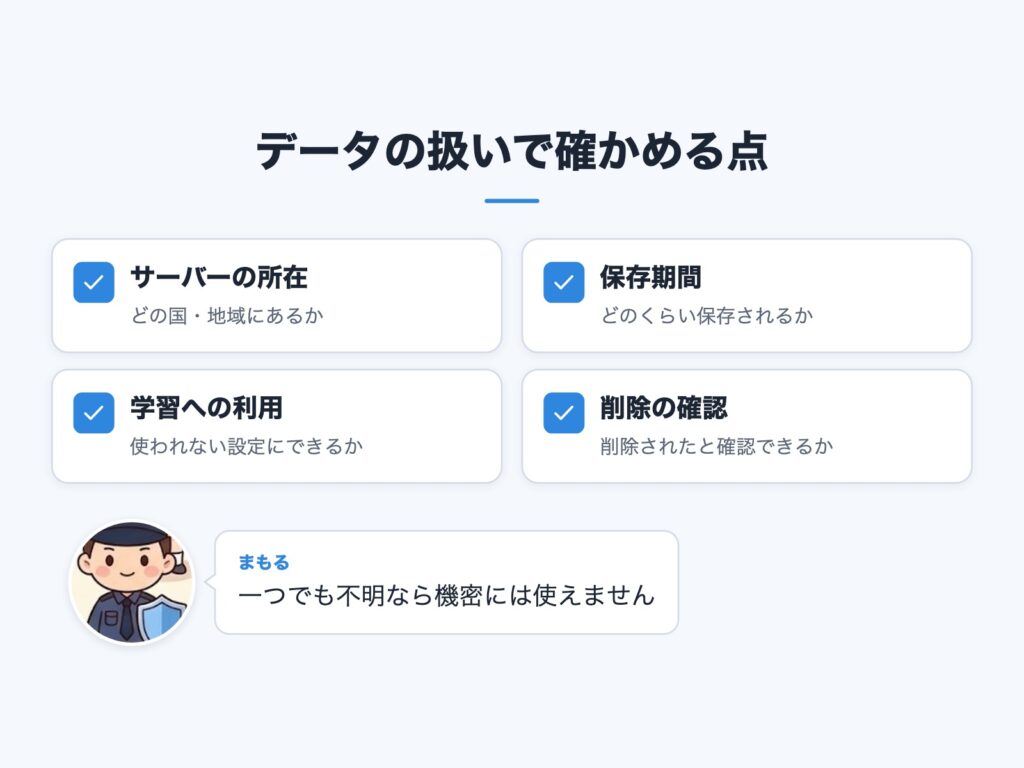
クラウド型のAIサービスでは、入力した文章やファイルは提供元のサーバーに送られます。そのとき確認したいのは、次の点です。
- データが保存されるサーバーはどの国・地域にあるか
- 入力内容はどのくらいの期間保存されるか
- 入力内容がモデルの学習に使われるか、使われない設定にできるか
- 削除を依頼したとき、実際に削除されたことを確認できるか
大手のクラウドAIでは、法人向けプランで「入力データを学習に使わない」「保存地域を指定できる」といった条件が契約書や規約に明記されている場合があります。
これに対し、一般向けの無料アプリでは、上記の点が利用者にとって読み取りにくかったり、そもそも明示が十分でなかったりすることがあります。
当社の判断は、「危険と分かったから使わない」ではなく、「これらを確認・説明できる状態にならないから使わない」というものです。
確認できない点が一つでもあれば、機密性のある業務には使えません。
理由3|契約・取引先対応の面から説明できるか
取引先から送られてくるセキュリティチェックシートには、「業務データを取り扱うクラウドサービスの所在地」「再委託先の有無」「個人情報の海外移転の有無」などを尋ねる項目がよくあります。
もし社内で提供元・所在地が不明確なAIが使われていれば、こうした質問に自信を持って答えることができません。
また、個人情報を扱う場合、外国にある第三者へ提供するときには、日本の個人情報保護法上の手続きや、移転先の制度についての情報提供が必要になります。
詳しい要件は個人情報保護委員会の公表資料で確認できます。
つまり「説明できない」ことは、それ自体が事業上のリスクです。取引先に聞かれたとき、根拠を示して答えられるかどうかを、AI選定の最終的な確認項目にしています。
「DeepSeekはオープンウェイト型だから安全」は本当か
オープンウェイトとオープンソースの違いを整理する
まず用語を整理します。AIモデルは、大量のデータから学習した結果を「重み(ウェイト)」と呼ぶ巨大な数値の集まりとして持っています。
この重みが公開され、誰でもダウンロードして自分のコンピューターで動かせるものを「オープンウェイト型」と呼びます。
これはオープンソースとは同じではありません。オープンソースは、一般に、ソースコードや学習データ、作り方まで含めて、利用・改変・再配布が広く認められている状態を指します。
オープンウェイトは「重みは手に入るが、学習データや学習手順は非公開」「商用利用や再配布に条件がある」といったことが多く、ライセンス(利用許諾)の条件を個別に読む必要があります。
自社環境で動かす場合に消えるリスクと、残るリスク
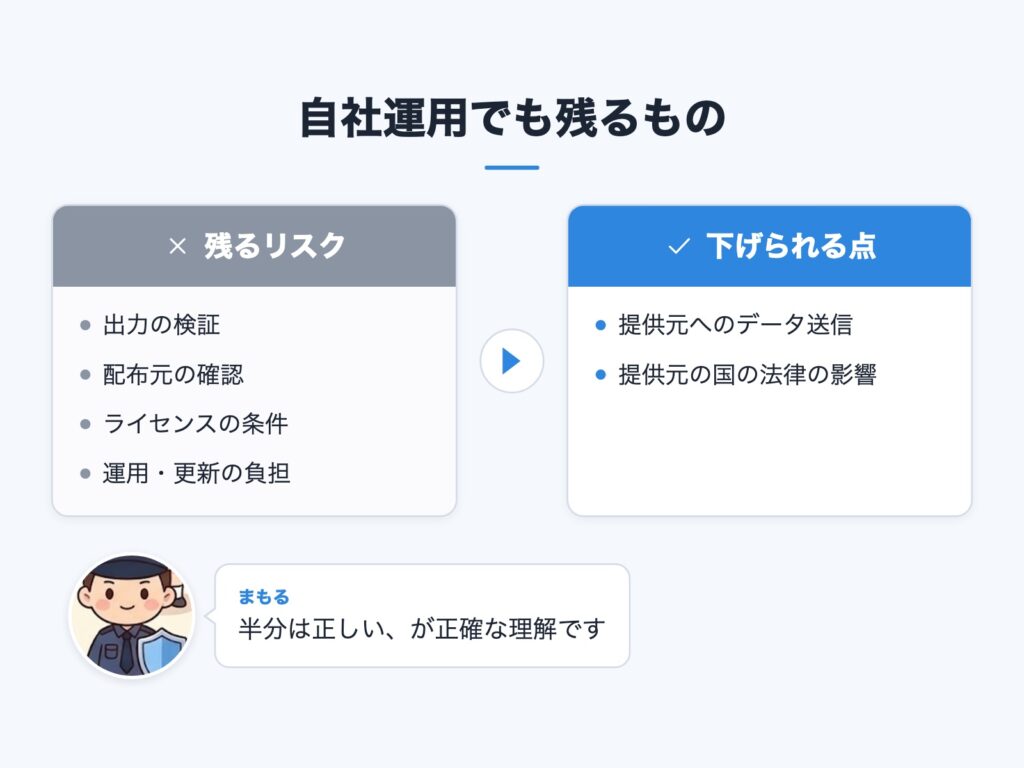
オープンウェイトのモデルを、インターネットから切り離した自社環境や、自社が契約したクラウド上で動かす場合、入力データが提供元のサーバーに送られることはありません。
「データの行き先」と「提供元の国の法律」に関する懸念は、大きく下げられます。ここが「安全」と言われる根拠で、半分は正しいのです。
しかし、次のようなリスクは残ります。
- 出力の検証:モデルが誤った内容や、偏った内容を出力する可能性は、動かす場所に関係なく残ります。重要な判断に使うなら、人の確認が欠かせません。
- 配布元の確認:重みのファイルは第三者が再配布していることもあり、正規の配布元から入手したものか、改ざんされていないかを確認する必要があります。
- ライセンス:商用利用の可否、再配布の条件、利用してはいけない用途などを、契約と同じ目で読む必要があります。
- 運用・更新の負担:高性能な計算機の用意、セキュリティ更新、モデルの入れ替え、障害対応は自社の責任になります。専任の担当者がいない中小企業では、運用負荷が最大の壁になることが少なくありません。
公式アプリ・クラウドAPIで使う場合は何が違うのか
最も混同されやすいのがここです。「モデルが公開されている」ことと、「そのモデルを提供元が運営するサービスが安全」であることは、別の話です。
提供元の公式アプリやクラウドAPI(外部のプログラムからAIを呼び出す窓口)を使う場合、入力データは提供元のサーバーに送られます。
このとき、モデルがオープンウェイトかどうかは、データの行き先に何の影響も与えません。「モデルを自社で動かす」と「公式アプリ・APIを使う」は、リスクの種類がまったく違う利用形態だと切り分けて考えてください。
中小企業が自社のAI選定基準を作る手順
提供元・サーバー所在地・利用形態・データ区分の4項目で整理する
選定基準は、次の4項目で整理すると、国籍の話に流されず判断できます。
- 提供元:誰が運営しているか
- サーバー所在地:データがどこに保存・処理されるか
- 利用形態:公式アプリか、API経由か、自社環境で動かすか
- 扱うデータ区分:公開情報か、社内情報か、個人情報・機密情報か
以下は、当社の整理の例です。
| 利用形態 | 提供元 | データの行き先 | 適用法の確認 | 当社の扱い |
|---|---|---|---|---|
| 公式アプリ(中国企業) | 中国企業 | 提供元のサーバー | 確認しきれない | 業務で使用しない |
| 公式API(中国企業) | 中国企業 | 提供元のサーバー | 確認しきれない | 業務で使用しない |
| 大手クラウドのAI | 契約先の事業者 | 契約で指定した地域 | 契約書で確認できる | データ区分で許可 |
| オープンウェイトを自社運用 | 配布元と自社 | 自社環境の内部 | 自社で管理できる | 検証後に限定許可 |
この表の「当社の扱い」は、あくまで当社が確認・説明できる範囲を基準にした結論です。大手クラウドのAIであっても、契約形態や設定によって条件は変わります。
法人向けプランの規約、データの保存地域、学習への利用の有無は、必ず公式ページと契約書で確認してください。
また、自社運用のオープンウェイトは、「消えるリスク」が大きい一方で、先に述べた検証・ライセンス・運用の負担があります。
そのため当社は、無条件の許可ではなく「検証後に限定許可」としています。
入力してよいデータ・いけないデータを具体例で決める
「個人情報や機密を入力しない」という一般論だけでは、現場は判断できません。次のように具体例で示すと、迷いが減ります。
| データ区分 | 具体例 | 入力の可否 |
|---|---|---|
| 公開情報 | 自社サイトの掲載文 | 許可したAIで可 |
| 社内の一般情報 | 社内向けの案内文の下書き | 許可したAIで可 |
| 取引先情報 | 見積金額・契約条件 | 契約確認済みのみ |
| 個人情報 | 顧客の氏名・連絡先 | 原則入力しない |
| 機密情報 | 設計図・未公表の製品情報 | 入力しない |
「許可したAI」とは、前の表で社内の基準を満たすと判断したサービスのことです。同じ「議事録の要約」でも、社内の雑談メモなら許可したAIで可、取引先名と金額が入った会議録なら契約確認済みのAIのみ、顧客の個人情報が含まれるなら入力しない、というように、データの中身で判断を分けます。
迷ったときの合言葉として、「名前・金額・未公表情報が入っていたら、そのまま入れずに伏せ字にするか、担当者に聞く」と決めておくと、運用しやすくなります。
社内ルールの文例と、社員への伝え方
ルールの文例
そのまま使えるよう、短い文例を示します。自社の事情に合わせて調整してください。
1. 禁止対象:当社が承認していない生成AIサービス・アプリに、業務で扱うデータを入力してはならない。承認の可否は、提供元、サーバー所在地、利用形態、学習利用の有無を確認して判断する。提供元の所在国の法律に基づく取り扱いを確認・説明できないサービスは、承認しない。
2. 例外申請:承認されていないAIを業務で試したい場合は、利用目的、扱うデータ区分、提供元の情報を添えて、情報システム担当者に申請する。申請があった場合、担当者は5営業日を目安に回答する。
3. 代替ツールの案内:承認済みのAIは、社内の一覧に掲載する。一覧にある範囲で、データ区分に応じて利用する。
4. 見直し:承認の一覧とルールは、半年に一度を目安に見直す。
社員への伝え方|禁止だけでなく代替手段を示す
ルールを出すとき、いちばん大切なのは「禁止」と同時に「代わりにこれを使える」と示すことです。代替がなければ、社員は黙って個人利用に戻ります。
代替ツールを案内するときは、特定の製品名を押し出すのではなく、「契約で入力データを学習に使わない設定にできる」「保存地域を確認できる」といった選定基準とセットで伝えてください。
基準が分かれば、社員自身が新しいサービスを見つけたときも、申請の前に自分で一次判断できるようになります。
また、理由も一緒に伝えます。「中国製だから禁止」ではなく、「データの行き先と適用される法律を会社として確認できないから、承認していない」と説明すれば、国籍への偏見ではなく、確認手順の問題だと理解してもらえます。
自社のAI利用を点検する
最後に、自社の現状を点検するためのチェックリストです。すべてにチェックが付く状態を目指して、できていない項目から着手してください。
自社のAI利用の点検チェックリスト
- [ ] 社内で使われている生成AIサービス・アプリを、一覧にできる
- [ ] 各サービスの提供元と運営会社の所在国を確認した
- [ ] 入力データの保存地域と、学習に使われるかどうかを確認した
- [ ] 承認したAIと承認していないAIを、社員に周知した
- [ ] 入力してよいデータ・いけないデータを、具体例つきで示した
- [ ] 例外申請の窓口と、回答までの目安を決めた
- [ ] 承認していないAIを使いたい社員向けの、代替手段を案内した
- [ ] 取引先のセキュリティチェックシートに、AIの利用状況を説明できる
- [ ] 自社でモデルを動かす場合、配布元とライセンスを確認した
- [ ] 承認の一覧とルールを、定期的に見直す時期を決めた
まとめ
当社が中国企業の提供するAIサービス・アプリを業務で使用しないのは、国籍で判断しているからではありません。
①データがどこへ送られるか、②どの国の法律が及ぶか、③誰が運用するか、の3点を、当社が確認・説明できないからです。
逆に言えば、この3点を確認・説明できるなら、どの国のどの企業のサービスでも、選定の土俵に載せられるという考え方です。
「オープンウェイトだから安全」という見方も、モデルを自社環境で動かすのか、公式アプリ・APIを使うのかを分けて考えれば、半分は正しく、半分は注意が必要だと整理できます。
AIの世界は動きが速く、今日の判断が数か月後に合わなくなることもあります。提供元の規約、法制度、公的機関の注意喚起は更新されますので、最新の情報は必ず公式ページで確認してください。
そのうえで、「国籍ではなく、データの行き先・適用法・運用で判断する」という軸を持ち、定期的に見直していくことが、中小企業にとって現実的で、説明のつくAI活用につながります。