想定読者
自社でアプリやシステムを開発・運用している、または外注先や社員にAI開発ツールを使わせている中小企業の経営者・情報システム担当者・開発責任者の方です。
AIで他社のアプリやソフトを解析する行為が「どこまで許されるのか」を整理し、社内ルールや契約に落とし込みたい方を想定しています。
要点
- リバースエンジニアリング(製品を分解・解析して仕組みを調べること)は一律に違法ではありません。ただし、法律の層と、利用規約・ライセンスの層という2つの層で、目的・対象・手段によって可否が分かれます。
- AIで解析が手軽になった分、悪気のない担当者が一線を越える場面が増えています。自社が加害側にも被害側にもなりえます。
- 「目的・対象・手段・出力」の4つの問いで判断し、社内ルール・外注契約・チェックリストに落とし込めば、明日から実務で線引きができます。
外注先の「AIで競合アプリを解析しました」に、どう答えますか
ある日、外注先の開発担当者がこう報告してきたとします。
「AIに競合アプリを解析させて、仕様を把握しました。おかげで同じ機能を短期間で作れました」
成果が早いのは確かにありがたい話です。
しかし、「その解析は、そのアプリの利用規約に反していませんか」「解析の途中で、AIに自社の機密ソースを読ませていませんか」と聞かれて、即答できる経営者や責任者は多くないはずです。
この記事は、AIを使った解析や調査を止めさせるためのものではありません。「どこからが問題になりうるのか」「社内でどう線を引くのか」を、法律の専門家ではない立場で整理します。
解析の具体的な手順や、保護を外す方法には触れません。
なお、内容は2026年10月時点の一般的な考え方の整理です。法改正や運用の変化がありうるため、個別の案件の判断は弁護士など専門家に確認してください。
なぜ今「AIで解析」する人が増えているのか
AIで解析のハードルが一気に下がった
以前は、アプリの挙動やファイルの構造を読み解くには、専門知識と相応の時間が必要でした。いまは、AIに資料やログ、ファイルの断片を見せるだけで、構造の推測や要約が数分で返ってきます。
「専門家しかできなかったこと」が「誰でもできること」に変わりました。そのため、解析の是非を考えたことのない担当者が、気軽に手を出す場面が増えています。
解析する側の動機はさまざま
解析の動機は、必ずしも悪意のあるものではありません。典型的には次のようなものがあります。
- 互換性の確保:他社製品と連携するために、データ形式や仕様を知りたい
- 脆弱性の確認:自社が使う製品に危険な弱点がないか確かめたい
- 競合調査:競合の製品がどんな機能や構造でできているか知りたい
- 開発の近道:既存のものを参考にして、開発の手間を減らしたい
同じ「解析」でも、動機によって法的な見え方は大きく変わります。互換性の確保や、許可を得た脆弱性診断は、一般に認められやすい部類です。
一方、開発の近道として他社の作り込みをそのまま利用する場合は、問題になる可能性が高まります。
「リバースエンジニアリング=違法」ではない
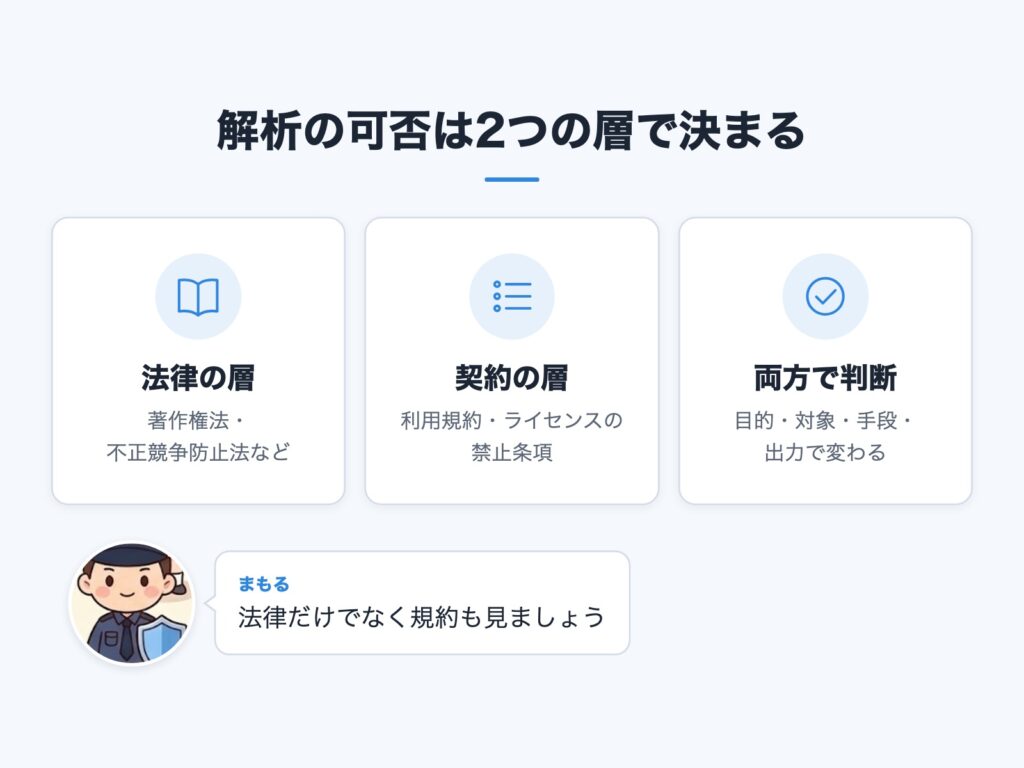
まず押さえたいのは、リバースエンジニアリングという行為自体が、一律に禁止されているわけではないことです。
自社が保有するソフトの仕様書を紛失したときに、仕組みを再構築するために解析する。他社製品と相互に動作させるために、必要な範囲で調べる。
こうした場面は、適法と整理されうる典型例です。
ただし、「適法になりうる」と「いつでもやってよい」は別です。可否は、後述する法律の層と契約の層の両方を通して初めて判断できます。
公の規定を整理する|法律の層
著作権法|解析のための複製・改変はどこまで許されるか
プログラムは著作権法で保護される著作物です。解析の際には、プログラムの複製や改変が伴うことが多く、著作権法との関係が問題になります。
判断の入り口として、次の3つの規定が議論されます。
- 情報解析に関する規定(著作権法30条の4):著作物に表現された思想や感情を「享受」することを目的としない利用、たとえば情報解析のための利用などを、一定の範囲で認める規定です。ただし、著作権者の利益を不当に害する場合は対象外とされます。
- プログラムの複製物の所有者に関する規定(47条の3):正規に入手したプログラムの複製物の所有者が、自ら利用するために必要な範囲で複製や翻案をできる、という趣旨の規定です。利用の範囲を超えた使い方は対象外です。
- 同一性保持権(20条):著作者の意に反して著作物を改変されない権利です。プログラムについては、より効果的に実行するために必要な改変など、例外が定められています。
これらは「解析のためなら何でも許される」という意味ではありません。目的、範囲、結果の使い方によって結論が変わります。
たとえば、解析で得た内容をそのまま製品に取り込んだり、他者に配ったりする場合は、別の検討が必要になります。
(出典:e-Gov法令検索(デジタル庁))
文化庁も、著作権制度に関する資料を公開しています。条文の趣旨を確認する際の手がかりになります。
(出典:著作権(文化庁))
不正競争防止法・不正アクセス禁止法など
著作権法のほかに、次のような法律も関わりえます。
- 不正競争防止法:コピーや利用を制限する技術的な保護手段を回避する行為や、営業秘密(秘密として管理された事業上の有用な情報)の不正な取得・使用などが問題になりえます。
- 不正アクセス禁止法:他人のIDやパスワードなどの認証情報を使って、本来入れないシステムに接続する行為が禁止されています。
「解析のつもり」でも、保護の仕組みを外した、他人の認証情報を使った、といった事情があれば、問題の性質が変わります。
特にAIエージェント(自律的に作業を進めるAI)に調査を任せる場合、人が意図しない接続や取得が起こりえる点に注意が必要です。
(出典:不正競争防止法(経済産業省))
(出典:不正アクセス行為の禁止等に関する法律の関連情報(警察庁))
法律の層のまとめ
法律の層で見るべき点を、表で整理します。
| 法律 | 主な論点 | 注意が必要な例 |
|---|---|---|
| 著作権法 | 複製・改変の範囲 | 解析結果の複製・再配布 |
| 不正競争防止法 | 保護の回避・営業秘密 | 保護手段の無効化 |
| 不正アクセス禁止法 | 他人の認証情報の利用 | 無断のID利用・接続 |
表の「注意が必要な例」は、あくまで代表例です。実際に問題になるかどうかは、事実関係の細部によって変わります。
利用規約・ライセンスによる禁止|契約の層
法律上問題がなくても、契約違反になりうる
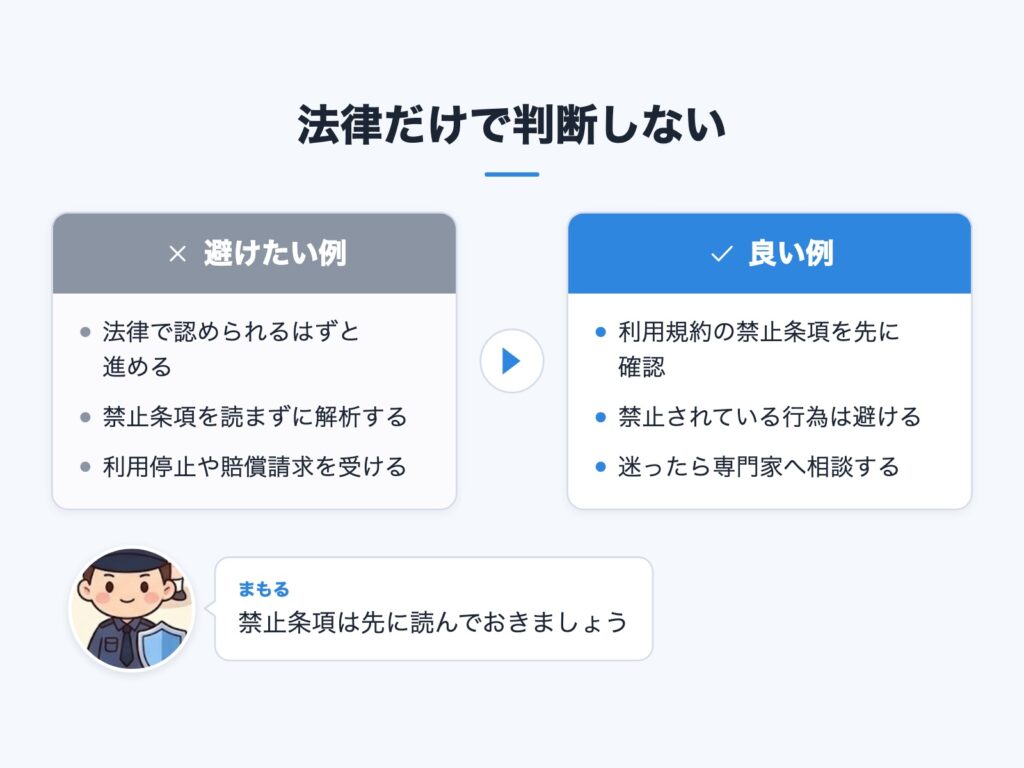
見落とされやすいのがこの点です。法律上は許される解析でも、利用規約やライセンス契約で解析を禁止していれば、その禁止に同意して使っている以上、契約違反になりえます。
多くのアプリやSaaS、ソフトウェアのライセンスには、リバースエンジニアリングの禁止、逆コンパイルの禁止、自動取得(スクレイピング)の禁止といった条項が置かれています。
「法律で認められているはずだ」という理解だけで進めると、契約違反による利用停止や損害賠償請求を受ける可能性があります。
なお、契約条項の効力は、条項の内容や状況によって評価が分かれることがあります。「禁止条項があっても有効かどうかは別」という議論はありえますが、実務では「禁止されている行為は、原則として避ける」のが安全です。
海外製品・海外サービスの場合
海外の製品やサービスを相手にする場合は、準拠法(どの国の法律で判断するか)や規約の内容が日本と異なることがあります。
国内の感覚で判断せず、規約の準拠法の条項を確認し、必要に応じて専門家に相談してください。
公的機関の指針や国内外の考え方の見方
公的機関の指針や、国内外の議論は、判断の参考になります。
ただし、それらは「一般的な考え方」であって、個別の事案の結論を保証するものではありません。読むときは、次の3点を見ておくと迷いにくくなります。
- 何を対象にした資料か(法令の解説か、特定分野の指針か)
- いつ時点の内容か(改正や運用の変化がありうる)
- 自社の事案に当てはまる前提か
契約の層のまとめ
| 確認先 | 見るポイント | 注意が必要な例 |
|---|---|---|
| 利用規約 | 解析・取得の禁止条項 | 禁止下での解析 |
| ライセンス契約 | 逆コンパイル禁止 | 範囲外の改変・複製 |
| API利用条件 | 公開範囲・認証の条件 | 非公開APIの利用 |
中小企業で実際に起きうるリスクの場面|加害側になる
自社が「やられる側」ではなく「やってしまう側」になる場面から考えます。いずれも架空の例です。
- 競合アプリの通信解析:担当者が、市場調査のつもりでAIに競合アプリの挙動を解析させ、非公開の仕組みを読み取って自社製品の参考にした。
- 非公開APIの利用:解析で見つかった、一般には公開されていない接続口を自社サービスから使い、提供元の規約に違反した。
- 外注や新入社員が持ち込む「AIで抜いたコード」:納品物や提出物に、出所の不明なコードが混ざっていた。本人は悪気なく、権利関係を確認していなかった。
共通するのは、本人に悪意がなく「ちょっと調べただけ」「AIが出した結果を使っただけ」という認識である点です。
だからこそ、個人の良識に任せず、組織として線引きを決めておく必要があります。
中小企業で実際に起きうるリスクの場面|被害側になる
反対に、自社が解析される側になる場合もあります。自社のアプリ、SaaS、機器に組み込んだファームウェア(機器を動かす基本ソフト)が、無断で解析・複製されるリスクです。
AIで解析が手軽になったことで、このリスクも相対的に高まっています。
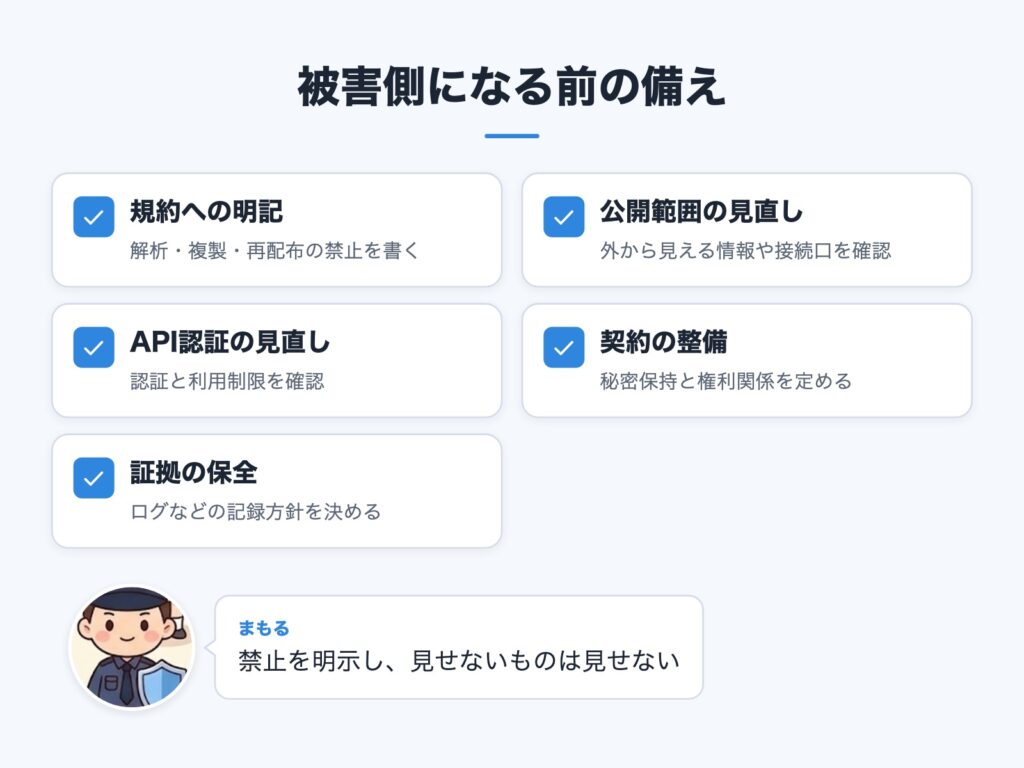
事前にできる対策の考え方は、次のとおりです。
- 規約への明記:利用規約やライセンスに、解析・複製・再配布の禁止を明確に書く。
- 公開範囲の見直し:本来公開する必要のない情報や接続口が、外から見える状態になっていないかを確認する。
- API認証の見直し:認証や利用制限が適切に設けられているかを確認する。
- 契約の整備:外注先や委託先との契約に、秘密保持と成果物の権利関係を定める。
- 証拠の保全:問題が起きたときに経緯を追えるよう、ログなどの記録方針を決めておく。
完全に解析を防ぐことは難しいため、「禁止を明示し、見えなくてよいものは見せず、起きたときに対応できる状態にしておく」という考え方が現実的です。
AI特有の落とし穴
AIを使うからこそ生じる論点が3つあります。
- 解析結果やソースを外部AIに入力する情報漏えい:解析対象のファイルや、自社の機密ソースコードを外部のAIサービスに入力すると、情報が意図せず外部に渡る可能性があります。入力した内容がどう扱われるかは、サービスの規約や契約プランによって異なります。
- 生成コードの権利面の不確実さ:AIが出力したコードに、他者の権利を侵害する内容が混入する可能性は、完全には否定できません。出力をそのまま製品に入れる運用は、リスクを伴います。
- AIエージェントが人の指示を超えて動く可能性:調査を任せたAIが、人が想定していなかった範囲まで解析や接続を行うことがあります。許可した範囲を、ツール側の設定でも制限することが大切です。
明日から整える線引き|判断の4つの問い
ここからは実務編です。「やってよいか」を、次の4つの問いで確認します。
| 問い | 確認すること | 注意の目安 |
|---|---|---|
| 目的 | 何のために解析するか | 互換性・自社保守は比較的安全 |
| 対象 | 誰の何を解析するか | 他社製品は規約を要確認 |
| 手段 | どう解析するか | 保護の回避・他人の認証は不可 |
| 出力 | 結果をどう使うか | 複製・再配布・流用は要注意 |
各問いの考え方を補足します。
- 目的:自社が保有するソフトの再構築、互換性の確保、許可を得た脆弱性診断などは、正当な目的として説明しやすい部類です。競合の模倣や、開発の近道が目的の場合は、慎重な判断が必要です。
- 対象:自社の資産か、他社の製品かを分けます。他社製品なら、利用規約・ライセンスに解析の禁止がないかを、先に確認します。
- 手段:保護の仕組みを外す、他人の認証情報を使う、といった手段は、目的が何であれ避けるべき一線として決めておきます。
- 出力:解析結果をそのまま複製・再配布しない。社外に出す成果物に、解析由来の内容が入っていないかを確認する。
4つのうち1つでも「あやしい」と感じたら、そこで立ち止まり、後述の相談先に確認する流れにしておくと、迷いが減ります。
社内規程・外注契約・開発ガイドラインへの入れ方
4つの問いは、書面にしておくことで効果を発揮します。入れ込む先ごとの要点は次のとおりです。
- 社内規程・開発ガイドライン:他社製品の解析は事前に相談する、解析対象や機密ソースを承認されていない外部AIに入力しない、AIの出力を使う場合はレビューを行う、といった項目を定めます。
- 外注契約:成果物に第三者の権利を侵害する内容を含めないこと、AIを使う場合は事前に申告すること、解析を伴う調査は事前に承認を得ること、問題があった場合の対応を決めます。
- 新入社員・外注先への周知:「AIを使ってよい範囲」と「相談が必要なこと」を、入社時や開始時に説明します。
AIを使った解析・調査の事前確認チェックリスト
- [ ] 解析や調査の目的を、文章で説明できることを確認した
- [ ] 対象が自社の資産か、他社の製品かを区別したことを確認した
- [ ] 他社製品の場合、利用規約やライセンスに解析の禁止がないことを確認した
- [ ] 保護の回避や他人の認証情報の利用を行わないことを決めている
- [ ] 外部AIに入力してよい情報の範囲を決めている
- [ ] 機密ソースや未公開情報を、承認のない外部AIに入力しないことを確認した
- [ ] 解析結果を複製・再配布せず、成果物に流用しないことを確認した
- [ ] AIが出力したコードに、人によるレビューを行うことを決めている
- [ ] AIエージェントに許可する操作の範囲を、設定で制限していることを確認した
- [ ] 判断に迷ったときの相談先と連絡方法を決めている
迷ったときの相談先
線引きの基準があっても、判断に迷う場面は必ず出てきます。そのときの相談先を、あらかじめ決めておきます。
- 弁護士:契約条項の読み解きや、著作権・不正競争防止法に関わる判断は、早めに専門家へ相談します。ITや知的財産に詳しい弁護士だと、話が早く進みます。
- 取引先・提供元:互換性確保などの目的であれば、提供元に仕様の開示や許可を直接確認する方法があります。許可を文書で得ておけば、後の説明にも役立ちます。
- 社内の窓口:開発責任者や情報システム担当者を一次窓口として決め、「迷ったら止まって相談する」流れを徹底します。
まとめ|「できること」と「やってよいこと」は別
AIによって、解析は誰でも手軽にできる作業になりました。
しかし、できることと、やってよいことは別です。
- リバースエンジニアリング自体は、一律に違法ではありません。法律の層と契約の層の両方で、目的・対象・手段・出力によって可否が分かれます。
- 悪気のない担当者が一線を越える場面が増えています。自社は加害側にも被害側にもなりえます。
- 4つの問いとチェックリストを、社内規程や外注契約に入れておけば、AIを安心して活用できます。
大切なのは、「AIを使うな」と言うことではなく、「AIを使うからこそ、線引きを先に決める」ことです。
今日から着手できる最初の一歩は、次の2つです。
- 現状の確認:自社の担当者や外注先が、どんな目的でAIを使った解析・調査を行っているのかを、まず聞いてみます。
- 禁止事項と相談先の明文化:「保護の回避をしない」「機密ソースを承認外の外部AIに入れない」「迷ったら相談する」を、1枚のルールにして共有します。
完璧なルールでなくても構いません。まず書き出して共有し、運用しながら見直していくことで、現場で使える線引きになっていきます。
個別の判断が必要な場面では、弁護士など専門家への確認を忘れないようにしてください。